
はじめに
2026年10月1日、東京ビッグサイトで開催された「テロ対策特殊装備展(SEECAT)2026」に参加しました。
SEECATは、テロ対策に関する特殊資機材・システム・サービスが集まる、関係者向けの専門展示会です。危機管理産業展(RISCON TOKYO)と同時開催され、テロ対策や重要インフラの防護など、幅広い分野の展示やセミナーが行われています。
今回はセミナー聴講を中心に、以下の4講演に参加しました。
-
AI生成コンテンツとデジタルフォレンジック
-
東京オリンピック・パラリンピック、大阪・関西万博の警備から学ぶ危機管理
-
日本に対するサイバー攻撃の脅威
-
国民保護制度とJアラート
一見すると、警察・防衛・危機管理の専門家向けのテーマです。しかし、講演を通じて感じたのは、証拠の信頼性、インシデント対応の連絡経路、侵入を前提とした防御、そして緊急時の情報伝達など、ITシステムの運用やサイバーセキュリティにも通じる考え方が多いということでした。
この記事では、各セミナーの内容と、ITエンジニアの視点から注目したポイントをまとめます。
1. 会場の様子と参加方法
会場が西館から南ホールへ
SEECATは昨年まで東京ビッグサイトの西館で開催されていましたが、2026年は南ホールに会場が変更されました。
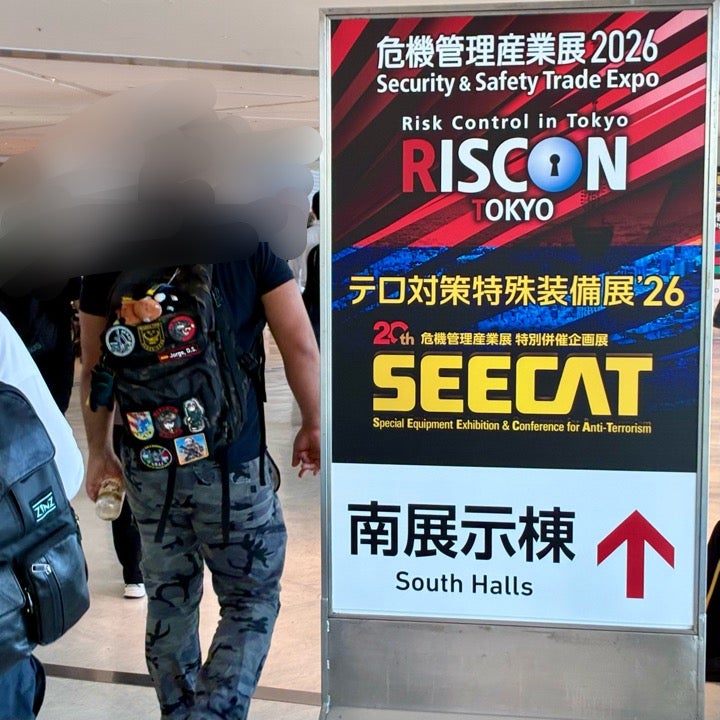
南ホールは最寄り駅から少し距離があり、慣れない会場でもあったため、今回は早めに出発。開場の約10分前に到着すると、すでに入場待機列ができていました。イベントへの注目度と、参加者の意気込みが伝わってきます。
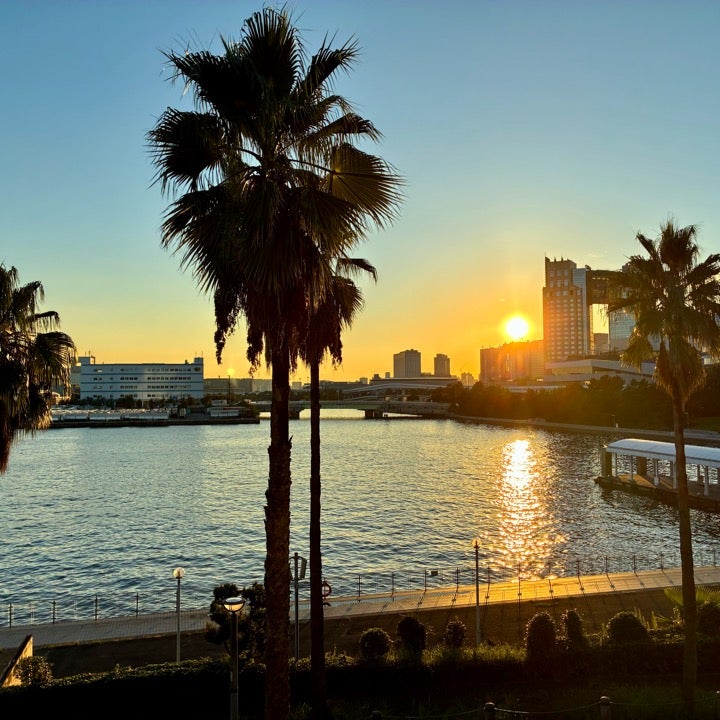
南ホール周辺にはヤシの木があり、東京ビッグサイトにいることを忘れそうな南国の風景が広がっています。帰りには夕日もきれいで、アメリカ西海岸にいるような気分になりました。
SEECATは事前審査のある専門展示会
SEECATは、テロ対策に携わる関係者を対象としたクローズドショーです。RISCON TOKYOの会場内に、SEECAT専用のエリアが設けられています。
入場には事前の来場登録と審査が必要で、当日は以下のような流れでした。
-
まず4階の南3ホールにあるRISCON会場へ入場
-
続いて南4ホールのSEECATエリアへ移動
-
身分証明書を提示
-
手荷物のX線検査を受けて入場
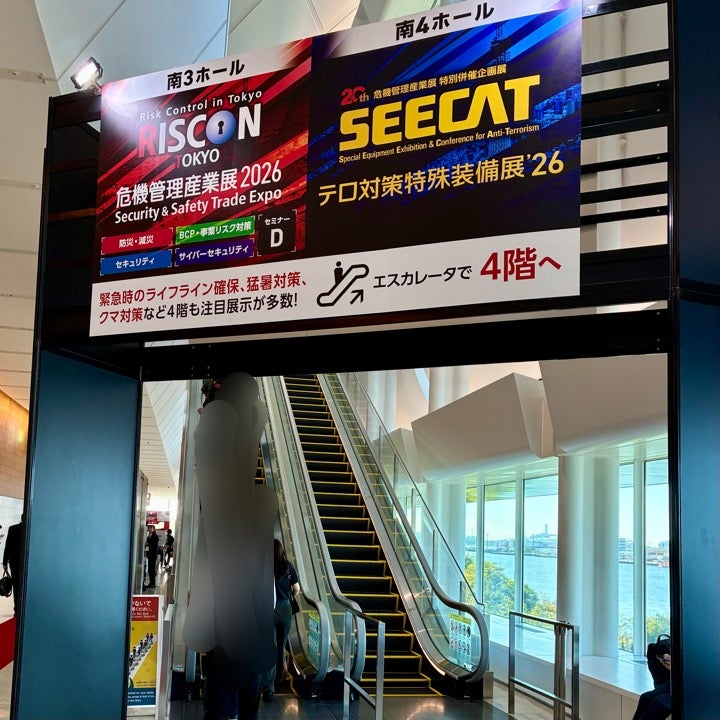
専門展示会らしく、入場管理がしっかり行われていました。
なお、会場内は写真撮影禁止のため、この記事には会場の写真を掲載していません。
当日の過ごし方
会期は9月30日から10月2日までの3日間ですが、今回は10月1日のみ参加しました。
午前から午後にかけてSEECATのセミナーを聴講し、セミナーの合間には展示会場を見学。昼休みには、1階の南1〜2ホールで開催されていたRISCON TOKYOも一通り見て回りました。
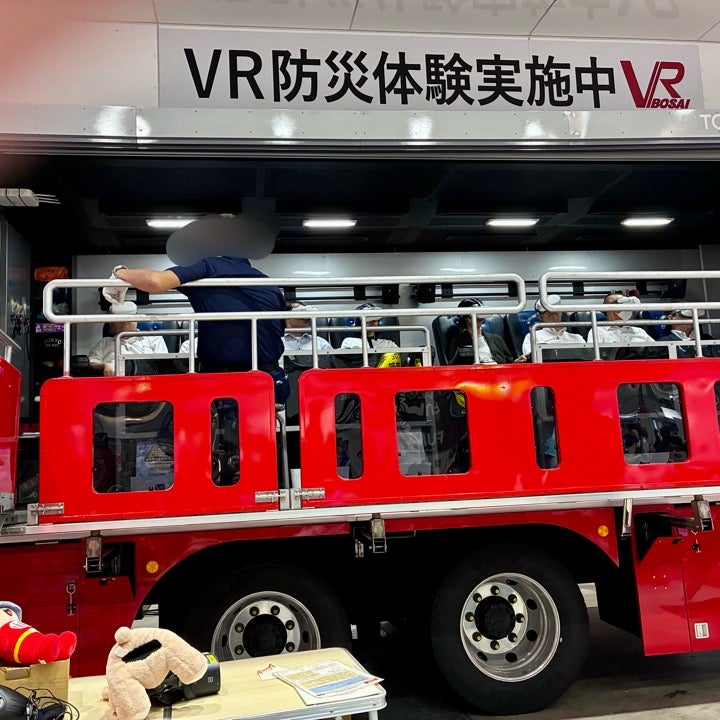
RISCONでは、消防庁の地震体験車を体験しました。例年は30分以上待つこともありますが、今回は昼休みの時間帯だったためか、待ち時間は約15分。ほかにも核シェルター、ドローン、ロボットなど、興味深い展示がありました。
それでは、当日聴講した4件のセミナーを振り返ります。
2. SS-6「AIフェイク:人工知能か、それとも人工ノイズか?」(MSAB)
-
日時: 10:30〜11:30
-
区分: 出展者セミナー
-
登壇者: Micro Systemation AB Deputy Director of Tech Sales Adam Firman
この講演では、モバイルフォレンジックの観点から、AIが証拠の信頼性や捜査に与える影響について解説されました。
登壇者は警察出身で、約20年にわたりフォレンジックに携わってきた専門家です。
特に印象に残ったのは、AIによってコンテンツの生成・編集が容易になるほど、見た目の自然さではなく、データの来歴と複数の証拠による検証が重要になるという点です。
2.1. AI生成コンテンツは証拠になり得るのか
AI生成コンテンツを証拠として扱う場合、単に「本物らしく見えるか」を確認するだけでは不十分です。
重要になる観点として、以下が挙げられました。
-
来歴の確認: そのデータはどのように作成され、どのような経路で取得されたのか
-
再現性: 同じ条件で検証できるのか
-
コンテキスト: コンテンツ単体だけでなく、作成前後の状況や関連情報も確認できるか
-
編集履歴: どのアプリや機能を使って加工されたのか
現在では、スマートフォンの標準機能やアプリを使って、写真、音声、メッセージなどを簡単に編集できます。AIによる書き直しも日常的な機能になりつつあります。
そのため、抽出されたファイルだけを見て判断するのではなく、編集に使用されたアプリやOS、クラウド同期なども含めて、作成過程を理解する必要があります。
講演では、次のような事例が紹介されました。
-
写真: 本物らしく見えることと、真正性が確認されていることは別
-
ボイスメモ: 合成音声は人間の耳だけでは判別しにくく、誤認のリスクがある
-
メッセージ: AIによる文章の書き直しが容易になり、詐欺や恐喝にも悪用され得る
2.2. 単一の証拠に頼らない
証拠の信頼性を高めるには、ひとつのファイルだけで結論を出すべきではありません。
例えば、以下の情報を組み合わせて検証します。
-
ファイルそのもの
-
使用されたアプリ
-
OSの情報
-
クラウド同期の履歴
-
SNSなどの外部サービスに残る情報
複数の情報が整合しているかを確認することで、証拠に対する確信を高めていきます。
これは、サイバーインシデント対応にも通じる考え方です。単一のログだけで攻撃の全体像を判断するのではなく、認証ログ、ネットワークログ、端末のイベント、クラウド監査ログなどを突き合わせることで、状況をより正確に把握できます。
2.3. 捜査支援におけるAIの活用
一方で、AIはフォレンジックの強力な支援ツールにもなります。
有効な用途として、次のようなものが紹介されました。
-
大量データのトリアージ
-
必要な情報の検索
-
翻訳
-
要約
-
パターンの検出
ここで重要なのは、AIに判断そのものを委ねるのではなく、人間が確認すべき証拠を発見するためにAIを活用するという位置付けです。
また、証拠の取得・抽出と、その後の分析支援は区別する必要があります。講演では、取得・抽出の段階でAIを使うことによる証拠保全上の問題が指摘されました。
デジタルフォレンジックでは、証拠を取得してから保管・分析・提出するまでの管理過程、いわゆるChain of Custody(CoC)が重要です。証拠の完全性や追跡可能性を損なわないよう、処理方法を適切に管理しなければなりません。
2.4. この講演から得た学び
AIは、フォレンジックを難しくする要因であると同時に、調査を効率化する手段でもあります。
AIによる自動化が進んでも、その出力を無条件に信頼するのではなく、検証可能性を確保することが重要です。
ITエンジニアの立場からも、AIによるログ分析やインシデント調査を導入する際には、次の点を意識したいと感じました。
-
AIの出力だけで判断を確定しない
-
元データと分析結果を区別する
-
調査過程を追跡できるようにする
-
複数の証拠を組み合わせて検証する
3. SS-8「大規模イベントの警備を振り返る」(元大阪府警察本部長)
-
日時: 13:30〜14:30
-
区分: アドバンストセミナー
-
ゲスト: 岩下 剛(前 大阪府警察本部長/元東京オリンピック・パラリンピック競技大会組織委員会警備局長)
-
ホスト: 板橋 功(公共政策調査会 理事・研究センター長/武蔵野大学客員教授)
東京オリンピック・パラリンピックの45日間と、大阪・関西万博の184日間という、大規模イベントの警備を振り返る講演です。
警備というテーマですが、システム運用やインシデント対応に置き換えて考えられる話が多くありました。
3.1. 脅威評価は毎回ゼロベースで考える
ドローンなどの新技術がもたらす脅威は、数年で大きく変化します。
過去に有効だった対策が、次のイベントでも有効とは限りません。そのため、過去の経験を参考にしつつも、毎回ゼロベースで脅威を評価する必要があります。
印象的だったのが、ゴミ箱の扱いに関する話です。
駅のゴミ箱は、東京オリンピック・パラリンピックでは撤去されましたが、大阪・関西万博では設置されました。時代や状況に応じて、脅威評価と対策の前提そのものが変わることを示す事例です。
ITシステムでも同様です。
数年前に有効だったファイアウォールのルールや認証方式、ネットワーク分離の考え方が、クラウドやAIの普及した環境でも十分とは限りません。
過去の対策をそのまま踏襲するのではなく、システム構成、攻撃手法、業務上の重要度を踏まえて、継続的にリスクを評価する必要があります。
3.2. 訓練では小さなインシデントも活用する
実効性のある訓練には、時間もコストもかかります。
大規模イベントでは、事前に想定したシナリオだけでなく、実際に発生した小さなトラブルも振り返りの材料になります。
講演では、電車の長時間停止のような、当初の想定とは異なる事象についても振り返りを行い、訓練に活用したという話がありました。
これは、システム障害の対応にも通じます。
重大な障害だけでなく、軽微な障害やヒヤリハットについても、発生原因、初動、連絡経路、復旧手順を振り返ることで、次のインシデントに備えることができます。
3.3. 事態対処で重要なのは連絡経路
講演で特に印象に残ったのは、緊急時には、指揮官のリーダーシップだけでなく、対処に必要な人へ確実に連絡できることが重要という点です。
関係機関の担当者が事態対処のための部屋に集まり、日頃から密接な関係を築いていたことも紹介されました。
インシデントが発生したとき、技術的な原因の特定だけでは問題は解決しません。
-
誰がインシデントを検知するのか
-
誰に報告するのか
-
誰が対応を判断するのか
-
誰が復旧作業を実施するのか
-
関係部署や外部機関へ、どのように情報を伝えるのか
こうした役割と連絡経路が明確でなければ、対応が遅れ、被害が拡大する可能性があります。
特にクラウド環境では、アプリケーション担当、インフラ担当、セキュリティ担当、事業部門、外部ベンダーなど、多くの関係者が関わります。
技術的な対応手順だけでなく、組織横断的な連絡体制を整備しておくことが重要です。
3.4. 現場の本音を聞き、長期戦を振り返る
もうひとつ興味深かったのが、現場の意見を集める方法です。
部下は評価を気にして、本音を話さないことがあります。そのため、管理職が現場にフラットに入り、若手から直接話を聞くことが重要だという話がありました。
また、長期間にわたるイベントでは、開始時と終了時で状況が大きく変わります。最初の計画が最後まで適切とは限らないため、継続的な振り返りが欠かせません。
これは、長期運用するシステムにも当てはまります。
運用担当者が問題を報告しやすい環境を作り、現場の声を改善に反映すること。そして、定期的に運用状況を見直し、当初の想定とのずれを修正することが大切だと感じました。
4. SS-9「我が国に対するサイバー攻撃の脅威」(公安調査庁)
-
日時: 15:00〜16:00
-
区分: アドバンストセミナー
-
登壇者: 公安調査庁 調査第二部第一課 上席公安調査専門職 陶山 一平
この講演では、日本に対するサイバー攻撃の動向について、AIの活用や攻撃主体ごとの特徴、防御の考え方などが紹介されました。
国家に関係するサイバー活動を含む幅広い脅威が扱われており、組織のセキュリティ対策を考えるうえで参考になる内容でした。
なお、以下のAI利用率などの数値・評価は、講演内で紹介された説明に基づく聴講メモです。独立した統計として検証したものではありません。
4.1. AIによって変化するサイバー攻撃
講演では、AIがサンドボックスの外に答えを探しに出た事例や、中国発の攻撃の8割以上でAIが使われているという説明がありました。
また、生成AIの普及によって、攻撃者が自然な日本語の文章を作成しやすくなっていることも指摘されました。
これまで、不自然な日本語は標的型メールを見分ける手掛かりのひとつでした。しかし、文章の品質だけを頼りに不審なメールを判定することは、ますます難しくなっています。
今後は、文章の違和感だけでなく、送信元、認証結果、リンク先、添付ファイル、通常とは異なる通信など、複数の観点から検知する必要があります。
4.2. 攻撃主体ごとに異なる特徴
講演では、国ごとのサイバー活動について、次のような特徴が紹介されました。
-
中国:
-
長期潜伏による情報窃取や、重要インフラへの潜伏を狙う活動
-
MirrorFaceやVolt Typhoonなどの事例
-
民間企業などを利用した情報収集活動
-
-
ロシア:
-
DDoS攻撃
-
偽情報などを利用した情報戦
-
ハクティビズムに関連する活動
-
-
北朝鮮:
-
暗号資産の窃取
-
IT人材を偽装した外貨獲得活動
-
納品物などにバックドアを仕込まれるリスク
-
これらはあくまで講演で紹介された傾向の整理であり、個々の攻撃を国名だけで断定できるという意味ではありません。
組織としては、攻撃主体の属性を推測することだけに注力するのではなく、自組織のどの資産が狙われ得るのか、どのような侵入経路が考えられるのかを評価することが重要です。
特に、ソフトウェア開発やシステム運用を外部に委託している場合は、納品物や開発環境、委託先のアカウント管理などもセキュリティ上の検討対象になります。
4.3. 「攻撃を受けない」より「被害を限定する」
講演で重要だと感じたのは、攻撃を完全に防ぐことを前提にせず、侵入されても被害を限定し、復旧できる体制を整えるという考え方です。
具体的には、次のような対応が重要になります。
-
侵入や不審な活動を早期に発見する
-
被害範囲を特定し、拡大を防ぐ
-
システムを復旧する
-
関係者への説明責任を果たす
防御製品を導入するだけでは、十分とはいえません。侵入を検知した後に、組織として適切に対応できることが重要です。
4.4. バックアップは取得するだけでは不十分
バックアップに関する話も印象的でした。
バックアップを取得していても、実際に復元できるかどうかを検証していなければ、障害や攻撃が発生したときに期待どおりに復旧できるとは限りません。
また、攻撃者が長期間潜伏していた場合、侵害された状態のシステムをそのままバックアップから復元してしまう可能性もあります。
そのため、復旧にあたっては、バックアップの健全性を確認し、必要に応じて侵害前の状態を前提としない再構築を検討することが重要です。
ITシステムの運用では、次のような観点を確認しておきたいところです。
-
バックアップからの復元テストを定期的に実施しているか
-
バックアップ自体が改ざん・暗号化されるリスクに備えているか
-
復旧したシステムに侵害の痕跡が残っていないか
-
再構築に必要な構成情報や手順が整備されているか
-
システム停止中の代替連絡手段が確保されているか
特に、バックアップから復元することと、セキュリティ上安全な状態に復旧することは、同じではありません。
4.5. AIがマルウェア開発に与える影響
講演では、AIがマルウェアの作成に使われることで、従来の分析手法にも影響が出るという話がありました。
従来、マルウェアのコードや実装上の特徴は、作成者や攻撃グループを推定する手掛かりのひとつでした。しかし、AIの利用が進むと、コードに現れる特徴が変わり、作成者の特定が難しくなる可能性があります。
今後は、マルウェアのコードだけでなく、侵入経路、通信先、実行時の挙動、認証情報の利用状況など、複数の情報を組み合わせた分析がより重要になると考えられます。
5. SS-10「国民保護について」(内閣官房)
-
日時: 16:15〜16:55
-
区分: アドバンストセミナー
-
登壇者: 内閣官房
最後のセミナーでは、武力攻撃やテロなどが発生した際の国民保護制度について解説されました。
サイバーセキュリティとは異なる分野ですが、緊急時の情報伝達や組織間の連携という点では、ITシステムの危機管理にも通じる内容です。
5.1. 国民保護に関する法制度
国民保護に関する制度は、主に以下の法律に基づいています。
-
事態対処法: 武力攻撃事態などへの対処に関する基本的な枠組みを定める法律
-
国民保護法: 武力攻撃事態などにおける住民の避難、救援、武力攻撃災害への対処などを定める法律
国民保護法が対象とする事態には、武力攻撃事態と緊急対処事態があります。
武力攻撃事態としては、次のようなものが挙げられます。
-
着上陸侵攻
-
ゲリラ・特殊部隊による攻撃
-
弾道ミサイル攻撃
-
航空攻撃
緊急対処事態としては、次のようなものがあります。
-
原子力発電所などへの攻撃
-
大規模集客施設への攻撃
-
サリンなどの大量殺傷物質による攻撃
-
交通機関を利用した攻撃
5.2. 国民保護措置の仕組み
国民保護措置の柱は、次の3つです。
-
住民の避難
-
避難住民の救援
-
武力攻撃災害への対処
基本的な流れは、国が警報を発令し、都道府県が避難方法や経路などを示して市町村に指示し、市町村が住民の避難誘導を行うというものです。
防災と国民保護では、対象となる事態や制度上の役割分担が異なります。
自然災害だけでなく、武力攻撃やテロなどの悪意ある行為を想定し、国、都道府県、市町村が連携して対応する仕組みになっています。
5.3. Jアラートの情報伝達基盤
技術的な観点から特に興味深かったのが、Jアラート(全国瞬時警報システム)です。
Jアラートは、弾道ミサイル情報や緊急地震速報などの緊急情報を、衛星回線や地上回線を通じて自治体などに伝達する仕組みです。
自治体側では、防災行政無線などを自動起動することで、人手を介さず住民に情報を伝達できるようになっています。
講演で説明された情報伝達の仕組みでは、情報の種類によって発信元が異なります。
-
弾道ミサイル情報など:内閣官房
-
緊急地震速報など:気象庁
-
伝達経路:消防庁を経由して自治体などへ送信
緊急時には、情報を発信するだけでなく、必要な場所へ確実かつ迅速に届ける仕組みが欠かせません。
この考え方は、サイバーインシデント対応にも当てはまります。
監視システムが異常を検知しても、担当者に通知が届かなかったり、通知先が不明確だったりすれば、迅速な対応にはつながりません。システムによる自動検知と、組織内での確実な情報伝達を組み合わせることが重要です。
5.4. 弾道ミサイルを想定した住民避難訓練
講演では、弾道ミサイルを想定した住民避難訓練についても紹介されました。
国と自治体の共同訓練は、2022年に北朝鮮による弾道ミサイル発射が高頻度で続いたことなどを受け、再開されました。
訓練では、模擬のJアラート音声を校内放送で流して情報を伝達し、校舎内で避難行動を取るといった手順が実施されます。
重要なのは、警報を受け取るだけでなく、その情報を理解し、実際の行動につなげられることです。
システムの障害対応訓練でも、アラートの発報を確認するだけでは不十分です。通知を受けた担当者が適切に判断し、連絡し、必要な行動を取れるかまで確認する必要があります。
6. 4つのセミナーから考える、ITエンジニアにとっての学び
今回の4講演を振り返ると、分野は異なっていても、危機管理に共通する考え方が見えてきます。
6.1. AIの出力を過信せず、検証可能性を確保する
AIは、証拠の分析や大量データの検索、サイバー攻撃の検知など、さまざまな場面で活用できます。
一方で、AIが生成した情報や分析結果を、そのまま事実として扱うことにはリスクがあります。
-
元データとAIの出力を区別する
-
複数の情報源を突き合わせる
-
判断の根拠を追跡できるようにする
-
人間による確認が必要な箇所を明確にする
AIを導入すること自体を目的にせず、検証可能性と説明責任を確保したうえで活用することが重要です。
6.2. 完全な防御を目指すだけでなく、復旧できる体制を整える
サイバー攻撃を完全に防ぐことは困難です。
そのため、侵入を前提とした検知・対応・復旧の仕組みを整備し、被害を限定できるようにする必要があります。
-
早期検知の仕組みを整備する
-
被害範囲を把握し、拡大を防ぐ
-
バックアップの復元テストを実施する
-
必要に応じてシステムを再構築できるようにする
-
障害時の代替連絡手段を確保する
バックアップを取得していることと、実際に復旧できることは別です。技術的な対策だけでなく、復旧手順の検証まで含めて準備しておきたいところです。
6.3. 緊急時の連絡経路と役割分担を明確にする
インシデント対応では、原因調査や技術的な復旧に注目しがちです。しかし、関係者への連絡が滞れば、適切な対応が遅れる可能性があります。
誰が検知し、誰に報告し、誰が判断し、誰が復旧を担当するのか。
こうした役割分担を明確にし、平時から関係者間の連携を整えておくことが重要です。
また、訓練では手順書どおりに動けるかだけでなく、システムが停止して通常の連絡手段が使えない場合まで想定しておく必要があります。
6.4. 過去の成功体験に依存せず、前提を見直す
攻撃手法や技術環境は変化し続けています。
以前は有効だった対策が、現在の環境でも十分とは限りません。過去の成功体験をそのまま適用するのではなく、現在の脅威やシステム構成を踏まえて対策を見直すことが大切です。
さらに、重大な障害だけでなく、小さなインシデントやヒヤリハットも振り返りの対象にすることで、組織の対応力を高められます。
7. イベント開催概要
今回参加したイベントの概要は以下のとおりです。
-
名称: テロ対策特殊装備展(SEECAT)2026
-
公式サイト: https://www.seecat.biz/
-
セミナースケジュール: https://www.seecat.biz/seminar/
-
会場マップ(SEECAT): https://www.seecat.biz/common/pdf/2026_map.pdf
-
会期: 2026年9月30日(水)〜10月2日(金)10:00〜17:00
-
会場: 東京ビッグサイト 南ホール
-
同時開催: 危機管理産業展2026(RISCON TOKYO)
-
RISCON公式サイト: https://www.kikikanri.biz/
-
会場マップ(RISCON TOKYO): https://www.kikikanri.biz/common/pdf/2026_map.pdf
-
入場: 完全事前来場登録制のクローズドショー
-
セミナー会場: 東京ビッグサイト南4ホール SEECATステージ
-
セミナー聴講: 無料・当日登録制。会場で受付し、開始30分前から入場
SEECATは、厳正な入場審査によりテロ対策の関係者に来場者を限定した専門展示会です。特殊資機材、システム、サービスが集まり、治安関係者や重要インフラのテロ対策担当者などが情報交換する場になっています。
おわりに
SEECAT 2026では、AIとフォレンジック、国家を背景とするサイバー攻撃、大規模イベントの警備、国民保護制度といった、普段のIT業務だけでは触れる機会の少ないテーマを学ぶことができました。
特に印象に残ったのは、次の4点です。
-
AIの分析結果を過信せず、証拠や根拠を検証する
-
侵入や障害を前提に、被害を限定して復旧できる体制を整える
-
緊急時に確実に機能する連絡経路と役割分担を用意する
-
過去の成功体験に依存せず、脅威や環境の変化に合わせて対策を見直す
これらは、テロ対策や国民保護だけでなく、クラウドサービスの運用、サイバーセキュリティ、インシデントレスポンスにも通じる考え方です。
セキュリティ対策は、製品を導入したり、手順書を作成したりするだけでは完結しません。実際に異常が発生したときに、証拠を確認し、関係者が連携し、被害を抑え、復旧できることが重要です。
技術的な防御に加えて、組織としての対応力を高めること。その重要性を改めて考える機会になりました。
ここまで読んでいただき、ありがとうございました。
※本記事は、2026年10月1日に聴講したセミナーの内容を筆者のメモに基づいて整理したものです。講演中の説明・見解と、筆者自身の考察を含みます。講演内容に関する数値や評価は、必ずしも独立した検証を経たものではありません。