
今更ですが。。
2026年10月11日時点で確認できる資料をもとに、今年の動向と、以前から続いている傾向を見てみます。
JPCERTCC
↓

<今年、どのくらい増えているのか>
「すべての攻撃が一様に増えている」という状況ではありません。種類によって、件数の増減と被害の深刻さが違います。
確認した指標 結果 読み取れること
・JPCERT/CCへの報告
2026年1~3月 15,345件、前年同期比 51%増 年初には報告が大きく増加
2026年4~6月 14,056件、前年同期比 3%減 増加が続いているわけではない
2026年4~6月のフィッシングサイト 8,313件、前年同期比 13%増 偽サイトによる情報窃取は増加
・欧州・Link11の観測、2026年上半期 DDoS件数は 42%減、最大の通信量は 85%増 件数が減っても、攻撃の威力は強くなる
※JPCERT/CCの数字は同機関に寄せられた報告で、国内の全被害件数ではありません。Link11も同社ネットワークでの観測です。この範囲の違いを踏まえると、「攻撃の量」だけでなく、「何を狙い、どこまで被害が広がるか」を見る必要があります。
出典:JPCERT/CC・1~3月報告、4~6月報告、Link11・2026年上半期報告。
<日本のランサムウェア被害>
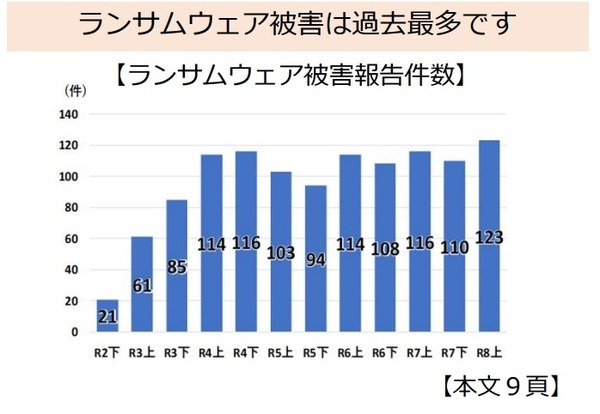
警察庁資料を紹介した報道では、今年上半期は123件、前年同期116件から約6%増で、半期として過去最多です。急激な倍増というより、被害が高い水準で続いています。警察庁資料を紹介したScanNetSecurityの記事
JPCERTCC
↓
https://www.jpcert.or.jp/qr/2026/QR_FY2025-Q4.pdf
https://www.jpcert.or.jp/qr/2026/QR_FY2026-Q1.pdf
LNK11
↓
警察庁
↓
<世界で何が起きているのか>
○主な動きは次の四つです。
攻撃の種類 起きること 一般の人への影響
①フィッシング・電話による誘導 銀行、証券会社、行政などを装い、ログイン情報を盗む 不正送金、勝手な売買、メールやSNSの乗っ取り
②ランサムウェア・情報を使った恐喝 企業のデータを暗号化する、盗んだ情報の公開を脅す 個人情報漏えい、診療・配送・業務の停止
③委託先や共通サービスへの侵入 一社への侵入から、その顧客にも被害が波及 自分が使う会社に落ち度がなくても影響を受ける
④DDoS・国家に関係する攻撃 大量通信による停止、機密情報の窃取など 行政・金融・交通などが使えなくなる
一時被害だけでなく二次被害に注意でしょう。被害防止対策など、これまで以上にセキュリティー対策費用がかさむことになります。
世界の侵害事例を集めたVerizonの2026年版報告では、ソフトウェアの弱点を悪用した侵入が31%、第三者が関与した侵害が48%でした。重要なのは、利用者をだます攻撃と、利用者が気づかないままサーバー側へ侵入する攻撃が、両方あることです。なお、この報告の対象事件は2024年11月~2025年10月で、今年の発生件数ではありません。
Verizon・2026 DBIR
↓

欧州のENISAも、ランサムウェア、行政を狙うDDoS、サイバー犯罪と諜報活動の併存を指摘しています。英国NCSCは、2026年5月までの1年間に対応した重要インフラと関連組織の事件200件超について、約75%が国家に関係するとみられると公表しています。(これは英国の特定分野の数字で、世界中の攻撃の75%という意味ではありません。)
ENISA
↓
NCSC(UK)
↓

<対策>
○スマホ・パソコン・ブラウザー・家庭のルーターを更新する。 自動更新を有効にし、更新を長く先延ばししない。
○メール、銀行、証券のログインを強くする。 対応していればパスキーや多要素認証を使い、パスワードは使い回さない。復旧方法も確認しておく。
○通知のリンクからログインせず、公式アプリや登録済みのブックマークから開く。 ○電話の相手が詳しい情報を知っていても、いったん切って公式窓口へ確認する。
○身に覚えのない認証要求を承認しない。 ワンタイムコードを電話の相手へ伝えたり、相手の指示で遠隔操作を許可したりしない。
○利用明細を確認し、大切な写真・文書をバックアップする。 バックアップの一つは、普段パソコンから切り離して保管する。
バックアップは重要です。クラウドはその会社がクラッシュしたらお終いです。ローカルエリアに実体(重要情報)を保存することは重要でしょう。
以下のサイトに注意事項が載っています。
IPA
↓
CISA
↓
<注意喚起>
JPCERTCC
↓
今回は、詳細な分析はしません。別途時間があれば分析してみます。