
項目 |
|
攻撃 |
リモート |
攻撃ポート |
80 |
対象OS |
Unix |
CVE |
CAN-2004-0594 |
MS |
|
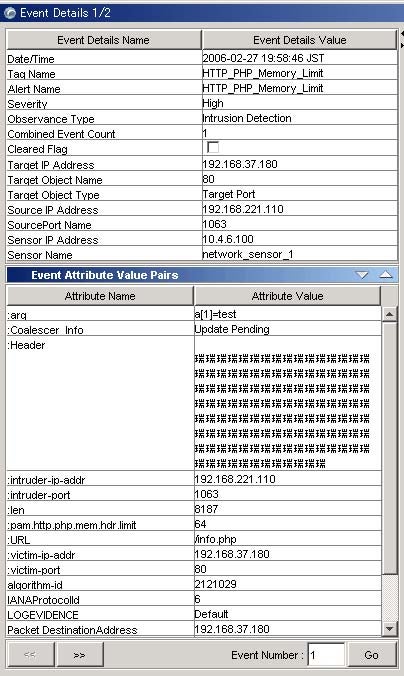
PHP memory_limit code execution (HTTP_PHP_Memory_Limit)
このシグネチャまたは脆弱点について
RealSecure Network Sensor、RealSecure Server Sensor:
このシグネチャは、複数の長いヘッダー名を含み、1 つの PHP リソースを要求する HTTP 要求を検出します。 イベントがトリガされる前に長いヘッダー名の数が検出される必要があリます。この数は調整パラメータ 「pam.http.php.mem.hdr.limit」を使用して制御できます。 また、検出された長いヘッダー名の数に関係なく、極端に大きなヘッダー名を含む PHP リソースへの HTTP 要求によっても、このイベントがトリガされます。
デフォルトの危険度
高危険度
このシグネチャが添付されているセンサー
RealSecure Network Sensor: XPU 24.17 以降、RealSecure Server Sensor: XPU 24.17 以降
影響を受けるシステム
Debian Linux: 3.0、Slackware Linux: 8.1、SuSE Linux: 8.0、Conectiva Linux: 8.0、SuSE Linux: 8.1、Gentoo Linux: 任意のバージョン、OpenPKG: CURRENT、Trustix Secure Linux: 1.5、Windows: 任意のバージョン、Unix: 任意のバージョン、Linux: 任意のバージョン、Mandrake Linux: 9.2、SuSE Linux: 9.0、Conectiva Linux: 9.0、Red Hat Advanced Workstation: 2.1、Trustix Secure Linux: 2.0、Slackware Linux: 9.1、SuSE Linux: 8.2、Slackware Linux: 9.0、Red Hat Enterprise Linux: 2.1ES、Red Hat Enterprise Linux: 2.1WS、Mandrake Linux: 9.1、Red Hat Enterprise Linux: 2.1AS、Mandrake Linux Corporate Server: 2.1、Slackware Linux: current、Mandrake Multi Network Firewall: 8.2、PHP: 4.3.7 以前、PHP5 5.0.0RC3 以前、Conectiva Linux: 10、OpenPKG: 2.0、Mandrake Linux: 10.0、Trustix Secure Linux: 2.1、Trustix Secure Enterprise Linux: 2、SuSE Linux: 9.1
タイプ
不正アクセスの試み
脆弱点の説明
PHP は、多くの Web サーバー環境に使用される、クロスプラットフォームのサーバーサイド組み込み型スクリプト言語です。 PHP バージョン 4.3.7 以前および PHP5 バージョン 5.0.0RC3 以前では、リモートの攻撃者がサーバー上で任意のコードを実行する可能性があります。 memory_limit のサポートが有効になっていると、リモートの攻撃者は特殊な形式の要求を送信して、memory_limit 要求を終了させる可能性があります。これによって、不正な中断が行われ、PHP サーバー上で任意のコードが実行されます。
この脆弱点の解決方法
PHP4 の場合:
PHP の Web サイトから、最新バージョンの PHP4 (4.30.8 以降) を入手してアップグレードします。
PHP5 の場合:
PHP の Web サイトから、最新バージョンの PHP5 (13-Jul-2004 付けの 5.0.0 以降) を入手してアップグレードします。
実証コード
[root@linux iss]# ./phpnolimit01
Stage 1: Filling mem with bad pdestructor ... DONE
Stage 2: Triggering memory_limit now ... DONE
Shell on port 36864
トレース
参照事項
ISS X-Force
PHP memory_limit code execution
http://www.iss.net/security_center/static/16693.php
CVE
CAN-2004-0594
http://cve.mitre.org/cgi-bin/cvename.cgi?name=CAN-2004-0594