
Проверка открытых портов онлайн: доступность TCP-портов сайта и IP
Открытый порт и доступный сервис — это не одно и то же, и путать их дорого. Порт может принимать соединения, но за ним может не работать ничего полезного, а сервис может быть запущен и при этом остаться невидимым снаружи из-за файрвола. Поэтому вопрос «открыт ли порт» нужно задавать с уточнением: открыт для кого, откуда и на каком адресе. В этом материале разберём, как устроена онлайн-проверка открытых портов, какие порты стоит смотреть в первую очередь и как не ошибиться в выводах. Инструмент открыт ли порт проверяет 21 популярный TCP-порт сразу, и его результаты удобно использовать как отправную точку для аудита.
Для кого этот разбор? Для системных администраторов, которые настраивают серверы и файрволы, для владельцев сайтов, которые пытаются понять, почему сервис недоступен, и для специалистов по информационной безопасности, которым нужно быстро оценить внешнюю поверхность атаки. Маркетологи и аналитики тоже сталкиваются с этим вопросом, когда сайт «не открывается» или почта перестала доставляться, и хотят понять, где искать причину.
- Команде полезно иметь простой чек-лист: какие порты должны быть открыты из интернета, какие должны быть закрыты, кто отвечает за каждый сервис и когда последний раз проводилась проверка
- Ограничение административных портов по IP или через VPN
- Специалист проверит не только открытые порты, но и конфигурацию сервисов, политику доступа, обновления и журналирование
- Проверяйте регулярно, сверяйте результаты с ожиданиями, помните об ограничениях онлайн-инструментов и закрывайте то, что не должно быть доступно
Проверка открытых портов онлайн: принцип работы и что реально показывает результат
Сканер устанавливает TCP-соединение с каждым портом из списка и фиксирует, принял ли сервер подключение. Если рукопожатие прошло успешно, порт считается открытым. Если сервер сразу ответил отказом, порт закрыт. Если ответа нет вовсе, пакеты, скорее всего, отбрасывает промежуточное устройство. Именно поэтому результат «открыт» означает факт успешного соединения, а не то, что за портом работает нужное приложение. Инструмент не определяет, какой сервис отвечает и какой у него номер версии.
Состояние порта в классической терминологии сканирования описывается тремя основными значениями. Open означает, что приложение слушает порт и принимает соединения. Closed означает, что хост доступен, но на порту никто не слушает, и система отвечает отказом. Filtered означает, что пакеты либо отбрасываются файрволом, либо не доходят до цели, и отличить одно от другого без дополнительных данных сложно. Онлайн-сервисы, включая наш, обычно не выводят состояние filtered как отдельный статус, поэтому «закрыт» в отчёте объединяет и отказ, и молчаливое отбрасывание.
Здесь и кроется главное ограничение онлайн-проверки. Если между сканером и сервером стоит NAT, облачная группа безопасности, балансировщик или CDN, результат описывает именно эту точку входа, а не сам сервер. Например, у сайта за CDN будут открыты веб-порты узла CDN, а SSH или база данных могут казаться закрытыми, хотя на источнике они открыты. Поэтому перед выводами нужно понять, какой IP-адрес на самом деле проверялся.
Ложные срабатывания тоже возможны. Таймаут в две секунды может оказаться слишком коротким для медленного канала, и порт, который на деле открыт, попадёт в отчёт как закрытый. Обратная ситуация тоже встречается: некоторые файрволы отвечают на соединение с видимым успехом, но затем сбрасывают трафик, и сканер зафиксирует открытый порт там, где сервиса нет. Поэтому разумно проверять результат повторно и с другой сети.
Какие порты проверять и зачем: HTTP, SSH, FTP, SMTP, MySQL, RDP
Набор из 21 порта подобран под типичные задачи. Веб-порты 80 и 443 нужны для сайтов и API, порт 8080 и 8443 часто используют панели управления и тестовые окружения. SSH на порту 22 служит для удалённого администрирования Linux-серверов. FTP на 21 до сих пор встречается при передаче файлов. SMTP на 25, 465 и 587 отвечает за отправку почты, а 993 и 995 — за получение через IMAP и POP3. DNS на 53 по TCP используется реже, но нужен для передачи зон и больших ответов.
Веб- и почтовые сервисы должны быть доступны из интернета по определению, поэтому их открытость сама по себе ничего не говорит о проблеме. Вопрос в другом: открыты ли нужные порты и закрыты ли лишние. Если почта не доставляется, полезно проверить 25, 465 и 587. Если закрыты все почтовые порты, причина, скорее всего, в хостинге или файрволе, а не в настройках почтового ящика. Многие провайдеры по умолчанию блокируют исходящий 25-й порт, чтобы бороться со спамом, и это удивляет тех, кто впервые настраивает сервер.
Административные порты — отдельная история. SSH, RDP и FTP дают доступ к управлению системой, и их публичная доступность многократно увеличивает риск подбора паролей и эксплуатации уязвимостей. Разумная практика — держать SSH открытым только для нужных адресов, отключать вход по паролю в пользу ключей, а RDP вообще не выводить в интернет без VPN. Если при проверке RDP на 3389 отвечает, это повод немедленно пересмотреть конфигурацию.
Порты баз данных и кэшей требуют особого внимания. MySQL на 3306, PostgreSQL на 5432, Redis на 6379 и MongoDB на 27017 по замыслу должны слушать только внутренние адреса или быть доступны приложению через защищённую сеть. Наличие любого из них в списке открытых портов из интернета — серьёзный сигнал. Redis и MongoDB в прошлом нередко оставались без пароля в открытом доступе, и это приводило к компрометации данных. Проверка этих портов регулярно помогает убедиться, что конфигурация не разъехалась после очередного обновления или переезда.
Открытый порт базы данных — это не ошибка сервиса, а ошибка сетевой политики. Сервис делает ровно то, что ему сказали, а вот кто и откуда ему это сказал — вопрос к администратору.
Как выбрать инструмент и на что смотреть при проверке
Первый критерий выбора — охват портов. Если нужно быстро понять общую картину, удобен сканер, который проверяет набор популярных портов за один запуск. Если же задача связана с нестандартными сервисами, важна возможность указать свой порт или диапазон. Второй критерий — поддерживаемые протоколы. Многие онлайн-инструменты работают только с TCP, а UDP-сервисы, такие как WireGuard или DNS по UDP, остаются за пределами проверки. Третий критерий — ограничения: лимиты на количество запусков, таймауты и возможность повторить замер.
Бесплатные онлайн-сканеры удобны для первичной диагностики, но имеют очевидные ограничения. Они не видят вашу локальную сеть, работают с внешней точки и не дают полной картины по всем интерфейсам сервера. Локальные утилиты, например команда ss на Linux, показывают, какие сервисы реально слушают порты и на каких адресах. Сочетание этих двух подходов даёт наиболее полную картину: локальная утилита отвечает на вопрос «что запущено», внешний сканер — на вопрос «что видно снаружи».
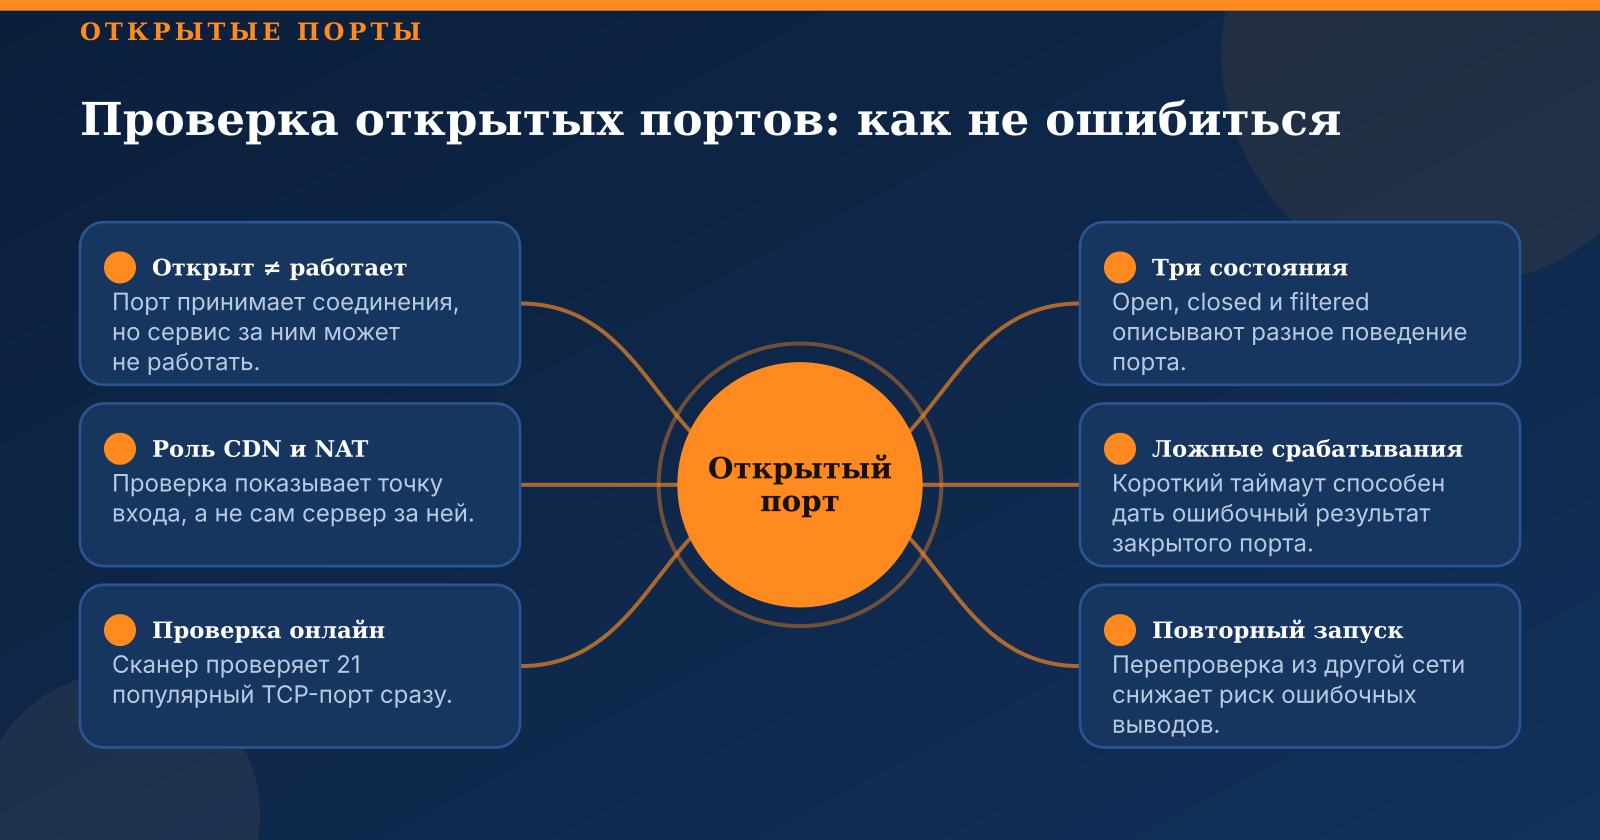
Интерпретировать результат нужно по статусам. Если порт открыт там, где это ожидалось, например 443 у веб-сервера, — всё в порядке. Если открыт порт, которого быть не должно, — нужно выяснить, какой сервис за ним стоит, и закрыть его или ограничить по IP. Если закрыт порт, который должен быть открыт, — проверьте, слушает ли сервис вообще, и только потом ищите причину в файрволе, группе безопасности или пробросе на роутере. Слово «закрыт» не должно автоматически означать «всё хорошо» или «всё сломано».
Для домашней сети особенно полезна проверка проброса портов. Если вы настроили доступ к камере, игровому серверу или удалённому рабочему столу, введите внешний IP-адрес и посмотрите, виден ли нужный порт. Если провайдер использует CGNAT и раздаёт общий внешний адрес, проброс на роутере снаружи работать не будет, и никакие настройки этого не исправят. В таком случае нужна услуга белого IP у провайдера или альтернатива через VPN-туннель.
Пошаговый сценарий проверки сайта или IP-адреса
Начинать стоит с определения, какой адрес вы проверяете. Если у вас есть домен, узнайте его текущий IP и убедитесь, что DNS-записи актуальны. Кэш DNS может указывать на старый адрес после переезда, и тогда проверка окажется бессмысленной. Если домен ведёт на CDN или облачный балансировщик, отметьте это в заметках: результаты будут относиться к точке входа, а не к конкретному серверу.
Далее выберите набор портов. Для аудита публичного сервера имеет смысл проверить весь список, чтобы увидеть полную картину. Для диагностики конкретной проблемы достаточно проверить релевантные порты: для почты — 25, 465, 587, для сайта — 80 и 443, для удалённого доступа — 22 или 3389. Если сервис работает на нестандартном порту, укажите его в адресе через двоеточие, например host:8080, и он будет проверен первым. Чтобы быстро проверить, открыт ли порт на удалённом сервере или домашнем маршрутизаторе, достаточно ввести его номер и адрес хоста в онлайн-сканер, который выполнит ту же проверку соединения без установки каких-либо программ.
Замеры стоит повторить хотя бы дважды, желательно с разных сетей. Одиночный результат может быть вызван временной нагрузкой, сбоем провайдера или кратковременной блокировкой. Если результаты совпадают, вы можете уверенно говорить о состоянии порта. Если расходятся, это само по себе важный сигнал: возможно, на пути есть фильтрация по географии или по частоте запросов.
Результаты стоит задокументировать. Запишите дату, IP-адрес, список открытых и закрытых портов и сравните с ожидаемой конфигурацией. Такой журнал позволяет отследить изменения: появился новый открытый порт, исчез нужный сервис, поменялся провайдер. Без записи через месяц уже сложно вспомнить, в каком состоянии был сервер раньше, а именно это и нужно для разбора инцидентов.
Типичные ошибки при проверке открытых портов и как их избежать
Самая частая ошибка — проверка не того адреса. Администратор вводит домен, который ведёт на CDN, и делает вывод о сервере. Или проверяет внешний IP роутера, забыв, что перед ним стоит ещё один NAT у провайдера. Чтобы избежать этого, всегда сверяйте IP-адрес, который использовал сканер, с адресом, который должен быть у сервера. Учитывайте также IPv6: если у сервера есть адрес IPv6, а сканер проверяет только IPv4, картина может быть неполной.
Вторая ошибка — неверная интерпретация статусов. Считать закрытый порт признаком безопасности опасно, потому что он может быть отфильтрован, а сервис при этом работает и доступен из другой сети. С другой стороны, открытый порт не означает уязвимость: сервис может быть защищён паролем, ключами или ограничением по IP. Выводы о безопасности строятся не на одном сканировании, а на сочетании данных о сервисах, конфигурации файрвола и политике доступа.
Третья ошибка связана с правовой стороной. Сканирование чужих серверов без разрешения владельца может расцениваться как несанкционированный доступ или как подготовка к атаке, даже если сам скан безобиден. Проверяйте только собственные серверы и сети, на которые у вас есть письменное разрешение. Это касается и корпоративных сетей, где сканирование лучше согласовать с ИТ-службой заранее, чтобы не запустить ложную тревогу в системе мониторинга.
Сколько времени занимает проверка и что может пойти не так
Проверка одного адреса на набор из 21 порта занимает немного времени, потому что порты опрашиваются параллельно, а общий бюджет составляет около четырёх секунд. Каждый отдельный порт может ждать ответа до двух секунд. Если сервер отвечает быстро, результат появляется почти мгновенно. Если сеть медленная или хост перегружен, часть портов может не успеть ответить в отведённое время, и они будут отмечены как закрытые, хотя на деле это просто таймаут.
Сбои при проверке случаются по нескольким причинам. Провайдер может блокировать часть трафика к определённым портам, что исказит результат. Сервис может ограничивать частоту подключений и временно игнорировать запросы с одного адреса, принимая сканирование за атаку. Целевой узел может быть временно недоступен из-за перезагрузки или сетевых работ. Во всех этих случаях разумно подождать и повторить замер, а не делать выводы по первому результату.

Если результаты противоречат друг другу, действуйте по порядку. Сначала повторите проверку через несколько минут. Затем проверьте с другой сети или с другого устройства. Потом посмотрите локально, какие сервисы реально слушают порты. Если картина сходится, вывод можно делать уверенно. Если нет, возможно, между точками проверки стоит промежуточное оборудование, которое изменяет трафик, и тогда имеет смысл обратиться к провайдеру или хостингу.
Для регулярного контроля полезно вернуться к проверке через определённые промежутки времени и после каждого изменения конфигурации. Вторая ссылка на инструмент пригодится именно здесь, когда нужно быстро повторить замер и сравнить результаты с предыдущими. Для этого подойдёт проверка порта, которая не требует регистрации и выдаёт результат за считанные секунды.
Практические выводы для руководителей и специалистов
Проверка открытых портов — это не разовое мероприятие перед запуском, а часть регулярной гигиены. Такой список позволяет быстро заметить расхождение и не тратить время на догадки, когда что-то пошло не так.
Чек-лист для команды может включать несколько пунктов. Список разрешённых публичных портов с владельцем каждого сервиса. Правило, что базы данных и кэши не выводятся в интернет. Периодическая проверка внешнего адреса, записанная в журнал. Повторная проверка после каждого изменения файрвола, облачной конфигурации или переезда. Эти простые шаги закрывают большую часть типичных проблем.
Разовой онлайн-проверки достаточно для диагностики и первичной оценки, но не для полноценного аудита. Если речь идёт о защите коммерческих данных, соответствии требованиям или большом количестве серверов, стоит подключить внешний аудит безопасности. Онлайн-сканер хорошо показывает, что видно снаружи, а аудит отвечает на вопрос, насколько это безопасно и правильно настроено.
Итог простой: открытый порт — это сигнал, который требует понимания, а не паники и не самоуспокоения. Тогда вопрос «доступен ли порт» перестаёт быть загадкой и превращается в понятную часть управления инфраструктурой.