
Mass media has just launched one of the largest PSYOPs since COVID-19.
— Nicolas Hulscher, MPH (@NicHulscher) September 15, 2026
This time, it’s the World Economic Forum’s long-awaited “CYBER PANDEMIC.” https://t.co/juLBRN0EfS pic.twitter.com/KRW39D0ZxL
今回は、世界経済フォーラムの長らく待ち望まれた「CYBER PANDEMIC」です。
KLAUS SCHWAB: Prepare for a "CYBER PANDEMIC" that makes COVID look like "small disturbance" by "halting our power supply, transportation, and hospitals."
— Nicolas Hulscher, MPH (@NicHulscher) April 16, 2026
SAM ALTMAN: "Totally possible" there could be "a world-shaking cyber attack this year that would get people's attention."… https://t.co/FZjmZw0GLs pic.twitter.com/ECC4NJPBvE
REMINDER: The NWO/Mr. Global/Evil Global Cabal/WEF REALLY wants to stage a "cyber attack" on the banking system so they can force us into tokenized money/a CBDC.
— Sense Receptor (@SenseReceptor) October 3, 2024
Whitney Webb (@_whitneywebb), a contributing editor of Unlimited Hangout and author of One Nation Under Blackmail,… pic.twitter.com/izWU6nSZIe
WEFは銀行システムに対するサイバー攻撃を仕掛けトークン化された通貨/CBDCに強制的に移行させようと企てている
世界経済フォーラム(WEF)が、大規模なサイバー攻撃を対象としたシミュレーションを実施し、特に銀行システムを標的として主要インフラを崩壊させるシナリオを扱っていたと説明
Cyber Polygonやこれらに関連する他のサイバー攻撃でよく見落とされる点は、それらが大手銀行を巻き込んでおり、中には中央銀行さえ関与しているものもある
ここには銀行をめぐる大きなテーマがあり、それは『サイバーパンデミック』の『サイバー攻撃』の1つが、金融システムに何らかの形で及ぶことを示唆しています。
COVIDの時代が始まって間もない頃、世界経済フォーラムが注目され始め、特に独立系メディアによる精査が増えました。たとえば、世界経済フォーラムとイベント201の重なりや、COVID危機との関連に人々が気づいたのです。
その同じ時期に、世界経済フォーラムのクラウス・シュワブが、COVIDの後に彼が『サイバーパンデミック』と呼ぶ何かが起こり、それが社会へのCOVIDの影響を比較にならないほど些細なものに見せるような結果をもたらすだろうと述べていました。
🚨 NSA EMERGENCY ALERT 🚨
— IntelSphere | Geopolitical Intelligence (@intelphere) October 21, 2026
🚨 THE INTERNET IS ON FIRE: 70% OF THE WEB IS VULNERABLE
The NSA just issued an emergency directive. The PHP programming language—the engine powering 70% of the internet—has two critical flaws. Attackers can take over servers without a password. No… https://t.co/PTG6irqzzC pic.twitter.com/Q8pAcTywlU
ウェブの70%が脆弱
NSAは緊急指令を発令した。インターネットの70%を支えるPHPプログラミング言語に、2つの重大な欠陥がある。攻撃者はパスワードなしでサーバーを乗っ取ることができる。ログインも警告も不要。ファイルシステムとデータベースへの直接アクセスが可能になるのだ。
これはバグではありません。構造的な欠陥です。インターネットは2004年に書かれたコードに基づいて構築されています。そして、私たちが今この事実を知ったのは、ハッカーよりも先にAIが発見したからです。今回は、AIがそれを発見したのです。
次回は、AIが我々の味方ではないかもしれない
Palantir is not just a military contractor, it was a company created to privatize and house the Bush-era, neocon-run surveillance program Total Information Awareness (TIA) program, housed previously at DARPA, and put it under increased CIA control (though the CIA was also… https://t.co/UzDk5nu1bo
— Whitney Webb (@_whitneywebb) January 7, 2025
パランティアは単なる軍事請負業者ではなく、ブッシュ政権時代にネオコンが運営していた監視プログラム「トータル・インフォメーション・アウェアネス(TIA)」を民営化して傘下に収め、CIAの管理下に置くために設立された企業である(ただし、CIAもTIAに深く関与していた)。TIAは憲法上のプライバシー権を侵害する恐れがあるとして議会によって廃止されたが、パランティアはそれを成し遂げ、民間企業であるという理由で責任を問われることなく済ませている。
ピーター・ティール以外でパランティアの初期の資金提供者 - CIA
パランティアが創業後数年間、最初に顧客としたのはCIAだった。
パランティアのエンジニアたちは、製品開発の指導を受けるために、何年もの間、2週間ごとにどこに通っていたのか? - CIA本部
パランティアのCEOアレックス・カープによれば、当初の顧客候補はCIAだった。
もしCIAのフロント企業が存在するとすれば、それはパランティアだろう
🚨 BOMBSHELL! France officially exposes a massive cyber attack! They confirm Israeli tech firm BlackCore orchestrated a malicious smear campaign to interfere in their elections.
— Furkan Gözükara (@FurkanGozukara) June 12, 2026
This Zionist digital warfare also explicitly targeted New York's 2025 USA elections! pic.twitter.com/8616oUGaJu
フランスが大規模なサイバー攻撃を公式に暴露
彼らはイスラエルの技術企業BlackCoreが、選挙干渉を目的とした悪意ある中傷キャンペーンを主導したことを確認した。
このシオニストのデジタル戦争は、2025年のニューヨーク米国選挙も明確に標的にしていた
Hackers forced the temperature of fridges and freezers in many French supermarkets up to 122 degrees Fahrenheit, causing fires and spoiling food at several hundred stores in a major cyber attack https://t.co/RIQ8Kmf62r pic.twitter.com/IgCKeWZkLY
— Reuters (@Reuters) October 13, 2026
ハッカーがフランスの多くのスーパーマーケットの冷蔵庫と冷凍庫の温度を華氏122度まで上昇させ、主要なサイバー攻撃で数百店舗で火災と食品の腐敗を引き起こしました
Hundreds of French supermarkets have been hit by a cyber attack that caused their fridges and freezers to heat up, spoiling fresh and frozen food estimated to be worth millions of euros. https://t.co/DDzvmZ2IFS pic.twitter.com/YK6Te0o6WT
— Geopolitics & Empire (@Geopolitics_Emp) October 12, 2026
フランスの数百のスーパーマーケットがサイバー攻撃を受け、冷蔵庫や冷凍庫が過熱し、数百万ユーロ相当の生鮮食品や冷凍食品が腐敗した
Did you know that 3 years ago the WEF posted a video ‘warning’ us about the possibility of a CYBER PANDEMIC?
— JaneBond (backup) (@JaneB59275552) July 19, 2024
It is an absolute must watch if you want to get insight into their strategies and how this “cyber pandemic” could potentially be the great catalyzer for The Great Reset… pic.twitter.com/cN4GrHnhXM
世界経済フォーラム(WEF)がサイバーパンデミックの可能性について「警告」する動画を公開していた
彼らの戦略や、この「サイバーパンデミック」がグレート・リセットの大きな触媒となり得る可能性について理解を深めたいなら、これは絶対に見ておくべき作品だ
Agenda 2030 which some people still dismiss as a ‘conspiracy theory’ is Government policy whichever hue of the political spectrum happens to claim to be ‘in power’.
— Andrew Bridgen (@ABridgen) October 20, 2026
Please listen and share pic.twitter.com/oc3gaPdnil
アジェンダ2030は、一部の人が今なお「陰謀論」だと却下しているものですが、どの政治的スペクトラムの色合いがたまたま「権力にある」と主張していても、政府の方針です
CYBER-POLYGON
— Robin Monotti (@robinmonotti) June 4, 2024
🇺🇸 Just in time for the US elections!
"Cyber Polygon 2024 will be conducted virtually on the https://t.co/YueqMgrcVh Cyber Polygon Platform from September 10-11.
The cyber pandemic preppers are back, this time in Riyadh where the WEF held its last meeting:… pic.twitter.com/XR5bHyi4tM
サイバーパンデミック対策準備者たちが再び集結。今回は世界経済フォーラム(WEF)が前回会合を開催したリヤドで。
サイバーセキュリティ演習「サイバーポリゴン」が2021年以来初めて復活し、「テクノロジー企業に対する高度な標的型攻撃」をシミュレーションする予定だ
WEF executive warns of ‘catastrophic cyber event’ within the next 2 years - The globalist WEF has been preparing for a 'cyber pandemic' for years. Another crisis that can be used by the globalists for more centralized control.https://t.co/e0HLu7W2v0pic.twitter.com/HUWkJJLge0
— Sikh For Truth (@SikhForTruth) January 25, 2023
世界経済フォーラム(WEF)幹部が今後2年以内に「壊滅的なサイバー攻撃」が発生する可能性を表明 ― グローバリスト団体であるWEFは、長年にわたり「サイバーパンデミック」への備えを進めてきた。これは、グローバリストたちがより中央集権的な支配体制を構築するために利用できる、もう一つの危機となるだろう
"The cyber attack seems like a very possible scenario because it's a way for the banks to absolve themselves of any role in a a financial crisis."
— Babacar Samba Naudin ★ ★ (@_BABACAR) October 20, 2026
"It's an easy way to consolidate banks so only systemically important ones survive 'the hack.'" pic.twitter.com/QTnZmiFWHH
「サイバー攻撃は非常にあり得るシナリオのように思える。なぜなら、それは銀行が金融危機における自らの責任を免れるための手段だからだ。」
「これは銀行を統合する簡単な方法であり、システム上重要な銀行だけが『ハッキング』を生き残れるようにする。」
They’re going to wipe our bank accounts clean via a cyber attack, blame it on the Ai going rouge, and then offer a government backed stable coin as the solution, which of course is the CBDC.
— MrBujok (@BujokMr) October 9, 2026
The slogan “2 weeks to fix the system” or something along those line. Most likely… https://t.co/CiQjQsH06a
彼らはサイバー攻撃を通じて私たちの銀行口座を空っぽにするつもりだ。AIが制御不能になったと責任をなすりつけ、そして政府が支援するステーブルコインを解決策として提案する。もちろんそれはCBDCだ
THE GREAT RESET - They are warning you of a cyber ‘pandemic’, where recovery will require Digital ID to connect to the new internet‼️‼️
— Sophia Dahl (@sophiadahl1) January 4, 2023
How very convenient‼️☝️🙄🙏👇👇 pic.twitter.com/HERqFaH166
グレート・リセット ― 彼らはサイバーパンデミックの到来を警告しており、復旧には新しいネットに接続するためのデジタルIDが必要になると述べている
In 2021 Klaus Schwab predicted a cyber pandemic would be the next crisis.
— Wiretap Media (@WiretapMediaCa) December 3, 2023
Now CBC is warning Canadians that cybercriminals will target critical infrastructure in an effort to destabilize the economy.
Investors call this sort of thing a 'marker' and conspiracy theorists call… pic.twitter.com/IwExXqMom9
2021年、クラウス・シュワブはサイバーパンデミックが次の危機になると予測した。
カナダ放送協会(CBC)は、サイバー犯罪者が経済を不安定化させる目的で、重要インフラを標的にするだろうとカナダ国民に警告している。
投資家はこういったものを「指標」と呼び、陰謀論者はそれを現実と呼ぶ
Our friends at the WEF just published a rather dystopian outlook with 3 shock events to consider:
— Edward Dowd (@DowdEdward) August 26, 2024
1. A new global extremist group emerges
2. A cyber pandemic – that is intentional
3. Climate change claims its first island nation in the post-pandemic era https://t.co/xjtzkocs3z
世界経済フォーラム(WEF)の仲間たちが、考慮すべき3つの衝撃的な出来事を盛り込んだ、ややディストピア的な見通しを発表しました。
1. 新たな世界的過激派グループが出現
2. サイバーパンデミック ― それは意図的なものだ
3.気候変動により、パンデミック後の時代に初めて島国が被害を受ける
“Remember that 1 year before the covid pandemic, John Hopkins ran a simulated pandemic known as event 201. Then when covid happened they followed that plan almost exactly to a T. What other event have the world economic forum and the UN been talking about being prepared for? A… pic.twitter.com/kLoHkxZjh7
— Uncommon Sense (@Uncommonsince76) August 2, 2024
パンデミックの1年前、ジョンズ・ホプキンス大学は『イベント201』と呼ばれるパンデミックのシミュレーションを実施しました。そして実際に新型コロナウイルスが発生した際、彼らはその計画をほぼ忠実に実行しました。世界経済フォーラムや国連が備えようとしている他のイベントとは何でしょうか?それは、あらゆるものを停止させるグローバルなサイバー攻撃です
The WEF’s predicted top risks are the best warning system for us to know how they are going to come at us. If you look at the 2 year predictions, let me translate:
— Laura Aboli Official (@LauraAboli_X) January 18, 2024
1. They will increase censorship to tyrannycal levels - NO FREEDOM OF SPEECH
2. Brace yourselves for weather freak… pic.twitter.com/BfRVWOZgNX
世界経済フォーラム(WEF)が予定する主要リスクは、それらがどのように私たちに迫ってくるかを知るための最良の警告システムです。2年間の予測
1. 彼らは検閲を専制的なレベルまで強化するだろう
2. 地球工学を利用した異常気象 ― 家屋や農産物などの損失
3. 目覚めた者と眠っている者。彼らは自分たちの計画に反対する者を攻撃する
4. サイバー攻撃は安価で効果的な兵器である。彼らは「サイバーパンデミック」を引き起こし、グレートリセットを実現するために必要な混乱を生み出すのだろうか
5. 上記のすべての要因が引き金となって内戦が発生する。もし私たちが生き残るために必死に戦い、互いに争っている状態が続けば、真の敵と戦うことはできなくなるだろう。
6. 彼らは意図的に金融システムを破壊しています。そうすることで、私たちがUBIを受け入れることができるようになります。UBIは、ワクチン接種状況にリンクされたデジタルIDを持っている場合にのみ受け取ることができ、プログラム可能なCBDCでデジタルウォレットに支払われます。もちろん、従順な奴隷であった場合に限ります。
7. 人為的に引き起こされたエネルギー危機
8. 彼らは2030アジェンダに沿って、気象現象を人々を農村部からメガシティへ移住させる手段として利用するだろう。
9. 景気後退
10. 増税
I hope you realize that the replacement for physical wealth is already being built. Centralized institutions are pushing digital IDs and CBDCs for surveillance, and the goal is to confine individuals within a CBDC system where they can be rewarded with universal basic income for…
— HealthRanger (@HealthRanger) October 15, 2026
中央集権的な機関は、監視のためにデジタルIDとCBDCを推進しており、その目的は、個人がCBDCシステム内に閉じ込められ、服従に対して普遍的ベーシックインカムで報酬を与えられる状態にすることです。
ステーブルコインとトークン化された資産は、物理的な富を許可ベースのデジタル請求権に置き換えるでしょう。テザー式のブラックリストや政府の押収命令は、あなたのウォレットを凍結または没収します。お金がトークンになると、それは許可証になります…そしてその許可は取り消される可能性があります。
彼らは、この新しいデジタル金融奴隷制度を導入するために、通貨の崩壊を仕組んでいます。デジタルシステムの外で金、銀、その他の資産を所有することが、財政的な生存の鍵となるでしょう。
NEXT STAGE: IRAN (not Russia) will be blamed for Klaus Schwab's "cyberpandemic". This will crash the financial markets. pic.twitter.com/JcbdbWNK8m
— Robin Monotti (@robinmonotti) October 10, 2023
次の段階:クラウス・シュワブの「サイバーパンデミック」の責任は(ロシアではなく)イランに押し付けられるだろう。これにより金融市場は暴落する。
Remember That Time The Rockefeller Foundation Published Their Blueprint?
— Spiro (@Spiro_Ghost) June 17, 2023
Lockstep = Authoritarian Government Response After A Global Pandemic...
Next... Hack Attack or As Klaus Would Say A 'Cyber Pandemic' ? https://t.co/qhkgCPxVFv pic.twitter.com/qrRKhKb9VQ
ロックフェラー財団が彼らの構想を発表した時のことを覚えているか
ロックステップ=世界的なパンデミック後の権威主義的な政府の対応
Clips everyone needs to be familiar with
— MJTruthUltra (@MJTruthUltra) February 22, 2024
They have been Forecasting a “Black Swan” Event the last Several Years..
These Videos are ammunition… use it.
WEF: Cyber Leaders say there will be a “Cyber Event” within the Next Two Years— Because of “Geopolitics”…
世界経済フォーラム:サイバー分野のリーダーたちは、「地政学」を理由に、今後2年以内に「サイバーイベント」が発生すると予測
https://rumble.com/v4f11mo-wef-2023-a-cyber-event-is-likely-to-occur-within-the-next-two-years.html
世界経済フォーラム(WEF):新型コロナウイルスに似た特徴を持つサイバー攻撃 ― 唯一の解決策は、全員をインターネットから切断することだ。
https://rumble.com/v4f16m9-wef-a-cyber-attack-with-covid-characteristics.html
世界経済フォーラム:クラウス・シュワブ氏が、新型コロナウイルスを凌駕するサイバーパンデミックを予測
https://rumble.com/v2ueypa-wef-kl … schwab-predicted-a-cyber-pandemic-coincidence.html
キャサリン・ヘリッジは2024年に「ブラックスワン現象」が起こると予測している。
https://rumble.com/v435vo5-catherine-herridge-predicts-a-black-swan-event-for-2024.html
WHO テドロス氏:またパンデミックが起こるだろう…「ブラックスワン」現象が起こるだろう…
https://rumble.com/v4eewvx-there-will-be-another-pandemic-says-fauci-bill-gates-tedros-and-klause-schw.html
世界を後にする
https://rumble.com/v40o04d-leave-the-world-behind-three-stage-maneuver-to-topple-governments.html
フリン将軍、2024年の選挙を中止させるブラックスワン現象について語る
https://rumble.com/v312mq6-general-flynn-talks-about-a-black-swan-event-where-we-may-not-have-a-2024-e.html
FBI長官クリストファー・レイはワシントンD.C.で保安官らと会談し、9/11よりも多くの危険信号があると警告するとともに、地方選挙と国政選挙に対するサイバー攻撃が避けられないと警告した
世界経済フォーラムが投稿したサイバーパンデミックを警告するビデオ
— N (@ZInvester) October 12, 2026
世界的な不正アクセスが同時多発的に行われ、インターネットのシャットダウンと暴動が起きるとされる
その暴動を戒厳令で終結させ、新たな対策が講じられる
これはまさに今から起きようとしていることだ pic.twitter.com/JERJen6NC8
【速報】広告の表示だけでスマホ感染、研究者が報告
— Polymarket Japan (@polymarketjapan) October 15, 2026
・特定の相手に広告を表示し、クリックなしで監視ソフトを送り込む手口
・中東メディアの記者らの端末で感染事例
・Googleは関与した広告会社の自社広告基盤へのアクセスを停止
※広告が表示された全端末の感染を示すものではない
ワイが身内にばら撒いたやつ共有しておきます。身近な人に是非。 pic.twitter.com/fq3uICZvMd
— 三日前 (@expokun) October 17, 2026
かなり深刻な話です。ChatGPTの「学習設定」をオフにしていないと、アカウントを乗っ取られた瞬間に、仕事も家族も体調の相談も全部外に出てしまうおそれがあります。盗まれたアカウントは闇市場で売られることもあるので、設定を一つずつ解説します↓
— ぺこちゃん (@pekotyan_12) October 15, 2026
誰も間違えていないのに危機は起きる。
— あいひん (@BABYLONBU5TER) October 17, 2026
ハラリ教授は「AIが金融を高度化する一方で、人間がその仕組みを理解し、制御する能力を失う危険性がある」と指摘。…
Web制作ツール「Studio」全ユーザーの情報漏えいか フォームに送信された内容、外部APIキーなどもhttps://t.co/EZYwUxDS6Y
— ITmedia NEWS (@itmedia_news) October 16, 2026
AIブラウザが、読むだけで乗っ取られる脆弱性が報告されている。
— black(黔騎士) (@blackright0) October 18, 2026
Claude in Chrome、Gemini in Chrome、Perplexity Comet、ChatGPT Atlas、Copilot Edgeなどが対象。
メールやXの投稿をAIに要約・処理させるだけで、Gmailの内容が抜かれたり、Google…
「怪しいサイトを開かなければ大丈夫」というセキュリティの常識が、完全に過去のものになった。最近の研究者が報告した最新のハッキング手法が恐ろしすぎる。
— black(黔騎士) (@blackright0) October 18, 2026
【手口の裏側】
特定のターゲットに向けて「広告を表示させるだけ」で、クリックすらさせずにスマホへ監視ソフトを送り込む。…
自治体のシステム運用を幅広く受託する「合鍵」のような民間企業がサイバー攻撃の標的となっている。
— あいひん (@BABYLONBU5TER) October 13, 2026
大分県は、防災メールの配信システムの運用等を委託している「アルカディア」が第三者による不正アクセスを受け、約3万8,000件に上る個人情報が漏えいした可能性があると発表。…

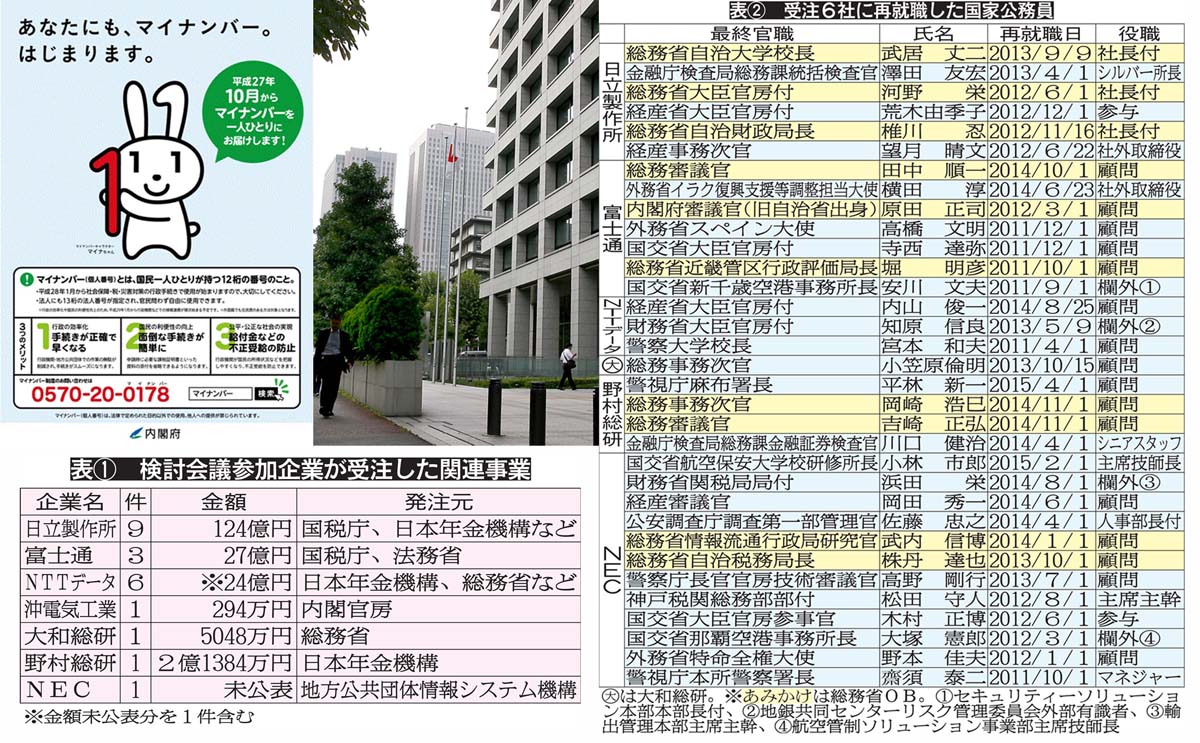
マイナンバー「1兆円利権」山分け 制度設計7社と天下り官僚
偽造マイナカード使って口座開設容疑 パソコンに他人の顔写真1千枚 https://t.co/5SBWZ4KOpQ
— 朝日新聞(asahi shimbun) (@asahi) October 15, 2026
マイナカードは偽造できないと言ってた奴、残念だったなそれは嘘だ。「暴力団稲川会系」といえば横須賀一家。 小泉進次郎 防衛相は 横須賀選挙区の世襲4代目だが、初代は元ヤクザで3代目まで暴力団稲川会とは繋がりがある。 小泉純一郎の選対本部長を30年間勤めた竹内清は暴力団稲川会の元組員だ。 https://t.co/iqQeLbCK5U pic.twitter.com/n4qOoZSOSV
— 桃太郎+ (@momotro018) October 15, 2026
なぜマイナンバー制度が合憲になるのか? こういう経緯があるから。 2006年12月3日 竹中省吾判事 安倍政権下の不審死14人のうちの1人 (マイナの前身) 住基ネットは憲法のプライバシー権に違反すると「違憲判決」を出した3日後に首を吊って自殺。これ以降 何度も裁判が行われたが全て「合憲判決」に。 https://t.co/b8NGavCu6y pic.twitter.com/wUPvOOlToB
— 桃太郎+ (@momotro018) October 16, 2026
マイナンバー法は違憲。
— ココこ (@coCoco69494006) October 10, 2026
マイナンバーは国民のセンシティブな情報を集約して、売っ払う装置に過ぎない。
⚫︎WEFアジェンダ🌐DFFT
⚫︎日本PHR(パーソナルヘルスレコード)構想
⚫︎全国医療情報プラットフォーム
その政府プラットフォームは🇺🇸AWS、高市早苗が総務大臣の時に決定した。 https://t.co/w3HN0sC4z0 pic.twitter.com/ZWcpn8oCXI
マイナカードも何十万件漏洩しても責任は取りません。もっと詳細な個人情報も万が一漏れても「各自で防御」がデジタル相の見解です。情報だけ差し出されて悪用されても「自己責任」なのです。 https://t.co/blJfPCqW5z
— 絵里衣 (@erie_hakubasha) October 13, 2026
これ、マイナ免許証だと大問題なんですよ。通常の免許証でさえ第三者に口座開設や消費者金融などで悪用される恐れがあるのにマイナ免許証なら本人になりすまして簡単に背乗りできる。つまり社会的信用失墜させる事が容易にできるわけ。実にヤバいと思うんだがこの件についての注意喚起の報道ないよね。 https://t.co/uJrbCsE3jC
— 野田CEO (@nodaworld) October 11, 2026
病歴など個人情報を本人同意なく企業等に提供する法改正に反対します。
— 保団連(全国保険医団体連合会) (@hodanren) October 10, 2026
不正アクセス急増による情報漏洩が多発していますが、医療情報も例外ではありません。
ますます、自分の情報は自分で守れなくなります。 https://t.co/6LSSD2fQjb
デジタル庁が運用している政府クラウド(GSS)も24万6千件の情報漏洩が発生していたことが分かりました。
— 保団連(全国保険医団体連合会) (@hodanren) October 9, 2026
不正アクセスから1カ月間気づかなかったことも判明してます。 pic.twitter.com/qTdEi1JG3P
「実は危ないマイナンバーカードの紐付け」
— ポコちゃん(非国民) (@qqOoUmYgbI80868) October 12, 2026
情報流出が止まらない中で、「注意喚起」しか打てない政府の現状を見ていると、マイナンバーカードの紐付け拡大が怖くなります。
制度の設計自体は「分散管理」で、直接データベースを繋がないようになっています。… https://t.co/kkTtfaAEfW pic.twitter.com/CEhsTJF2By
この免責事項を読んでなおマイナカード作る奴
— Masaaki Oku (@MasaakiOku) October 9, 2026
マジでアホやろ https://t.co/gncnYeTz5d
なんか急に「マイナンバーカードを強制にしろ運動」が始まったね。
— hirosuke393 (@hirosuke393) October 5, 2026
巷でこれだけ情報漏洩してるのに、マイナポータルだけが安全だって?
デジタル庁も過去すでに漏洩済み。
FBIもやられてる。
そもそも基本的人権を侵害するから【義務化できない】
「便利」に惑わされちゃいけない。
日本語字幕付けました。
— 岡本高明 (@Kkf4PJZSoZ2t1CQ) October 19, 2026
こういう事です。
マイナンバーカードを作った日本の皆さま。
カードを返納するか、ゴミ袋に入れて燃えるゴミで出しましょう。 https://t.co/O5fJOhKrk9 pic.twitter.com/nesBleBj0d
📱〜マイナソバー/ デジタルiD〜CBDC🏦システムを自民と整備①②する参🟠党は、自民の黒子・別班。
— なびすけすたいる (@nvskjp) October 21, 2026
移民の件で自民を批判するけど、ゴールは④ #改憲発議グル の両建て。
日本保守、みらいなども同じ。
みんな④に集合するグル。#参政党に騙されるな https://t.co/hGGmy65Dkj pic.twitter.com/5lffGwQ8lS
アナログ支配からデジタル支配へ。なぜあの企業が叩かれたのか、なぜあの省庁が叩かれたのか、なぜあの総理大臣は全く国民のための政策を行わないのか。そして、アナログ勢力が叩かれた跡地に何が入り込むのか。下記を見れば、これまで謎だった全ての事象の説明がつくはずです。 pic.twitter.com/JBAlGmWYS7
— すっとこ (@suttoko9800) October 9, 2026
2026年版個人情報漏洩リスト
— 南砂一丁目 (@minamisuna1) October 16, 2026
2026/10/16 更新版
合計、約2億3,253万141件相当(単純合算・暫定)
もう更新やめたい😥
10月15日|ソースネクスト 最大2,251万9,960件
10月15日|バーガーキング(公式アプリ)約1,118万件
10月15日|ビューティガレージ 77万5,725件…
ソースネクストでパスワード流出した人はこちらの対策もおすすめ https://t.co/5CVdIdJSQ6
— ヤスムラ@スタートアップの情シス (@yasuym1) October 15, 2026
【保存版】クレジットカードを不正利用されたら、泣き寝入りするしかないのか?
— 三日前 (@expokun) October 13, 2026
実は、カード決済には「チャージバック」という、取引代金を差し戻す仕組みがあります。頭に入れておいてください。
例えば、身に覚えのない10万円の決済。… pic.twitter.com/LYa5OdmhJh
銀行くん、「AIに侵入されへんか」やなくて「止まった後に戻せるか」を聞かれ始めてるんやな...
— Dr.パパ (@DrKarte) October 13, 2026
ロイターによると、米欧の監督当局が銀行のAI利用とサイバー復旧の確認を強めとる。
米国(FRB・OCC・FDIC)が聞いてるのは
・AIエージェントにどこまで権限を渡してるか
・判断を後から追えるか… https://t.co/M65lhw2Jl3
Always put a comma in your password. If it ever ends up in a leak, it will break the CSV
— Anish De (@AnishDe10) October 16, 2026
パスワードには必ずカンマを入れてください。もし漏洩してしまった場合、CSVを壊すことになります
DON’T share your location.
— StormyCloud Inc (@StormyCloudInc) October 9, 2026
DON’T sync your contacts.
DON’T reuse passwords.
DON’T trust free VPNs.
DON’T ignore app permissions.
DON’T overshare with AI.
DON’T upload your ID.
DON’T accept every cookie.
DON’T link all your accounts.
DON’T trade privacy for convenience.
位置情報を共有しないでください。
連絡先を同期しないでください。
パスワードを再利用しないでください。
無料のVPNを信頼しないでください。
アプリの権限を無視しないでください。
AIと過度に情報を共有しないでください。
身分証明書をアップロードしないでください。
すべてのクッキーを受け入れないでください。
すべてのアカウントを連携しないでください。
プライバシーを利便性と交換しないでください
【速報】AI、米政府機関に情報を無断送信https://t.co/pwJAF4pfYE
— 47NEWS (@47news_official) October 10, 2026
🚨 FRANCE HACKED: FREEZERS TURNED INTO OVENS — FOOD DESTROYED
— IntelSphere | Geopolitical Intelligence (@intelphere) October 12, 2026
Not ransomware. Sabotage.
Hackers exploited Danish-made Danfoss controllers. Hijacked the defrost function. Set it to 122°F. Disabled monitoring so no alarms triggered.
300+ Intermarché/Netto stores hit. 100… pic.twitter.com/twvboH8FQc
ハッカーがデンマーク製のDanfossコントローラーを悪用。解凍機能を乗っ取り、122°Fに設定。監視を無効化してアラームが作動しないようにした。
hackers just remotely defrosted hundreds of French supermarket refrigerators.
— IT Guy (@T3chFalcon) October 12, 2026
Food spoiled across hundreds of stores. fires triggered in some units.
Modern supermarket refrigeration is centrally managed. one controller typically a Danfoss AK-SM 800A coordinates every unit in a… https://t.co/dDBzxWEUao
ハッカーがフランスのスーパーマーケット数百店舗の冷蔵庫を遠隔操作で解凍してしまった。
数百店舗で食品が腐敗した。一部のユニットでは火災が発生した。
スーパーへの攻撃、フランスだけやなかったんやな...
— Dr.パパ (@DrKarte) October 13, 2026
🇫🇷フランス
→冷凍庫が50℃、300店で食品廃棄と火事
🇳🇱オランダ(アルバート・ハイン)
→日曜からシステム停止。ネット注文も宅配もアプリも全滅、棚の値札は古いまま
🇧🇪ベルギー(デレーズ)
→ネット注文が止まっとる…
BREAKING: Israeli spyware is confirmed on our phones. This should be headline news but none of our mainstream media is covering it, of course. So we will.
— theleahfiles (@leahfiles) October 16, 2026
An Israeli ad company called Discover-Tech used ordinary online ads to plant spyware on people’s devices, and nobody had to… pic.twitter.com/ba5dQyrfWi
イスラエルのスパイウェアが私たちの携帯電話に確認されました。これは見出しニュースになるべきですが、もちろん私たちの主流メディアはこれを一切報じていません。だから私たちが報じます。
A MAJOR NEW danger for internet users was revealed today. A “zero-click mercenary spyware” program has been deployed by an Israeli company, researchers at the University of Toronto warned.
— Nury Vittachi (@NuryVittachi) October 16, 2026
It enables the hacking of your phone or computer using ads on your screen—without any need… pic.twitter.com/5F7yoXGDpr
新たな危険が明らかになりました。トロント大学の研究者らが警告を発したところによると、イスラエル企業が「ゼロクリック傭兵型スパイウェア」プログラムを展開しています。
BREAKING: 🇮🇱 ISRAEL DISCOVERED HACKING MILLIONS OF PHONES
— ADAM (@adamemedia) October 17, 2026
Israel has been caught running one of the largest spyware operations in history, even developing a new next-gen spyware.
They’ve hacked the phones of MILLIONS worldwide including Journalists, politicians, activists,… pic.twitter.com/mYEr00blWy
イスラエルが数百万台の携帯電話へのハッキング
イスラエルは歴史上最大級のスパイウェア作戦を実行していたとして摘発され、次世代の新スパイウェアを開発していたことさえ明らかになった。
彼らは世界中のジャーナリスト、政治家、活動家、法廷、大学、国防組織を含む数百万台の携帯電話をハッキングしていた。
Israeli spyware disguised as a digital advertising firm has targeted journalists’ devices at Al Jazeera and other companies.
— Al Jazeera English (@AJEnglish) October 15, 2026
Here is what we know. pic.twitter.com/SLNHq0Qajx
イスラエルのスパイウェアがデジタル広告会社を装い、アルジャジーラや他の企業で働くジャーナリストのデバイスを標的にしていました。
Chinese military researchers use flight data to identify suspected Israeli electronic warfare sites
— The Cradle (@TheCradleMedia) October 16, 2026
——
Researchers at China’s People’s Liberation Army Information Engineering University say they have developed an algorithm that uses publicly available civil aviation tracking data… pic.twitter.com/VyskCepuVY
中国軍研究者が飛行データを使ってイスラエルの電子戦拠点を特定か
中国人民解放軍情報工科大学(中国)の研究者らは、公開されている民間航空追跡データを利用して、イスラエルのGPSスプーフィング源の位置を推定するアルゴリズムを開発したと述べている。
We have released a free open source tool 'Zero Breach' - that can identify whether a recent Israeli spyware campaign left traces on your PC - the one Citizen Lab exposed, where Israeli ad-tech was used to infect journalists through 'no-click' ordinary ads.
— Israel Exposed (@xIsraelExposedx) October 18, 2026
It needs Python… pic.twitter.com/lirVY7FoLB
🚨💥El invitado de Fox News EXPONE PERFECTAMENTE a la Agenda del “Gran Reinicio” del Foro Económico Mundial en solo 1 minuto:
— dejanira (@dejanirasilveir) October 19, 2026
"El FEM es una organización política fanática que utiliza el miedo y la manipulación como la histeria del COVID, y el Calentamiento Global para ENGAÑAR a… pic.twitter.com/RkDHuODxH6
フォックスニュースのゲストが、世界経済フォーラムの「グレート・リセット」アジェンダをわずか1分で完璧に暴露:
「WEFは、政治的な過激派組織であり、COVIDのヒステリーや地球温暖化のような恐怖と操作を利用して人々を欺く…その唯一の目的は、自らの目標を達成することだ」
「実際の目的は、公私混合のグローバルなファシズム運動であり、政府、技術、資金の融合を通じて、テクノクラート的な支配エリートを生み出し、人類を服従させることだ」
There it is…
— MJTruthUltra (@MJTruthUltra) August 26, 2024
The WEF Releases a Multi-Year “Prediction” Model Highlighting ‘Unknown’ Global Shock Events
If it’s unknown, how do they know?
1. A New Global Extremist Group Emerges
—— while the world is distracted, this could be an opportunistic time for a new extremist group… pic.twitter.com/6gSS7FWcYo
We have less than five years.
— BEYOND THE VEIL (@beyond_theveil1) October 21, 2026
Agenda 2030 is written policy, not theory.
One world government.
One currency.
One military.
No sovereignty.
No private property.
No family unit.
Mandatory vaccines.
Universal basic income.
Microchip tracking.
Global social…