
サイバー犯罪事件簿 2005年11月20日-27日
----------------------------
■不正アクセスの一覧
----------------------------
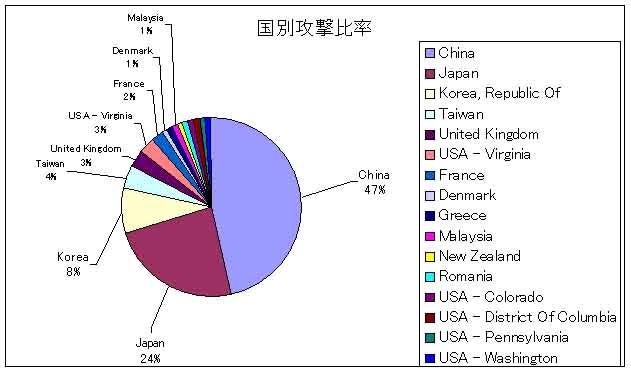
■日本からの不正アクセス
| country | network_name | abuse_email | |
| 218.41.58.122 | Japan | SO-NET | |
| 218.41.94.115 | Japan | SO-NET | |
| 218.41.119.138 | Japan | SO-NET | |
| 218.42.66.194 | Japan | BIGLOBE-4 | |
| 218.42.73.84 | Japan | BIGLOBE-4 | |
| 218.42.201.172 | Japan | K-OPTICOM | |
| 218.43.8.117 | Japan | OCN | |
| 218.43.141.20 | Japan | OCN | |
| 218.43.209.21 | Japan | OCN | |
| 218.44.41.129 | Japan | PLALA | |
| 218.44.111.182 | Japan | PLALA | |
| 218.45.5.14 | Japan | CYBERLINKS | |
| 218.45.8.152 | Japan | CYBERLINKS | |
| 218.45.105.103 | Japan | DS-NETWORKS | |
| 218.45.106.87 | Japan | DS-NETWORKS | |
| 218.45.164.57 | Japan | ASAHI-NET-CIDR-BLK-JP | |
| 218.45.164.231 | Japan | ASAHI-NET-CIDR-BLK-JP | |
| 218.45.166.189 | Japan | ASAHI-NET-CIDR-BLK-JP | |
| 60.56.33.86 | Japan | K-OPTICOM | abuse@ml.tech.k-opti.com |
| 125.30.8.80 | Japan | IIJ-CIDR-BLK-JP | |
| 125.30.9.103 | Japan | IIJ-CIDR-BLK-JP | |
| 210.199.94.252 | Japan | DS-NETWORKS | |
| 221.113.18.51 | Japan | ASAHI-NET-CIDR-BLK-JP |
----------------------------
■PHPおよびAwstasts脆弱性に対する攻撃
----------------------------
PHPで利用される XML_RPCの脆弱性を利用した攻撃および、Awstasts(Webインターフェースを持つフリーのログ解析ツール)
に対する攻撃です。攻撃の内容を分析すると、Linux上で稼動しているApache PHPの組み合わせをターゲットにしたもので、
UNIX系のシステムをターゲットとした、ワームまたはボットによる攻撃で、感染が広がっている状況にあると考えられます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。
・影響を受けるシステムについては、次の情報を参考にしてください。
XML-RPC PHP command execution(http://xforce.iss.net/xforce/xfdb/21194
)
US-CERT Vulnerability Note VU#442845, Multiple PHP XML-RPC implementations vulnerable to code injection (http://www.kb.cert.org/vuls/id/442845
.)
・参考
XML RPC worm - New Variant - ELF_LUPPER.B (NEW)
http://isc.sans.org/diary.php?storyid=829
Linuxをねらう新ワーム「Lupper」--ウェブサーバの脆弱性を悪用
http://headlines.yahoo.co.jp/hl?a=20051108-00000008-cnet-sci
■感染ホスト
IPaddress 検知件
| 66.38.145.65 | 13 |
| 210.193.51.160 | 13 |
| 213.85.19.166 | 13 |
| 207.245.72.138 | 3 |
----------------------------
■MS05-039脆弱性に対する攻撃
----------------------------
プラグ アンド プレイ サービスは、デバイスのインストール、設定、および新規デバイスの通知を担当する
Windows DCE-RPC サービスです。最近のバージョンの Windowsオペレーティング システムでは、このサービス
が自動的に起動し、デフォルト設定で動作します。この脆弱性を利用したbotワームも確認されております。
送信元IPアドレスは、恐らくbotワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。
■感染ホスト
IPaddress 検知件数
| 218.226.237.129 | 2 |
| 218.22.191.26 | 2 |
| 218.45.11.230 | 2 |
| 218.45.3.29 | 2 |
| 218.45.164.236 | 2 |
| 218.45.6.240 | 2 |
| 218.92.15.74 | 1 |
| 218.17.232.99 | 1 |
| 218.200.245.71 | 1 |
| 218.167.103.81 | 1 |
| 218.164.117.250 | 1 |
| 218.208.204.152 | 1 |
| 218.12.197.172 | 1 |
| 218.161.85.222 | 1 |
| 218.226.103.52 | 1 |
| 218.38.30.204 | 1 |
| 218.45.6.151 | 1 |
| 218.45.11.133 | 1 |
| 218.95.98.4 | 1 |
| 218.174.173.138 | 1 |
| 218.228.155.104 | 1 |
| 218.22.201.243 | 1 |
| 218.45.176.39 | 1 |
| 218.75.210.101 | 1 |
| 218.88.206.133 | 1 |
| 218.223.83.155 | 1 |
| 218.175.75.245 | 1 |
| 218.42.231.121 | 1 |
| 218.39.171.52 | 1 |
| 218.223.134.148 | 1 |
| 218.225.199.217 | 1 |
| 218.165.176.52 | 1 |
| 218.4.206.58 | 1 |
| 218.70.109.9 | 1 |
| 218.165.143.226 | 1 |
| 218.11.199.110 | 1 |
| 218.91.228.18 | 1 |
| 220.176.9.223 | 1 |
| 218.65.8.246 | 1 |
| 218.168.180.25 | 1 |
| 210.139.231.222 | 1 |
| 218.6.217.207 | 1 |
| 218.71.223.98 | 1 |
| 218.168.108.8 | 1 |
| 218.32.136.23 | 1 |
| 218.45.138.160 | 1 |
| 218.217.173.163 | 1 |
| 218.14.203.143 | 1 |
| 218.73.197.240 | 1 |
| 218.79.173.200 | 1 |
| 218.161.16.173 | 1 |
| 218.19.154.120 | 1 |
| 218.19.69.180 | 1 |
| 218.55.123.165 | 1 |
| 218.0.90.133 | 1 |
| 218.8.170.240 | 1 |
| 218.166.212.91 | 1 |
| 218.72.3.230 | 1 |
| 218.161.57.248 | 1 |
| 218.12.119.12 | 1 |
| 218.42.236.177 | 1 |
| 218.74.254.79 | 1 |
| 218.0.114.20 | 1 |
| 218.168.126.97 | 1 |
| 202.101.89.200 | 1 |
| 60.48.35.240 | 1 |
| 218.168.89.247 | 1 |
| 218.72.18.175 | 1 |
| 218.44.114.228 | 1 |
| 218.90.186.136 | 1 |
| 218.167.34.31 | 1 |
| 218.190.212.222 | 1 |
| 218.218.190.194 | 1 |
| 218.0.126.20 | 1 |
| 218.190.86.183 | 1 |
----------------------------
■botワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。botワームによる攻撃の検知状況についてお知らせします。
このワームは、アクセス可能なネットワーク共有、またはセキュリティが不十分なネットワーク共有で繁殖します。
MS04-007の弱性を悪用します。
亜種のいくつかは、リモートのIRCサーバに接続して、特定のIRCチャネルに参加しようとします。接続すると、ボットとして機能し、ハッカーからのリモートコマンドを待ちます。亜種によって機能はさまざまですが、
一般的には、他のリモートファイルをダウンロードして実行しようとします。
送信元IPアドレスは、恐らくbotワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。
■感染ホスト
IPaddress 検知件数
| 218.45.88.155 | 27 |
| 24.107.188.38 | 4 |
| 218.45.107.137 | 4 |
| 218.45.166.153 | 3 |
| 218.45.165.159 | 3 |
| 203.202.206.21 | 3 |
| 218.45.167.177 | 3 |
| 218.45.166.69 | 3 |
| 218.45.167.3 | 2 |
| 218.45.174.134 | 2 |
| 218.220.40.243 | 2 |
| 218.190.142.104 | 2 |
| 218.45.5.2 | 2 |
| 203.90.151.140 | 2 |
| 203.90.141.47 | 2 |
| 218.45.173.8 | 2 |
| 218.220.85.54 | 2 |
| 218.45.173.251 | 2 |
| 218.220.8.228 | 2 |
| 220.114.247.237 | 2 |
| 218.165.176.91 | 1 |
| 218.42.66.194 | 1 |
| 218.45.171.55 | 1 |
| 218.45.104.8 | 1 |
| 221.188.191.46 | 1 |
| 218.53.156.171 | 1 |
| 218.167.232.106 | 1 |
| 218.55.89.93 | 1 |
| 203.214.134.45 | 1 |
| 218.160.251.29 | 1 |
| 203.70.254.115 | 1 |
| 218.210.81.232 | 1 |
| 218.65.30.55 | 1 |
| 61.155.215.220 | 1 |
| 216.196.230.202 | 1 |
| 218.232.8.163 | 1 |
| 61.57.5.36 | 1 |
| 61.97.60.224 | 1 |
| 218.45.2.206 | 1 |
| 218.45.2.168 | 1 |
| 211.75.77.99 | 1 |
| 218.226.45.84 | 1 |
| 218.52.194.12 | 1 |
| 210.85.149.3 | 1 |
| 218.228.151.181 | 1 |
| 218.189.17.102 | 1 |
| 218.168.144.223 | 1 |
| 218.45.165.73 | 1 |
| 218.87.1.51 | 1 |
| 218.47.202.52 | 1 |
| 218.91.65.234 | 1 |
| 218.63.204.108 | 1 |
| 218.0.137.117 | 1 |
| 218.170.71.190 | 1 |
| 218.189.17.105 | 1 |
| 218.170.107.15 | 1 |
| 218.45.106.122 | 1 |
| 84.112.35.196 | 1 |
| 218.45.89.108 | 1 |
| 218.45.139.41 | 1 |
| 218.45.89.182 | 1 |
| 218.39.50.38 | 1 |
| 60.35.136.52 | 1 |
| 218.230.253.201 | 1 |
| 218.47.85.229 | 1 |
| 218.175.47.170 | 1 |
| 218.87.11.225 | 1 |
| 218.45.105.192 | 1 |
| 218.229.26.210 | 1 |
| 218.45.89.104 | 1 |
| 216.183.89.118 | 1 |
| 218.45.2.219 | 1 |
| 218.172.75.252 | 1 |
| 218.168.200.148 | 1 |
| 218.164.86.234 | 1 |
| 216.64.108.178 | 1 |
| 218.45.110.117 | 1 |
| 69.148.164.234 | 1 |
| 218.164.119.144 | 1 |
| 80.223.58.245 | 1 |
| 81.249.145.151 | 1 |
| 206.71.110.13 | 1 |
| 200.80.149.105 | 1 |
| 218.249.216.10 | 1 |
| 221.244.42.44 | 1 |
| 219.149.184.18 | 1 |
| 218.36.94.99 | 1 |
| 218.165.32.205 | 1 |
| 216.201.3.126 | 1 |
| 221.146.134.83 | 1 |
| 218.45.2.215 | 1 |
| 218.45.2.198 | 1 |
| 218.45.2.171 | 1 |
| 218.167.61.63 | 1 |
| 218.111.18.134 | 1 |
| 218.160.113.107 | 1 |
| 218.220.103.12 | 1 |
| 218.88.48.47 | 1 |
| 218.169.62.111 | 1 |
| 218.88.122.126 | 1 |
-------------------------------------
■Blaster(bot)ワームの検知状況
-------------------------------------
■検知内容
自宅ハニーポッドサーバに対して、Microsoft RPC サービスの脆弱点MS03-039に対する攻撃を検知しました。
送信元IPアドレスは、恐らくこの脆弱性を利用して拡散するBlaster(bot)ワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。
■感染ホスト
IPaddress 検知件数
| 218.45.139.41 | 46 |
| 218.45.108.119 | 41 |
| 218.45.89.231 | 11 |
| 218.45.106.87 | 10 |
| 218.45.11.68 | 7 |
| 218.45.164.57 | 6 |
| 218.45.5.14 | 6 |
| 218.45.173.87 | 6 |
| 210.199.94.252 | 5 |
| 218.45.107.56 | 5 |
| 218.191.194.3 | 5 |
| 59.40.193.80 | 5 |
| 218.13.165.133 | 5 |
| 218.42.118.204 | 5 |
| 218.43.8.117 | 4 |
| 218.44.122.169 | 4 |
| 218.162.83.95 | 4 |
| 218.1.51.37 | 4 |
| 218.15.14.160 | 4 |
| 218.0.126.56 | 4 |
| 219.128.112.21 | 4 |
| 218.17.81.41 | 4 |
| 218.42.201.172 | 3 |
| 218.44.78.61 | 3 |
| 218.42.16.28 | 3 |
| 218.6.138.14 | 3 |
| 218.13.129.80 | 3 |
| 218.41.58.122 | 2 |
| 218.44.111.182 | 2 |
| 221.113.18.51 | 2 |
| 218.17.172.34 | 2 |
| 218.65.59.125 | 2 |
| 218.13.136.89 | 2 |
| 218.166.57.166 | 2 |
| 218.12.64.107 | 2 |
| 218.18.87.101 | 2 |
| 218.41.94.115 | 2 |
| 218.41.119.138 | 2 |
| 218.42.73.84 | 2 |
| 218.81.181.20 | 2 |
| 218.43.141.20 | 2 |
| 218.18.207.148 | 2 |
| 218.25.146.161 | 2 |
| 218.42.67.124 | 2 |
| 218.33.154.206 | 2 |
| 218.17.120.28 | 2 |
| 218.21.89.106 | 2 |
| 218.45.164.21 | 2 |
| 218.45.171.55 | 2 |
| 218.17.239.31 | 2 |
| 218.44.115.121 | 2 |
| 218.43.178.29 | 2 |
| 218.219.106.185 | 2 |
| 218.0.93.179 | 2 |
| 218.45.6.12 | 2 |
| 60.20.244.20 | 2 |
| 218.1.191.167 | 2 |
| 218.45.6.95 | 2 |
| 218.41.98.167 | 2 |
| 218.24.178.56 | 2 |
| 218.45.166.153 | 2 |
| 218.0.219.67 | 2 |
| 218.251.60.219 | 2 |
| 218.45.49.110 | 2 |
| 218.19.120.164 | 2 |
| 218.24.39.190 | 2 |
| 219.134.81.192 | 2 |
| 218.44.101.222 | 2 |
| 218.226.239.71 | 2 |
| 218.41.94.8 | 2 |
| 218.190.30.121 | 2 |
| 218.20.191.38 | 1 |
| 218.44.41.129 | 1 |
| 218.43.209.21 | 1 |
| 218.224.105.192 | 1 |
| 218.34.104.194 | 1 |
| 218.43.23.126 | 1 |
| 59.36.22.196 | 1 |
| 218.12.123.147 | 1 |
| 218.19.124.97 | 1 |
| 218.21.81.193 | 1 |
| 218.18.176.180 | 1 |
| 218.18.214.230 | 1 |
| 218.42.217.176 | 1 |
| 218.42.69.230 | 1 |
| 218.44.117.33 | 1 |
| 218.20.195.142 | 1 |
| 218.229.234.202 | 1 |
| 218.42.245.212 | 1 |
| 218.43.40.51 | 1 |
| 218.17.93.79 | 1 |
| 218.18.40.24 | 1 |
| 218.44.23.220 | 1 |
| 218.23.111.224 | 1 |
| 218.1.230.172 | 1 |
| 218.18.124.198 | 1 |
| 218.31.243.13 | 1 |
| 221.201.197.192 | 1 |
| 218.45.110.185 | 1 |
| 218.111.152.116 | 1 |
----------------------------
■Sasserワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。Sasserワームによる攻撃の検知状況についてお知らせします。Sasser.Worm は、マイクロソフト セキュリティ情報 MS04-011 で解説されている脆弱性の悪用を試みるワームです。このワームは、ランダムに選択された IP アドレスを持つコンピュータをスキャンすることによって、上述の脆弱性に未対応のシステムを探し出して拡散します。
送信元IPアドレスは、恐らくSasserワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。
■感染ホスト
IPaddress 検知件数
| 218.45.11.230 | 6 |
| 218.45.139.41 | 2 |
| 218.45.108.119 | 1 |
-------------------------------------
■Slammerワームの検知状況
-------------------------------------
■検知内容
自宅のハニーポッドサーバに対して、SQL Server2000のMS02-039脆弱性を利用した、攻撃を検知しました。送信元IPアドレスは、この脆弱性を利用して拡散を行う、Slammerワームに感染していると思われます。
読者の皆様は、以下のホスト一覧に、管理されているグローバルIPアドレスが含まれていないか確認をお願いいたします。含まれている場合は、至急ウィルススキャンなどを実施される事をお勧めいたします。
■脆弱性の詳細情報
http://www.microsoft.com/japan/technet/security/bulletin/MS02-039.mspx
■感染ホスト一覧
IPaddress 検知件数
| 218.7.208.69 | 6 |
| 219.138.207.29 | 5 |
| 212.203.29.2 | 5 |
| 61.139.60.190 | 4 |
| 68.142.217.140 | 4 |
| 221.202.84.227 | 4 |
| 218.248.255.101 | 4 |
| 202.101.177.138 | 4 |
| 61.175.218.186 | 3 |
| 218.25.253.18 | 3 |
| 202.103.207.139 | 3 |
| 60.191.129.114 | 3 |
| 61.153.15.163 | 2 |
| 202.101.70.43 | 2 |
| 61.139.44.229 | 2 |
| 218.89.65.6 | 2 |
| 218.88.253.138 | 2 |
| 200.191.172.132 | 1 |
| 172.143.140.47 | 1 |
| 61.184.142.186 | 1 |
| 60.38.149.225 | 1 |
| 219.87.129.139 | 1 |
| 61.130.254.109 | 1 |
| 218.0.226.111 | 1 |
| 81.162.38.49 | 1 |
| 61.189.170.72 | 1 |
| 61.136.144.100 | 1 |
| 60.178.116.26 | 1 |
| 66.158.143.162 | 1 |
| 202.98.123.179 | 1 |
| 221.12.187.114 | 1 |
| 60.176.184.221 | 1 |
| 222.173.187.45 | 1 |
| 219.153.7.101 | 1 |
| 222.173.154.50 | 1 |
| 61.128.194.105 | 1 |
| 222.173.148.30 | 1 |
| 218.89.136.76 | 1 |
| 61.189.156.113 | 1 |
| 60.0.9.172 | 1 |
| 24.30.216.82 | 1 |
| 221.127.15.14 | 1 |
| 70.242.131.240 | 1 |
| 220.184.113.238 | 1 |
| 202.75.222.136 | 1 |
| 200.81.220.250 | 1 |
| 218.64.120.209 | 1 |
| 222.11.237.192 | 1 |
| 61.153.40.74 | 1 |
| 61.153.213.141 | 1 |
| 200.103.236.106 | 1 |
| 66.111.227.236 | 1 |
| 62.11.0.131 | 1 |
| 195.23.115.27 | 1 |
| 221.193.76.48 | 1 |
| 210.56.16.196 | 1 |
| 222.216.109.10 | 1 |
| 61.153.216.14 | 1 |
| 201.32.53.7 | 1 |
| 61.175.224.162 | 1 |
| 218.89.0.227 | 1 |
| 219.153.13.160 | 1 |
| 222.183.107.71 | 1 |
| 218.71.159.148 | 1 |
| 218.61.114.212 | 1 |
----------------------------
■SMBへのパスワードクラッキングの検知状況
----------------------------
■検知内容
アカウントとしては、administratorおよびgestアカウントなどに対して、ランダムなIPアドレスからSMBのサービスが起動しているサーバを探し出し、パスワードクラッキングしてログインしようとする試みになります。一般的にユーザがよく使われるパスワードのリストを持っていて、そのパスワードで次々にログインを試みる。推測されやすいパスワードを設定している場合は、侵入を許してしまうことになる。
読者の皆様は、以下のホスト一覧に、管理されているグローバルIPアドレスが含まれていないか確認をお願いいたします。含まれている場合は、至急ウィルススキャンなどを実施される事をお勧めいたします。
■感染ホスト
IPaddress 検知件数
| 222.235.154.235 | 1763 |
| 222.15.152.50 | 754 |
| 218.227.161.225 | 714 |
| 82.188.183.83 | 681 |
| 81.129.200.171 | 664 |
| 218.210.136.78 | 579 |
| 58.159.51.85 | 372 |
| 81.37.97.51 | 319 |
| 69.15.48.112 | 319 |
| 70.72.22.196 | 319 |
| 4.249.210.253 | 192 |
| 61.17.244.82 | 161 |
| 218.172.241.176 | 153 |
| 203.166.63.178 | 120 |
| 201.250.211.44 | 112 |
| 218.45.6.240 | 108 |
| 218.45.173.136 | 94 |
| 216.18.228.50 | 94 |
| 62.90.28.85 | 94 |
| 218.45.173.251 | 92 |
| 222.39.2.87 | 92 |
| 82.228.232.81 | 87 |
| 218.233.36.102 | 85 |
| 219.160.157.91 | 74 |
| 69.68.56.240 | 69 |
| 72.42.6.18 | 60 |
| 216.83.114.54 | 60 |
| 61.136.160.160 | 46 |
| 219.233.250.38 | 46 |
| 24.213.150.227 | 41 |
| 84.36.64.18 | 30 |
| 201.9.16.21 | 27 |
| 84.100.223.155 | 9 |
| 61.109.183.21 | 2 |
| 202.101.70.45 | 1 |
| 202.137.153.32 | 1 |
| 61.231.132.42 | 1 |
| 70.68.9.130 | 1 |
| 84.148.233.57 | 1 |
| 84.162.58.106 | 1 |
----------------------------
■MessengerServiceを利用したスパムの検知状況
----------------------------
■検知内容
自宅のハニーポッドサーバに対して、マイクロソフトのMessenger Serviceを利用した、スパムメッセージを検知しました。
■送信元IPアドレス
IPaddress 検知件数
| 221.211.255.10 | 180 |
| 218.27.103.206 | 96 |
| 218.27.16.131 | 46 |
| 221.12.161.99 | 36 |
| 202.103.86.66 | 23 |
| 61.233.41.180 | 19 |
| 219.146.161.10 | 19 |
| 61.233.40.205 | 7 |
| 219.224.224.228 | 7 |
| 221.10.229.30 | 6 |
| 222.38.148.22 | 4 |
| 61.156.238.238 | 2 |
| 221.10.226.52 | 2 |
| 61.233.40.84 | 2 |
| 221.208.208.8 | 1 |
| 147.154.130.24 | 1 |
| 218.11.67.226 | 1 |
| 220.141.190.224 | 1 |
| 218.44.122.179 | 1 |
| 61.242.239.42 | 1 |
| 202.109.114.224 | 1 |
| 81.137.64.183 | 1 |
| 129.204.104.219 | 1 |
| 209.192.165.76 | 1 |
| 64.85.28.156 | 1 |
| 215.87.93.221 | 1 |
| 218.62.253.70 | 1 |
| 200.78.188.1 | 1 |
| 200.45.222.155 | 1 |
| 193.4.88.240 | 1 |
| 82.240.234.135 | 1 |
| 167.16.149.105 | 1 |
| 221.5.251.241 | 1 |
| 66.222.17.53 | 1 |
| 138.229.171.226 | 1 |
| 221.238.129.246 | 1 |
| 221.86.128.30 | 1 |
| 47.163.239.199 | 1 |
| 133.217.12.156 | 1 |
| 194.176.155.19 | 1 |
| 213.27.124.188 | 1 |
| 45.99.200.215 | 1 |
| 66.113.175.152 | 1 |
| 215.50.208.148 | 1 |
| 61.172.255.42 | 1 |
----------------------------
■CodRedワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。CodRedワームによる攻撃の検知状況についてお知らせします。このワームは、ランダムに選択された IP アドレスを持つコンピュータをスキャンすることによって、上述の脆弱性に未対応のシステムを探し出して拡散します。
送信元IPアドレスは、恐らくCodRedワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。
■感染ホスト
IPaddress 検知件数
なし
