■シグネチャの説明

http://xforce.iss.net/xforce/xfdb/19705

■IDSでの検知
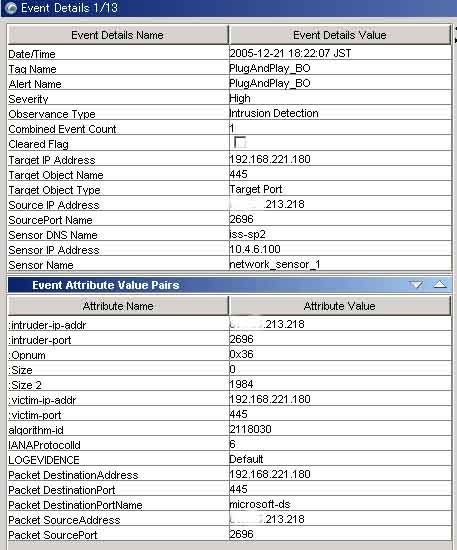
PlugAndPlay_BO


■スキャンツール

http://www.foundstone.com/resources/freetooldownload.htm?file=MS05039Scan.zip


■検知状況

2005-12-17 18:04:38 JST PlugAndPlay_BO ***.45.186.15 ***762 192.168.221.180 445
2005-12-17 18:23:12 JST PlugAndPlay_BO ***.45.186.15 ***695 192.168.221.180 445
2005-12-17 18:57:04 JST PlugAndPlay_BO ***.45.186.15 ***242 192.168.221.180 445
2005-12-17 22:09:13 JST PlugAndPlay_BO ***.111.150.190 2396 192.168.221.180 445
2005-12-18 01:38:08 JST PlugAndPlay_BO ***.229.109.44 4338 192.168.221.180 445
2005-12-18 04:06:31 JST PlugAndPlay_BO ***.45.186.15 62236 192.168.221.180 445
2005-12-18 05:17:31 JST PlugAndPlay_BO ***.45.186.15 63902 192.168.221.180 445
2005-12-18 07:19:51 JST PlugAndPlay_BO ***.45.186.15 62***8 192.168.221.180 445
2005-12-18 20:14:38 JST PlugAndPlay_BO ***.168.245.101 2128 192.168.221.180 445
2005-12-18 22:21:46 JST PlugAndPlay_BO ***.45.79.119 3652 192.168.221.180 445
2005-12-18 22:32:33 JST PlugAndPlay_BO ***.45.8.186 4821 192.168.221.180 445
2005-12-19 08:30:00 JST PlugAndPlay_BO ***.89.54.63 1***98 192.168.221.180 445
2005-12-19 10:04:09 JST PlugAndPlay_BO ***.118.53.35 63730 192.168.221.180 445
2005-12-19 11:02:54 JST PlugAndPlay_BO ***.191.105.91 1202 192.168.221.180 139
2005-12-19 12:44:09 JST PlugAndPlay_BO ***.183.93.241 4995 192.168.221.180 139
2005-12-19 14:52:54 JST PlugAndPlay_BO ***.125.201.6 3179 192.168.221.180 445
2005-12-19 14:57:52 JST PlugAndPlay_BO ***.95.178.1 1404 192.168.221.180 445
2005-12-19 15:33:19 JST PlugAndPlay_BO ***.125.201.6 3068 192.168.221.180 445
2005-12-19 16:48:12 JST PlugAndPlay_BO ***.***.12.70 2700 192.168.221.180 445
2005-12-19 17:16:09 JST PlugAndPlay_BO ***.125.194.95 2063 192.168.221.180 445
2005-12-19 20:17:05 JST PlugAndPlay_BO ***.32.173.37 3576 192.168.221.180 445
2005-12-19 21:45:44 JST PlugAndPlay_BO ***.11.57.209 3033 192.168.221.180 139
2005-12-20 15:45:57 JST PlugAndPlay_BO ***.136.194.185 4890 192.168.221.180 139
2005-12-20 15:54:33 JST PlugAndPlay_BO ***.202.29.58 4165 192.168.221.180 445
2005-12-20 16:51:56 JST PlugAndPlay_BO ***.139.99.9 3198 192.168.221.180 445
2005-12-20 18:03:10 JST PlugAndPlay_BO ***.68.231.97 4185 192.168.221.180 445
2005-12-20 20:31:51 JST PlugAndPlay_BO ***.189.132.214 3974 192.168.221.180 139
2005-12-20 21:18:16 JST PlugAndPlay_BO ***.124.***.35 1678 192.168.221.180 445
2005-12-20 23:13:50 JST PlugAndPlay_BO ***.220.240.85 63216 192.168.221.180 445
2005-12-20 23:34:25 JST PlugAndPlay_BO ***.125.18.232 1175 192.168.221.180 445
2005-12-21 09:06:36 JST PlugAndPlay_BO ***.125.197.202 4698 192.168.221.180 445
2005-12-21 11:***:22 JST PlugAndPlay_BO ***.190.121.114 1721 192.168.221.180 445
2005-12-21 12:15:34 JST PlugAndPlay_BO ***.125.197.202 4081 192.168.221.180 445
2005-12-21 12:36:48 JST PlugAndPlay_BO ***.188.221.99 2925 192.168.221.180 445
2005-12-21 14:10:01 JST PlugAndPlay_BO ***.125.204.250 22*** 192.168.221.180 445
2005-12-21 14:52:50 JST PlugAndPlay_BO ***.125.197.202 3701 192.168.221.180 445
2005-12-21 14:58:06 JST PlugAndPlay_BO ***.125.204.250 4013 192.168.221.180 445
2005-12-21 15:27:34 JST PlugAndPlay_BO ***.125.204.250 3084 192.168.221.180 445
2005-12-21 15:31:43 JST PlugAndPlay_BO ***.222.7.34 2424 192.168.221.180 445
2005-12-21 16:11:28 JST PlugAndPlay_BO ***.125.197.202 2492 192.168.221.180 445
2005-12-21 16:44:37 JST PlugAndPlay_BO ***.97.33.80 2934 192.168.221.180 139
2005-12-21 16:***:40 JST PlugAndPlay_BO ***..68.225.3 4451 192.168.221.180 445
2005-12-21 18:22:07 JST PlugAndPlay_BO ***.125.213.*** 2696 192.168.221.180 445


■パケット

No. Time Source Destination Protocol Info
133 2005-10-03 05:16:35.731818 192.168.37.150 ***.***.110.141 SMB NT Create AndX Response, FID: 0x4000

Frame 133 (193 bytes on wire, 193 bytes captured)
Ethernet II, Src: 00:0c:29:d4:ed:b6, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.150 (192.168.37.150), Dst Addr: ***.***.110.141 (***.***.110.141)
Transmission Control Protocol, Src Port: microsoft-ds (445), Dst Port: 33659 (33659), Seq: 610, Ack: 732, Len: 139
NetBIOS Session Service
SMB (Server Message Block Protocol)

0000 00 d0 c9 96 61 5d 00 0c 29 d4 ed b6 08 00 45 00 ....a]..).....E.
0010 00 b3 0a 06 40 00 80 06 5d 9e c0 a8 25 96 3d d5 ....@...]...% .=.
0020 6e 8d 01 bd 83 7b 01 03 4c 71 83 69 8a 58 50 18 n....{..Lq.i.XP.
0030 f8 15 f1 91 00 00 00 00 00 87 ff 53 4d 42 a2 00 ...........SMB..
0040 00 00 00 98 07 c8 00 00 00 00 00 00 00 00 00 00 ................
0050 00 00 00 08 78 04 00 08 40 00 2a ff 00 87 00 00 ....x...@.*.....
0060 00 40 01 00 00 00 00 00 00 00 00 00 00 00 00 00 .@..............
0070 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 ................
0080 00 00 00 00 00 00 80 00 00 00 00 10 00 00 00 00 ................
0090 00 00 00 00 00 00 00 00 00 00 02 00 ff 05 00 00 ................
00a0 00 06 00 06 00 40 00 00 00 10 00 10 00 47 00 00 .....@.......G ..
00b0 00 15 8a 88 e0 48 00 9b 01 12 00 9b 01 12 00 27 .....H.........'
00c0 86 .
No. Time Source Destination Protocol Info
134 2005-10-03 05:16:35.766901 ***.***.110.141 192.168.37.150 DCERPC Bind: call_id: 1 UUID: PNP

Frame 134 (214 bytes on wire, 214 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:d4:ed:b6
Internet Protocol, Src Addr: ***.***.110.141 (***.***.110.141), Dst Addr: 192.168.37.150 (192.168.37.150)
Transmission Control Protocol, Src Port: 33659 (33659), Dst Port: microsoft-ds (445), Seq: 732, Ack: 749, Len: 160
NetBIOS Session Service
SMB (Server Message Block Protocol)
SMB Pipe Protocol
DCE RPC

0000 00 0c 29 d4 ed b6 00 d0 c9 96 61 5d 08 00 45 00 ..).......a]..E.
0010 00 c8 8b a2 40 00 79 06 e2 ec 3d d5 6e 8d c0 a8 ....@.y...=.n ...
0020 25 96 83 7b 01 bd 83 69 8a 58 01 03 4c fc 50 18 %..{...i.X..L.P.
0030 fe bf 72 18 00 00 00 00 00 9c ff 53 4d 42 25 00 ..r........SMB%.
0040 00 00 00 18 07 c8 00 00 00 00 00 00 00 00 00 00 ................
0050 00 00 00 08 78 04 00 08 50 00 10 00 00 48 00 00 ....x...P....H..
0060 00 00 10 00 00 00 00 00 00 00 00 00 00 00 00 54 ...............T
0070 00 48 00 54 00 02 00 26 00 00 40 59 00 00 5c 00 .H.T...&..@Y..\ .
0080 50 00 49 00 50 00 45 00 5c 00 00 00 40 00 05 00 P.I.P.E.\...@...
0090 0b 03 10 00 00 00 48 00 00 00 01 00 00 00 b8 10 ......H.........
00a0 b8 10 00 00 00 00 01 00 00 00 00 00 01 00 40 4e ..............@N
00b0 9f 8d 3d a0 ce 11 8f 69 08 00 3e 30 05 1b 01 00 ..=....i..>0....
00c0 00 00 04 5d 88 8a eb 1c c9 11 9f e8 08 00 2b 10 ...]..........+.
00d0 48 60 02 00 00 00 H`....
No. Time Source Destination Protocol Info
135 2005-10-03 05:16:35.768146 192.168.37.150 ***.***.110.141 DCERPC Bind_ack: call_id: 1 accept max_xmit: 4280 max_recv: 4280

Frame 135 (182 bytes on wire, 182 bytes captured)
Ethernet II, Src: 00:0c:29:d4:ed:b6, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.150 (192.168.37.150), Dst Addr: ***.***.110.141 (***.***.110.141)
Transmission Control Protocol, Src Port: microsoft-ds (445), Dst Port: 33659 (33659), Seq: 749, Ack: 892, Len: 128
NetBIOS Session Service
SMB (Server Message Block Protocol)
SMB Pipe Protocol
DCE RPC

0000 00 d0 c9 96 61 5d 00 0c 29 d4 ed b6 08 00 45 00 ....a]..).....E.
0010 00 a8 0a 07 40 00 80 06 5d a8 c0 a8 25 96 3d d5 ....@...]...% .=.
0020 6e 8d 01 bd 83 7b 01 03 4c fc 83 69 8a f8 50 18 n....{..L..i..P.
0030 f7 75 52 4d 00 00 00 00 00 7c ff 53 4d 42 25 00 .uRM.....|.SMB%.
0040 00 00 00 98 07 c8 00 00 00 00 00 00 00 00 00 00 ................
0050 00 00 00 08 78 04 00 08 50 00 0a 00 00 44 00 00 ....x...P....D..
0060 00 00 00 38 00 00 00 44 00 38 00 00 00 00 00 45 ...8...D.8.....E
0070 00 00 05 00 0c 03 10 00 00 00 44 00 00 00 01 00 ..........D.....
0080 00 00 b8 10 b8 10 30 9b 00 00 0d 00 5c 50 49 50 ......0.....\PIP
0090 45 5c 6e 74 73 76 63 73 00 00 01 00 00 00 00 00 E\ntsvcs........
00a0 00 00 04 5d 88 8a eb 1c c9 11 9f e8 08 00 2b 10 ...]..........+.
00b0 48 60 02 00 00 00 H`....
No. Time Source Destination Protocol Info
136 2005-10-03 05:16:35.802169 ***.***.110.141 192.168.37.150 DCERPC Request: call_id: 1[Short Frame]

Frame 136 (1468 bytes on wire, 1468 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:d4:ed:b6
Internet Protocol, Src Addr: ***.***.110.141 (***.***.110.141), Dst Addr: 192.168.37.150 (192.168.37.150)
Transmission Control Protocol, Src Port: 33659 (33659), Dst Port: microsoft-ds (445), Seq: 892, Ack: 877, Len: 1414
NetBIOS Session Service
SMB (Server Message Block Protocol)
SMB Pipe Protocol
[Short Frame: DCERPC]

0000 00 0c 29 d4 ed b6 00 d0 c9 96 61 5d 08 00 45 00 ..).......a]..E.
0010 05 ae 8b a3 40 00 79 06 de 05 3d d5 6e 8d c0 a8 ....@.y...=.n ...
0020 25 96 83 7b 01 bd 83 69 8a f8 01 03 4d 7c 50 10 %..{...i....M|P.
0030 fe 3f f2 58 00 00 00 00 08 90 ff 53 4d 42 25 00 .?.X.......SMB%.
0040 00 00 00 18 07 c8 00 00 00 00 00 00 00 00 00 00 ................
0050 00 00 00 08 78 04 00 08 60 00 10 00 00 3c 08 00 ....x...`....<..
0060 00 00 01 00 00 00 00 00 00 00 00 00 00 00 00 54 ...............T
0070 00 3c 08 54 00 02 00 26 00 00 40 4d 08 00 5c 00 .<.T...&..@M..\ .
0080 50 00 49 00 50 00 45 00 5c 00 00 00 40 00 05 00 P.I.P.E.\...@...
0090 00 03 10 00 00 00 3c 08 00 00 01 00 00 00 24 08 ......<.......$.
00a0 00 00 00 00 36 00 11 00 00 00 00 00 00 00 11 00 ....6...........
00b0 00 00 52 00 4f 00 4f 00 54 00 5c 00 53 00 59 00 ..R.O.O.T.\.S.Y.
00c0 53 00 54 00 45 00 4d 00 5c 00 30 00 30 00 30 00 S.T.E.M.\.0.0.0.
00d0 30 00 00 00 00 00 ff ff 00 00 e0 07 00 00 00 00 0...............
00e0 00 00 00 00 00 00 c0 07 00 00 00 00 00 00 90 90 ................
00f0 90 90 90 90 90 90 eb 08 90 90 67 15 7a 76 eb 08 ..........g.zv..
0100 90 90 67 15 7a 76 eb 08 90 90 67 15 7a 76 eb 08 ..g.zv....g.zv..
0110 90 90 67 15 7a 76 eb 08 90 90 67 15 7a 76 eb 08 ..g.zv....g.zv..
0120 90 90 67 15 7a 76 eb 08 90 90 67 15 7a 76 eb 08 ..g.zv....g.zv..
0130 90 90 67 15 7a 76 eb 08 90 90 79 3c 01 01 eb 08 ..g.zv....y<....
0140 90 90 67 15 7a 76 90 90 90 90 90 90 90 eb 08 90 ..g.zv..........
0150 90 48 4f 44 88 90 90 90 90 90 90 90 90 90 90 90 .HOD............
0160 90 90 90 90 90 90 eb 02 eb 6b e8 f9 ff ff ff 53 .........k.....S
0170 55 56 57 8b 6c 24 18 8b 45 3c 8b 54 05 78 03 d5 UVW.l$..E<.T.x..
0180 8b 4a 18 8b 5a 20 03 dd e3 32 49 8b 34 8b 03 f5 .J..Z ...2I.4...
0190 33 ff fc 33 c0 ac 3a c4 74 07 c1 cf 0d 03 f8 eb 3..3..:.t.......
01a0 f2 3b 7c 24 14 75 e1 8b 5a 24 03 dd 66 8b 0c 4b .;|$.u..Z$..f..K
01b0 8b 5a 1c 03 dd 8b 04 8b 03 c5 eb 02 33 c0 5f 5e .Z..........3._^
01c0 5d 5b 89 44 24 04 8b 04 24 89 44 24 08 8b 44 24 ][.D$...$.D$..D$
01d0 04 83 c4 08 c3 5e 6a 30 59 64 8b 19 8b 5b 0c 8b .....^j0Yd...[..
01e0 5b 1c 8b 1b 8b 7b 08 83 ec 1c 8b ec 33 c0 50 68 [....{......3.Ph
01f0 2e 65 78 65 89 65 14 57 68 ea 49 8a e8 ff d6 6a .exe.e.Wh.I....j
0200 06 ff 75 14 ff d0 89 45 04 57 68 db 8a 23 e9 ff ..u....E.Wh..#..
0210 d6 89 45 0c 57 68 8e 4e 0e ec ff d6 33 c9 66 b9 ..E.Wh.N....3.f.
0220 6c 6c 51 68 33 32 2e 64 68 77 73 32 5f 54 ff d0 llQh32.dhws2_T..
0230 8b d8 53 68 b6 19 18 e7 ff d6 89 45 10 53 68 e7 ..Sh.......E.Sh.
0240 79 c6 79 ff d6 89 45 18 53 68 6e 0b 2f 49 ff d6 y.y...E.Shn./I..
0250 6a 06 6a 01 6a 02 ff d0 89 45 08 33 c0 50 50 50 j.j.j....E.3.PPP
0260 b8 02 ff f1 ed 80 f4 ff 50 8b c4 6a 10 50 ff 75 ........P..j.P.u
0270 08 53 68 a4 1a 70 c7 ff d6 ff d0 58 53 68 a4 ad .Sh..p.....XSh..
0280 2e e9 ff d6 6a 10 ff 75 08 ff d0 33 c0 50 50 ff ....j..u...3.PP.
0290 75 08 53 68 e5 49 86 49 ff d6 ff d0 8b 4d 08 89 u.Sh.I.I.....M..
02a0 45 08 51 ff 55 18 81 c4 fc fe ff ff 8b dc 33 c9 E.Q.U.........3.
02b0 51 b1 ff 51 53 ff 75 08 ff 55 10 85 c0 7e 0a 50 Q..QS.u..U...~.P
02c0 53 ff 75 04 ff 55 0c eb e5 ff 75 08 ff 55 18 57 S.u..U....u..U.W
02d0 68 5b 4c 1a dd ff d6 ff 75 04 ff d0 33 c0 50 ff h[L.....u...3.P.
02e0 75 14 57 68 98 fe 8a 0e ff d6 ff d0 57 68 ef ce u.Wh........Wh..
02f0 e0 60 ff d6 ff d0 90 90 90 90 90 90 90 90 90 90 .`..............
0300 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0310 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0320 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0330 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0340 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0350 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0360 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0370 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0380 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0390 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
03a0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
03b0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
03c0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
03d0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
03e0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
03f0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0400 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0410 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0420 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0430 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0440 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0450 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0460 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0470 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0480 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0490 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
04a0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
04b0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
04c0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
04d0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
04e0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
04f0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0500 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0510 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0520 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0530 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0540 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0550 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0560 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0570 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0580 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0590 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
05a0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
05b0 90 90 90 90 90 90 90 90 90 90 90 90 ............
No. Time Source Destination Protocol Info
137 2005-10-03 05:16:35.804043 ***.***.110.141 192.168.37.150 TCP [Continuation to #136] 33659 > microsoft-ds [PSH, ACK] Seq=2306 Ack=877 Win=65087 Len=782

Frame 137 (836 bytes on wire, 836 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:d4:ed:b6
Internet Protocol, Src Addr: ***.***.110.141 (***.***.110.141), Dst Addr: 192.168.37.150 (192.168.37.150)
Transmission Control Protocol, Src Port: 33659 (33659), Dst Port: microsoft-ds (445), Seq: 2306, Ack: 877, Len: 782

0000 00 0c 29 d4 ed b6 00 d0 c9 96 61 5d 08 00 45 00 ..).......a]..E.
0010 03 36 8b a4 40 00 79 06 e0 7c 3d d5 6e 8d c0 a8 .6..@.y..|=.n ...
0020 25 96 83 7b 01 bd 83 69 90 7e 01 03 4d 7c 50 18 %..{...i.~..M|P.
0030 fe 3f e6 cc 00 00 90 90 90 90 90 90 90 90 90 90 .?..............
0040 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0050 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0060 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0070 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0080 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0090 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00a0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00b0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00c0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00d0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00e0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00f0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0100 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0110 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0120 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0130 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0140 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0150 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0160 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0170 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0180 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0190 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01a0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01b0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01c0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01d0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01e0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01f0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0200 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0210 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0220 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0230 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0240 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0250 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0260 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0270 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0280 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0290 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
02a0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
02b0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
02c0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
02d0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
02e0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
02f0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0300 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0310 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0320 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0330 90 90 90 90 90 90 90 90 e0 07 00 00 04 00 00 00 ................
0340 00 00 00 00 ....
No. Time Source Destination Protocol Info
138 2005-10-03 05:16:35.805207 192.168.37.150 ***.***.110.141 TCP microsoft-ds > 33659 [ACK] Seq=877 Ack=3088 Win=64240 Len=0

Frame 138 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:d4:ed:b6, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.150 (192.168.37.150), Dst Addr: ***.***.110.141 (***.***.110.141)
Transmission Control Protocol, Src Port: microsoft-ds (445), Dst Port: 33659 (33659), Seq: 877, Ack: 3088, Len: 0

0000 00 d0 c9 96 61 5d 00 0c 29 d4 ed b6 08 00 45 00 ....a]..).....E.
0010 00 28 0a 08 40 00 80 06 5e 27 c0 a8 25 96 3d d5 .(..@...^'..% .=.
0020 6e 8d 01 bd 83 7b 01 03 4d 7c 83 69 93 8c 50 10 n....{..M|.i..P.
0030 fa f0 37 95 00 00 00 00 00 87 ff 53 ..7........S
No. Time Source Destination Protocol Info
139 2005-10-03 05:16:37.848679 ***.***.110.141 192.168.37.150 TCP 33659 > microsoft-ds [FIN, ACK] Seq=3088 Ack=877 Win=65087 Len=0

Frame 139 (54 bytes on wire, 54 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:d4:ed:b6
Internet Protocol, Src Addr: ***.***.110.141 (***.***.110.141), Dst Addr: 192.168.37.150 (192.168.37.150)
Transmission Control Protocol, Src Port: 33659 (33659), Dst Port: microsoft-ds (445), Seq: 3088, Ack: 877, Len: 0

0000 00 0c 29 d4 ed b6 00 d0 c9 96 61 5d 08 00 45 00 ..).......a]..E.
0010 00 28 8c b3 40 00 79 06 e2 7b 3d d5 6e 8d c0 a8 .(..@.y..{=.n ...
0020 25 96 83 7b 01 bd 83 69 93 8c 01 03 4d 7c 50 11 %..{...i....M|P.
0030 fe 3f 34 45 00 00 .?4E..
No. Time Source Destination Protocol Info
140 2005-10-03 05:16:37.849471 192.168.37.150 ***.***.110.141 TCP microsoft-ds > 33659 [FIN, ACK] Seq=877 Ack=3089 Win=64240 Len=0

Frame 140 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:d4:ed:b6, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.150 (192.168.37.150), Dst Addr: ***.***.110.141 (***.***.110.141)
Transmission Control Protocol, Src Port: microsoft-ds (445), Dst Port: 33659 (33659), Seq: 877, Ack: 3089, Len: 0

0000 00 d0 c9 96 61 5d 00 0c 29 d4 ed b6 08 00 45 00 ....a]..).....E.
0010 00 28 0a 09 40 00 80 06 5e 26 c0 a8 25 96 3d d5 .(..@...^&..% .=.
0020 6e 8d 01 bd 83 7b 01 03 4d 7c 83 69 93 8d 50 11 n....{..M|.i..P.
0030 fa f0 37 93 00 00 00 00 00 7c ff 53 ..7......|.S
No. Time Source Destination Protocol Info
141 2005-10-03 05:16:38.566668 192.168.37.150 ***.***.110.141 TCP [TCP Retransmission] microsoft-ds > 33659 [FIN, ACK] Seq=877 Ack=3089 Win=64240 Len=0

Frame 141 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:d4:ed:b6, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.150 (192.168.37.150), Dst Addr: ***.***.110.141 (***.***.110.141)
Transmission Control Protocol, Src Port: microsoft-ds (445), Dst Port: 33659 (33659), Seq: 877, Ack: 3089, Len: 0

0000 00 d0 c9 96 61 5d 00 0c 29 d4 ed b6 08 00 45 00 ....a]..).....E.
0010 00 28 0a 0a 40 00 80 06 5e 25 c0 a8 25 96 3d d5 .(..@...^%..% .=.
0020 6e 8d 01 bd 83 7b 01 03 4d 7c 83 69 93 8d 50 11 n....{..M|.i..P.
0030 fa f0 37 93 00 00 00 46 48 45 50 46 ..7....FHEPF
No. Time Source Destination Protocol Info
142 2005-10-03 05:16:38.598595 ***.***.110.141 192.168.37.150 TCP [TCP ZeroWindow] 33659 > microsoft-ds [ACK] Seq=3089 Ack=878 Win=0 Len=0

Frame 142 (54 bytes on wire, 54 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:d4:ed:b6
Internet Protocol, Src Addr: ***.***.110.141 (***.***.110.141), Dst Addr: 192.168.37.150 (192.168.37.150)
Transmission Control Protocol, Src Port: 33659 (33659), Dst Port: microsoft-ds (445), Seq: 3089, Ack: 878, Len: 0

0000 00 0c 29 d4 ed b6 00 d0 c9 96 61 5d 08 00 45 00 ..).......a]..E.
0010 00 28 8c f6 00 00 79 06 22 39 3d d5 6e 8d c0 a8 .(....y."9=.n...
0020 25 96 83 7b 01 bd 83 69 93 8d 01 03 4d 7d 50 10 %..{...i....M}P.
0030 00 00 32 84 00 00 ..2...

■シグネチャの説明

http://xforce.iss.net/xforce/xfdb/9788


■MS02-061の説明

http://ameblo.jp/amaterasu/entry-10007838972.html


■References
BugTraq Mailing List, Wed Aug 07 2002 - 10:10:19 CDT
MS SQL Server Hello Overflow NASL script
http://archives.neohapsis.com/archives/bugtraq/2002-08/0031.html

BugTraq Mailing List, Mon Aug 05 2002 - 19:02:44 CDT
SPIKE 2.5 and associated vulns
http://archives.neohapsis.com/archives/bugtraq/2002-08/0009.html

Microsoft Security Bulletin MS02-056
Cumulative Patch for SQL Server (Q316333)
http://www.microsoft.com/technet/security/bulletin/ms02-056.mspx

CIAC Information Bulletin N-003
Microsoft Cumulative Patch for SQL Server
http://www.ciac.org/ciac/bulletins/n-003.shtml

Cisco Systems Inc. Security Advisory, 2003 January 26 05:30 GMT
Microsoft SQL Server 2000 Vulnerabilities in Cisco Products - MS02-061
http://www.cisco.com/warp/public/707/cisco-sa-20030126-ms02-061.shtml

SQLSecurity.com Web site
SQL Server/MSDE-Based Applications
http://www.sqlsecurity.com/DesktopDefault.aspx?tabindex=10&tabid=13

CVE
CVE-2002-1123
http://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2002-1123


■検知画面

SQL_PreAuth_Overflow


■検知状況

2005-12-18 05:43:36 JST SQL_PreAuth_Overflow 218.55.218.162 3479 192.168.221.180 1433
2005-12-18 05:43:37 JST SQL_PreAuth_Overflow 218.55.218.162 3482 192.168.221.180 1433
2005-12-18 05:44:38 JST SQL_PreAuth_Overflow 218.55.218.162 3489 192.168.221.180 1433
2005-12-18 06:38:46 JST SQL_PreAuth_Overflow 218.55.218.162 2337 192.168.221.180 1433
2005-12-18 06:38:47 JST SQL_PreAuth_Overflow 218.55.218.162 2362 192.168.221.180 1433
2005-12-18 06:39:48 JST SQL_PreAuth_Overflow 218.55.218.162 2366 192.168.221.180 1433
2005-12-19 22:03:07 JST SQL_PreAuth_Overflow 221.229.242.249 4023 192.168.221.180 1433
2005-12-19 22:03:11 JST SQL_PreAuth_Overflow 221.229.242.249 4038 192.168.221.180 1433
2005-12-19 22:04:19 JST SQL_PreAuth_Overflow 221.229.242.249 4183 192.168.221.180 1433
2005-12-20 02:20:21 JST SQL_PreAuth_Overflow 220.188.238.92 3355 192.168.221.180 1433
2005-12-20 02:20:24 JST SQL_PreAuth_Overflow 220.188.238.92 3357 192.168.221.180 1433
2005-12-20 02:21:41 JST SQL_PreAuth_Overflow 220.188.238.92 3383 192.168.221.180 1433
2005-12-20 06:20:12 JST SQL_PreAuth_Overflow 208.4.52.133 22824 192.168.221.180 1433
2005-12-20 06:20:12 JST SQL_PreAuth_Overflow 208.4.52.133 22825 192.168.221.180 1433
2005-12-20 15:39:47 JST SQL_PreAuth_Overflow 221.227.65.83 62365 192.168.221.180 1433
2005-12-20 15:40:08 JST SQL_PreAuth_Overflow 221.227.65.83 62409 192.168.221.180 1433


■snortによる検知

[**] [1:648:7] SHELLCODE x86 NOOP [**]
[Classification: Executable code was detected] [Priority: 1]
12/20-15:39:07.827877 221.227.65.83:62365 -> 192.168.37.180:1433
TCP TTL:106 TOS:0x0 ID:16680 IpLen:20 DgmLen:1363 DF
***AP*** Seq: 0x824D911F Ack: 0x3628064A Win: 0xFFFF TcpLen: 20
[Xref => http://www.whitehats.com/info/IDS181 ]


[**] [111:2:1] (spp_stream4) possible EVASIVE RST detection [**]
12/20-15:39:07.888338 221.227.65.83:62365 -> 192.168.37.180:1433
TCP TTL:106 TOS:0x0 ID:16683 IpLen:20 DgmLen:40 DF
***A*R** Seq: 0x824D964A Ack: 0x3628064A Win: 0x0 TcpLen: 20


[**] [1:648:7] SHELLCODE x86 NOOP [**]
[Classification: Executable code was detected] [Priority: 1]
12/20-15:39:28.514591 221.227.65.83:62409 -> 192.168.37.180:1433
TCP TTL:106 TOS:0x0 ID:16845 IpLen:20 DgmLen:1363 DF
***AP*** Seq: 0x89817D47 Ack: 0x3671537C Win: 0xFFFF TcpLen: 20
[Xref => http://www.whitehats.com/info/IDS181 ]


[**] [111:2:1] (spp_stream4) possible EVASIVE RST detection [**]
12/20-15:39:28.514838 221.227.65.83:62409 -> 192.168.37.180:1433
TCP TTL:106 TOS:0x0 ID:16846 IpLen:20 DgmLen:40 DF
***A*R** Seq: 0x89818272 Ack: 0x3671537C Win: 0x0 TcpLen: 20


■パケット

No. Time Source Destination Protocol Info
12987 2005-12-20 15:19:31.948531 ***.***.52.133 192.168.37.180 TCP 22825 > ms-sql-s [SYN] Seq=0 Ack=0 Win=64512 Len=0 MSS=1414

Frame 12987 (62 bytes on wire, 62 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:4a:a2:c5
Internet Protocol, Src Addr: ***.***.52.133 (***.***.52.133), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 22825 (22825), Dst Port: ms-sql-s (1433), Seq: 0, Ack: 0, Len: 0

0000 00 0c 29 4a a2 c5 00 d0 c9 96 61 5d 08 00 45 00 ..)J......a]..E.
0010 00 30 fb 37 40 00 6f 06 25 aa d0 04 34 85 c0 a8 .0.7@.o.%...4 ...
0020 25 b4 59 29 05 99 1b 86 4a 89 00 00 00 00 70 02 %.Y)....J.....p.
0030 fc 00 d7 94 00 00 02 04 05 86 01 01 04 02 ..............
No. Time Source Destination Protocol Info
12988 2005-12-20 15:19:31.949090 192.168.37.180 ***.***.52.133 TCP ms-sql-s > 22825 [SYN, ACK] Seq=0 Ack=1 Win=64240 Len=0 MSS=1460

Frame 12988 (62 bytes on wire, 62 bytes captured)
Ethernet II, Src: 00:0c:29:4a:a2:c5, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.52.133 (***.***.52.133)
Transmission Control Protocol, Src Port: ms-sql-s (1433), Dst Port: 22825 (22825), Seq: 0, Ack: 1, Len: 0

0000 00 d0 c9 96 61 5d 00 0c 29 4a a2 c5 08 00 45 00 ....a]..)J....E.
0010 00 30 68 02 40 00 80 06 a7 df c0 a8 25 b4 d0 04 .0h.@.......% ...
0020 34 85 05 99 59 29 6b ea 70 5f 1b 86 4a 8a 70 12 4...Y)k.p_..J.p.
0030 fa f0 fc 1b 00 00 02 04 05 b4 01 01 04 02 ..............
No. Time Source Destination Protocol Info
12992 2005-12-20 15:19:32.126213 ***.***.52.133 192.168.37.180 TCP 22825 > ms-sql-s [ACK] Seq=1 Ack=1 Win=64512 Len=0

Frame 12992 (54 bytes on wire, 54 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:4a:a2:c5
Internet Protocol, Src Addr: ***.***.52.133 (***.***.52.133), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 22825 (22825), Dst Port: ms-sql-s (1433), Seq: 1, Ack: 1, Len: 0

0000 00 0c 29 4a a2 c5 00 d0 c9 96 61 5d 08 00 45 00 ..)J......a]..E.
0010 00 28 fb 3e 40 00 70 06 24 ab d0 04 34 85 c0 a8 .(.>@.p.$...4...
0020 25 b4 59 29 05 99 1b 86 4a 8a 6b ea 70 60 50 10 %.Y)....J.k.p`P.
0030 fc 00 27 d0 00 00 ..'...
No. Time Source Destination Protocol Info
12993 2005-12-20 15:19:32.132148 ***.***.52.133 192.168.37.180 TDS TDS7/8 0x12 Packet[Unreassembled Packet]

Frame 12993 (1377 bytes on wire, 1377 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:4a:a2:c5
Internet Protocol, Src Addr: ***.***.52.133 (***.***.52.133), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 22825 (22825), Dst Port: ms-sql-s (1433), Seq: 1, Ack: 1, Len: 1323
Tabular Data Stream
Tabular Data Stream
[Unreassembled Packet: TDS]

0000 00 0c 29 4a a2 c5 00 d0 c9 96 61 5d 08 00 45 00 ..)J......a]..E.
0010 05 53 fb 3f 40 00 70 06 1f 7f d0 04 34 85 c0 a8 .S.?@.p.....4 ...
0020 25 b4 59 29 05 99 1b 86 4a 8a 6b ea 70 60 50 18 %.Y)....J.k.p`P.
0030 fc 00 3f 01 00 00 12 01 00 34 00 00 00 00 00 00 ..?......4......
0040 15 00 06 01 00 1b 00 01 02 00 1c 00 0c 03 00 28 ...............(
0050 00 04 ff 08 00 02 10 00 00 00 90 90 90 90 90 90 ................
0060 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0070 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0080 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0090 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00a0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00b0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00c0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00d0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00e0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
00f0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0100 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0110 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0120 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0130 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0140 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0150 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0160 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0170 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0180 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0190 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01a0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01b0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01c0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01d0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01e0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
01f0 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0200 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0210 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0220 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0230 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0240 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 90 ................
0250 90 90 90 90 90 90 90 90 90 90 ff ff ff ff 90 90 ................
0260 90 90 90 90 90 90 90 90 90 90 ff ff ff ff 90 90 ................
0270 90 90 dc c9 b0 42 eb 08 d0 42 64 0d d0 42 90 90 .....B...Bd..B..
0280 eb 08 64 0d d0 42 64 0d d0 42 89 e7 47 83 3f eb ..d..Bd..B..G.?.
0290 75 fa 80 37 ba 47 83 3f ea 75 f7 eb 04 eb ff ff u..7.G.?.u......
02a0 ff 52 bb ba ba ba 79 31 86 9e ef 33 5f 3b 56 aa .R....y1...3_;V.
02b0 aa ba ba fd 39 85 45 cf 40 39 7d be 33 54 33 c7 ....9.E.@9}.3T3 .
02c0 7a 52 69 bb ba ba 33 ff 7e ea 52 dc bb ba ba 33 zRi...3.~.R....3
02d0 ff 72 8b 61 8b 68 31 ff 7e 33 ff 0e 33 55 31 f7 .r.a.h1.~3..3U1.
02e0 7a bb 6b 3a 83 ba ce 91 e8 ed eb 45 cf 0e 45 ef z.k:.......E..E.
02f0 72 e5 3b 55 be ba ba ba 33 bd e0 31 f7 7a bb 6b r.;U....3..1.z.k
0300 e9 eb 52 c7 bb ba ba e1 e1 bb 78 3b 79 be ba ba ..R.......x;y...
0310 ba 51 71 f8 31 f7 7a bb 6b 3a 83 ba ce ac e9 e8 .Qq.1.z.k:......
0320 eb eb 45 ef 46 33 ff 0e 52 ed bb ba ba e3 e0 e1 ..E.F3..R.......
0330 bb 78 51 10 fb 33 f7 16 3b 56 2a bb ba ba ee d2 .xQ..3..;V*.....
0340 bb bb ba ba 45 ef 52 3b 7e 2a bb ba ba d2 ba ba ....E.R;~*......
0350 ba ba d2 ba ba ba ba d2 ba ba ba ba d2 bc ba ba ................
0360 ba d2 bb ba ba ba d2 b8 ba ba ba 45 ef 5e 33 ff ...........E.^3.
0370 0a 3b 56 aa ba ba ba 33 59 dc 7d be 9e b8 ba dc .;V....3Y.}.....
0380 7d fe 9e b8 ba 8f 7d fe 9e be 64 4a 61 35 d2 aa }.....}...dJa5..
0390 ba ba ba e9 45 cf 0a 45 ef 5a 3b 7e aa ba ba ba ....E..E.Z;~....
03a0 87 ba ba ba ba b5 3f 3c ba ba ba 31 e7 0a 46 3b ......?<...1..F;
03b0 56 fe ba ba ba 33 5d 03 ab ba ba ba 8b 7a 49 11 V....3]......zI.
03c0 33 5d 7d fd 96 bb bb ba ba dc 7d fd 8a ba ba 33 3]}.......}....3
03d0 e5 82 33 e5 86 33 e5 fa 3b 56 aa ba ba ba 33 5b ..3..3..;V....3[
03e0 3b 56 be ba ba ba 33 58 7d be 9e f9 f7 fe ba eb ;V....3X}.......
03f0 eb ed d2 ba ba ba ba d2 ba ba ba ba d2 aa ba ba ................
0400 ba d2 bb ba ba ba d2 ba ba ba ba d2 ba ba ba ba ................
0410 e8 d2 ba ba ba ba 45 ef 4e e3 87 ba ba ba ba ce ......E.N.......
0420 aa d2 44 44 45 45 45 8b 45 ef 56 45 cf 0a 45 ef ..DDEEE.E.VE..E.
0430 6a 33 56 e7 79 ef 33 5f 31 e7 b2 31 c9 86 bb 64 j3V.y.3_1..1...d
0440 31 cc c2 bb 64 31 c4 9a bb 65 31 f4 ae 8b 7a 8b 1...d1...e1...z.
0450 68 31 ae 3d 3b 86 a9 fd df ce ea ce b9 fa 51 4b h1.=;.........QK
0460 3b c6 a9 be c8 d5 d9 fb ce b9 fa 51 5e 31 ec 9e ;..........Q^1..
0470 bb 60 dc 31 be f8 31 ec a6 bb 60 31 be 38 bb 62 .`.1..1...`1.8.b
0480 33 56 e7 79 ed 8b 7a 31 c6 9e b2 30 a6 bd 3a 41 3V.y..z1...0..:A
0490 ba ce b9 fa 51 4f fa e5 79 de 1b 8a ba ba ba 31 ....QO..y......1
04a0 fa b6 31 ca a6 17 31 e2 b2 33 62 79 45 45 45 45 ..1...1..3byEEEE
04b0 f6 d5 db de f6 d3 d8 c8 db c8 c3 fb ba fd df ce ................
04c0 f7 d5 de cf d6 df f2 db d4 de d6 df fb ba f9 c8 ................
04d0 df db ce df ea c8 d5 d9 df c9 c9 fb ba ff c2 d3 ................
04e0 ce ea c8 d5 d9 df c9 c9 ba ed db d3 ce fc d5 c8 ................
04f0 e9 d3 d4 dd d6 df f5 d8 d0 df d9 ce ba ba cd c9 ................
0500 88 e5 89 88 94 de d6 d6 ba ed e9 fb e9 ce db c8 ................
0510 ce cf ca ba ed e9 fb e9 d5 d9 d1 df ce fb ba d9 ................
0520 d5 d4 d4 df d9 ce ba dd df ce ca df df c8 d4 db ................
0530 d7 df ba c9 df d4 de ba ed e9 fb fd df ce f6 db ................
0540 c9 ce ff c8 c8 d5 c8 ba d9 d6 d5 c9 df c9 d5 d9 ................
0550 d1 df ce ba ba ba 10 01 10 10 10 10 bb ea ff ff ................
0560 ff .
No. Time Source Destination Protocol Info
12994 2005-12-20 15:19:32.180889 ***.***.52.133 192.168.37.180 TCP 22825 > ms-sql-s [RST] Seq=1324 Ack=2484440993 Win=0 Len=0

Frame 12994 (54 bytes on wire, 54 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:4a:a2:c5
Internet Protocol, Src Addr: ***.***.52.133 (***.***.52.133), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 22825 (22825), Dst Port: ms-sql-s (1433), Seq: 1324, Ack: 2484440993, Len: 0

0000 00 0c 29 4a a2 c5 00 d0 c9 96 61 5d 08 00 45 00 ..)J......a]..E.
0010 00 28 fb 41 40 00 70 06 24 a8 d0 04 34 85 c0 a8 .(.A@.p.$...4 ...
0020 25 b4 59 29 05 99 1b 86 4f b5 00 00 00 00 50 04 %.Y)....O.....P.
0030 00 00 fa fc 00 00 ......


----------------------------
■不正なアクセス(日本を送信元とした攻撃)
----------------------------
自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。

58.98.107.122 z122.58-98-107.ppp.wakwak.ne.jp
61.118.177.24 p2024-freed01hon-sw2gw6.tokyo.ocn.ne.jp
61.120.171.136 p78ab88.aomrnt01.ap.so-net.ne.jp
61.123.53.39 YKMfb-03p1-39.ppp11.odn.ad.jp
61.124.32.20 ntehme003020.ehme.nt.isdn.ppp.infoweb.ne.jp
61.124.61.35 ntsitm157035.sitm.nt.ftth.ppp.infoweb.ne.jp
61.124.201.160 ntfkok014160.fkok.nt.adsl.ppp.infoweb.ne.jp
61.125.18.232 m61-125-18-232.megafit.me-h.ne.jp
61.125.33.145 z145.61-125-33.ppp.wakwak.ne.jp
61.125.63.39 usr037.pial045-01.wpc.im.wakwak.ne.jp
61.125.64.7 zaq3d7d4007.zaq.ne.jp
61.125.65.69 zaq3d7d4145.zaq.ne.jp
61.125.66.178 zaq3d7d42b2.zaq.ne.jp
61.125.68.66 zaq3d7d4442.zaq.ne.jp
61.125.78.68 zaq3d7d4e44.zaq.ne.jp
61.125.82.44 zaq3d7d522c.zaq.ne.jp
61.125.82.73 zaq3d7d5249.zaq.ne.jp
61.125.82.83 zaq3d7d5253.zaq.ne.jp
61.125.84.217 zaq3d7d54d9.zaq.ne.jp
61.125.85.143 zaq3d7d558f.zaq.ne.jp
61.125.91.130 zaq3d7d5b82.zaq.ne.jp
61.125.93.63 zaq3d7d5d3f.zaq.ne.jp
61.125.95.142 zaq3d7d5f8e.zaq.ne.jp
61.125.96.150 zaq3d7d6096.zaq.ne.jp
61.125.98.59 zaq3d7d623b.zaq.ne.jp
61.125.102.224 zaq3d7d66e0.zaq.ne.jp
61.125.103.83 zaq3d7d6753.zaq.ne.jp
61.125.105.31 zaq3d7d691f.zaq.ne.jp
61.125.105.122 zaq3d7d697a.zaq.ne.jp
61.125.106.32 zaq3d7d6a20.zaq.ne.jp
61.125.110.174 zaq3d7d6eae.zaq.ne.jp
61.125.110.222 zaq3d7d6ede.zaq.ne.jp
61.125.111.138 zaq3d7d6f8a.zaq.ne.jp
61.125.112.65 zaq3d7d7041.zaq.ne.jp
61.125.124.55 zaq3d7d7c37.zaq.ne.jp
61.125.125.11 zaq3d7d7d0b.zaq.ne.jp
61.125.152.11 pc4b011.ztv.ne.jp
61.125.152.166 pc4b166.ztv.ne.jp
61.125.153.18 pc4c018.ztv.ne.jp
61.125.194.35 i194035.ppp.asahi-net.or.jp
61.125.195.119 i195119.ppp.asahi-net.or.jp
61.125.197.106 i197106.ppp.asahi-net.or.jp
61.125.201.147 i201147.ppp.asahi-net.or.jp
61.125.209.81 i209081.ppp.asahi-net.or.jp
61.125.225.104 i225104.ppp.asahi-net.or.jp
61.125.225.218 i225218.ppp.asahi-net.or.jp
61.125.225.248 i225248.ppp.asahi-net.or.jp
61.125.231.137 i231137.ppp.asahi-net.or.jp
61.125.233.96 i233096.ppp.asahi-net.or.jp
61.125.233.155 i233155.ppp.asahi-net.or.jp
61.125.235.89 i235089.ppp.asahi-net.or.jp
61.125.238.62 i238062.ppp.asahi-net.or.jp
61.125.247.233 i247233.ppp.asahi-net.or.jp
61.125.249.54 i249054.ppp.asahi-net.or.jp
61.125.249.241 i249241.ppp.asahi-net.or.jp
61.125.251.207 i251207.ppp.asahi-net.or.jp
61.195.7.90 PPPa2090.tokyo-ip.dti.ne.jp
61.202.29.58 N029058.ppp.dion.ne.jp
61.207.61.94 p1094-ipad01mazuka.yamagata.ocn.ne.jp


- traffic_summary.py 0.17(2005-07-20)
Report Settings:
- Honeynet: 192.168.37.0/24
- Starting Date: 20051220 (inclusive)
- Ending Date: 20051221 (exclusive)
- Number of days: 1
- Output file: /tmp/.sum.sCr14707

Total pcap records processed: 23,668
Total snort records processed: 10,626
========================================
Summary
=======
Remote IP Count: 215
Ports Scanned: 535
Connection Packets Packets Bytes Bytes
Type Count In Out In Out
-------- --------- --------- --------- --------- ---------
Inbound 6581 41129 34423 2971050 1340071
Outbound 3648 3119 3119 187180 187180
Total Snort SIDs: 26
Total Snort Alerts: 10626
========================================
Top 10 Snort Alerts
===================
Count SID Alert Description
----- ------ ---------------------------------
8190 16 (spp_stream4) TCP CHECKSUM CHANGED ON RETRANSMISSION (possible fragroute) detection
1393 2 (spp_stream4) possible EVASIVE RST detection
465 1390 SHELLCODE x86 inc ebx NOOP
316 402 ICMP Destination Unreachable Port Unreachable
74 687 MS-SQL xp_cmdshell - program execution
54 1417 SNMP request udp
27 3276 NETBIOS DCERPC IActivation little endian bind attempt
27 2251 NETBIOS DCERPC Remote Activation bind attempt
13 1893 SNMP missing community string attempt
9 2466 NETBIOS SMB-DS IPC$ unicode share access
8 686 MS-SQL xp_reg* - registry access
========================================
All Snort Alerts
================
Count SID Alert Description
----- ------ ---------------------------------
1393 2 (spp_stream4) possible EVASIVE RST detection
8190 16 (spp_stream4) TCP CHECKSUM CHANGED ON RETRANSMISSION (possible fragroute) detection
5 256 DNS named authors attempt
316 402 ICMP Destination Unreachable Port Unreachable
3 538 NETBIOS SMB IPC$ unicode share access
1 566 POLICY PCAnywhere server response
3 567 POLICY SMTP relaying denied
7 648 SHELLCODE x86 NOOP
2 683 MS-SQL sp_password - password change
8 686 MS-SQL xp_reg* - registry access
74 687 MS-SQL xp_cmdshell - program execution
5 1042 WEB-IIS view source via translate header
465 1390 SHELLCODE x86 inc ebx NOOP
5 1411 SNMP public access udp
4 1413 SNMP private access udp
54 1417 SNMP request udp
3 1419 SNMP trap udp
1 1504 MISC AFS access
4 1852 WEB-MISC robots.txt access
1 1867 MISC xdmcp info query
13 1893 SNMP missing community string attempt
27 2251 NETBIOS DCERPC Remote Activation bind attempt
1 2403 NETBIOS SMB Session Setup AndX request unicode username overflow attempt
5 2404 NETBIOS SMB-DS Session Setup AndX request unicode username overflow attempt
9 2466 NETBIOS SMB-DS IPC$ unicode share access
27 3276 NETBIOS DCERPC IActivation little endian bind attempt
========================================
Top 10 Remote IPs:
==================
Remote IP Packets Bytes Conns
--------------- --------- --------- ---------
61.125.195.119 62118 1301672 5302
203.167.227.30 9727 476918 1070
220.166.176.243 4114 128649 813
212.246.91.233 7486 474433 743
218.91.255.139 4518 477259 416
59.40.7.82 6897 938798 293
60.216.22.126 1648 47941 149
61.125.238.62 1613 279551 125
202.224.32.1 211 11145 106
84.44.144.201 672 21090 97
========================================
Top 10 Scanned Ports:
=====================
Port Packets Bytes Conns
--------- --------- --------- ---------
tcp/1433 42360 1355504 2968
tcp/139 10699 952042 1374
tcp/445 13935 1158103 1045
udp/1026 155 71327 152
udp/1027 142 65681 136
tcp/135 1128 36110 131
tcp/1234 4848 513628 44
tcp/80 317 84580 34
tcp/1025 447 49900 32
udp/137 56 9828 29

--------------------------------------------------------------------------
■コメント
--------------------------------------------------------------------------
先日、12/17(土)に「セキュリティTIPS講座」開催され、

私もこの講座に参加してきました。

3000円という格安な値段でした。また、一日の講座で

内容もデモを中心とした本格的なもので大変ためになりました。

講師の河端さん、本当にありがとうございました。
以下は、そのときの内容と自分で集めた情報をを忘れないようにまとめてみました。

セミナー詳細:http://ameblo.jp/amaterasu/entry-10006686368.html


--------------------------------------------------------------------------
■SQLインジェクション(SQL injection)
--------------------------------------------------------------------------
リクエストのパラメータにSQL文を与えてSQLデータベースを不正に操作する攻撃、
またはその攻撃を可能にする入力値の未チェックの脆弱性のこと。
「ダイレクトSQLコマンド・インジェクション」とも呼ばれる攻撃


--------------------------------------------------------------------------
■脆弱性の確認手順
--------------------------------------------------------------------------
・Webインタフェースに以下の入力して実行結果から確認する方法

SQL攻略文字列をフォームもしくはURLに入力する
空白 ( ) 文字列やコマンドの区切りに使われる
" ' , 文字列の区切りに使われる
- 負の数を表すために使われる
. フィールドの指定に使われる
& + / | 演算子として使われる
: 変数の設定に使われる
; コマンドの区切りに使われる
< = > 演算子として使われる
% ? * _ 正規表現で使われる


ODBCエラーを意図的に発生させることを目的としている
/store/checkout.asp?StoreID=‘%20OR&ProductID=12984
/store/checkout.asp?StoreID=124&ProductID= ‘%20OR

「対応する引用符が存在しない」 などのエラーが表示される
エラーが表示された場合、SQLインジェクションが可能であると特定できる

洗練された企業Webではエラー表示されない
その場合、HTTPエラー404、302または500表示される


・ログチェック
UNION,EXEC,xp_cmdshell,DELETEシングルクォート、ダブルクォートなどのコマンド入力がログ上に存在しない確認を行う。


・プログラムチェック
 ASP Webシステムの場合、次のようなプログラムがないか確認を行う。
 name=Request("name") クエリー変数をそのまま、ASPの変数に代入している。

値の検査をしていない。
 query="SELECT *FROM TA WHERE name="'&name&'""
 ASPの変数を文字列合成によりクエリーとしている。文字のエスケープ処理をしていない。

 EXCEL,ACCESS、VBの場合、次のようなプログラムがないか確認を行う。
 name=txtName.Text
入力欄の文字列をそのまま、変数に代入している。
 query="SELECT *FROM TA WHERE name="'&name&'""
変数を文字列合成によりクエリーとしている。文字のエスケープ処理が実行されていない。


--------------------------------------------------------------------------
■対策について
--------------------------------------------------------------------------

・文字列制限:IF LEN(name)>10 THEN..
・文字制限:全角入力のみにする事でコマンドが実行できない。
・エスケープ:シングルクォート、ダブルクォート、%、-など危険な文字を制限もしくは削除する。
 REPLACE(name、""、"")
・パラメータ引数
・エラー処理


--------------------------------------------------------------------------
■攻撃手法
--------------------------------------------------------------------------
任意のコマンド実行:ストアドプロシージャ呼び出し
認証の迂回:適切な認証を迂回し、データベースへのアクセス
ツール:自動化されたツールによる攻撃

・任意のコマンド実行
master..xp_cmdshell拡張ストアドプロシージャを悪用
‘; exec master..xp_cmdshell dir--
;を先頭に入れることで、1行に複数のSQL文を入れることが可能
xp_cmdshellを通じてdirコマンドを実行

1220_03


・認証の迂回
サンプルWebサイトに対してSQLインジェクションによるログオン認証回避
ユーザ認証を以下のようなSQLで実現している場合
SELECT UserID FROM UserTbl
WHERE UserName = txtUserName AND Passwrd = txtPassword

ユーザ名として’ OR 1=1 を与えると・・・
SELECT UserID FROM UserTbl
WHERE UserName = txtUserName AND Passwrd = txtPassword OR 1=1
常に認証に成功
正規のユーザ名とパスワードを知っている必要がない


・ツール
中国などで以下の自動化ツールが複数公開されている。

1220_01


1220_02


--------------------------------------------------------------------------
■監視手法
--------------------------------------------------------------------------
・プロファイラによる監視
SQL プロファイラは、システム管理者が Microsoft® SQL Server™ のインスタンスで発生するイベントを監視するときに
使用できるグラフィック ツールです。各イベントに関するデータをキャプチャし、ファイルまたは SQL Server テーブル
に保存して、後で分析することができます。たとえば、稼動環境を監視して、どのストアド プロシージャの実行が遅く、
パフォーマンスに影響を与えているかを確認できます。
詳細:http://www.microsoft.com/japan/msdn/library/default.asp?url=/japan/msdn/library/ja/adminsql/ad_mon_perf_86ib.asp
   http://www.sqlpassj.org/tokushu/dba/01.aspx


・トレースによる監視
プロファイラ相当の監視を常時行う事
詳細:http://www.microsoft.com/japan/msdn/library/default.asp?url=/japan/msdn/library/ja/adminsql/ad_mon_perf_227n.asp
   http://www.sqlpassj.org/tokushu/dba/02.aspx

・イベントログによる監視


・IDSによる監視(Proventiaの場合)
HTTP_GET_SQL_OpenRowSet

「OPENROWSET」SQL ステートメントの使用に対する HTTP GET 要求をチェックします。
HTTP_GET_CreateTable

HTTP GET 要求を使って データベース コマンド「create table」を実行しようとする試みを検出します。
HTTP_GET_ComputeSum

HTTP GET 要求を使ってデータベース コマンド「compute sum」を実行しようとする試みを検出します。
HTTP_GET_SQL_UnionAllSelect

「UNION ALL SELECT」SQL ステートメントの使用に対する HTTP GET 要求をチェックします。
HTTP_GET_SQL_UnionSelect

「UNION SELECT」SQL ステートメントの使用に対する HTTP GET 要求をチェックします。
HTTP_GET_GroupBy

HTTP GET 要求を使って データベース コマンド「group by」を実行しようとする試みを検出します。
HTTP_GET_SQL_WaitForDelay

「WAITFOR DELAY」SQL ステートメントの使用に対する HTTP GET 要求をチェックします。
HTTP_GET_XP_Cmdshell

HTTP GET 要求を使って sqlServer xp_cmdshell プログラムを実行しようとする試みを検出します。
HTTP_POST_GroupBy

HTTP POST 要求を使って データベース コマンド「group by」を実行しようとする試みを検出します。
HTTP_POST_ComputeSum

HTTP GET 要求を使ってデータベース コマンド「compute sum」を実行しようとする試みを検出します。
HTTP_POST_CreateTable

HTTP GET 要求を使って データベース コマンド「create table」を実行しようとする試みを検出します。
HTTP_POST_SQL_UnionAllSelect

「OPENROWSET」SQL ステートメントの使用に対する HTTP POST 要求をチェックします。
HTTP_POST_SQL_UnionSelect

「UNION SELECT」SQL ステートメントの使用に対する HTTP GET 要求をチェックします。
HTTP_POST_SQL_WaitForDelay

「WAITFOR DELAY」SQL ステートメントの使用に対する HTTP GET 要求をチェックします。
HTTP_POST_XP_Cmdshell

HTTP GET 要求を使って sqlServer xp_cmdshell プログラムを実行しようとする試みを検出します。


■概要

IIS5.1に対するサービス妨害(DoS) 出展:http://isc.sans.org/diary.php

ソースコードは複数のサイトから分配されています。 効果はinetinfo.exeの過程を止めることです。


■対象バージョン
IIS5.1はWindowsXPプロフェッショナルと共に来ますが、デフォルトで幸い有効にされません。 ほとんどの専門家が、サーバでWindows XPを使用するのを避けようとしさえするなら、ある他のソフトウェアインストールは、それを可能にするためにそれが名案であったと決めたかもしれません。

現在、Windows2000と2003で(まだ)IISを疑っていない指摘が全くありません。


■対策
IISの最新のバージョンにアップグレードすることです。


■Snort検知シグネチャ例:
alert tcp $EXTERNAL_NET any -> $HOME_NET $HTTP_PORTS (sid:2005121901; rev:1;
msg:"[ISC] FrSIRT ADV-2005-2963 IIS 5.1 DoS";
flow:established;
uricontent: "/|2e|dll/|2a|/|7e|0";
content: "POST "; offset: 0; depth: 5;
reference:url,www.frsirt.com/english/advisories/2005/2963;
classtype:denial-of-service;)

■実証コード

C:\C>IIS5.1dos.exe 192.168.37.180


Microsoft IIS 5.1 Remote D.o.S Exploit by Kozan
Bug Discovered by: Inge Henriksen
Exploit Coded by: Kozan
Credits to ATmaCA, Inge Henriksen
www.spyinstructors.com - kozan@spyinstructors.com

Please wait while connecting...
Connected.

Please wait while sending DoS request headers...

Sending 1. request...
1. request sent.

Sending 2. request...
2. request sent.

Sending 3. request...
3. request sent.

Sending 4. request...
4. request sent.

Operation completed...

C:\C>


■Proventia(IDS)

2005-12-23 23:35:22 JST HTTP_Server_ID 1 Unknown impact (no correlation) Low 192.168.221.11 192.168.221.180 iss-sp2 Target Port 80 1148 192.168.221.11 http 80 192.168.221.180 3000001 192.168.221.11 Microsoft-IIS/5.0 192.168.221.180 1148 6 80 1148
2005-12-23 23:35:22 JST HTTP_Post 1 Unknown impact (no correlation) Low 192.168.221.11 192.168.221.180 iss-sp2 Target Port 80 1148 192.168.221.11 80 192.168.221.180 3000003 192.168.221.180 192.168.221.11 1148 6 1148 80 /_vti_bin/.dll/*/~0 192.168.221.180 http


■Snort(IDS)※デフォルトシグネチャの場合

[**] [1:1288:8] WEB-FRONTPAGE /_vti_bin/ access [**]
[Classification: access to a potentially vulnerable web application] [Priority: 2]
12/23-23:31:28.382127 192.168.221.106:37609 -> 192.168.37.180:80
TCP TTL:127 TOS:0x0 ID:24837 IpLen:20 DgmLen:167 DF
***AP*** Seq: 0x28EEFB56 Ack: 0xE49F981E Win: 0x4470 TcpLen: 20
[Xref => http://cgi.nessus.org/plugins/dump.php3?id=11032 ]

[**] [1:1288:8] WEB-FRONTPAGE /_vti_bin/ access [**]
[Classification: access to a potentially vulnerable web application] [Priority: 2]
12/23-23:31:28.382199 192.168.221.106:37609 -> 192.168.37.180:80
TCP TTL:127 TOS:0x0 ID:24838 IpLen:20 DgmLen:421 DF
***AP**F Seq: 0x28EEFBD5 Ack: 0xE49F981E Win: 0x4470 TcpLen: 20
[Xref => http://cgi.nessus.org/plugins/dump.php3?id=11032 ]

[**] [111:2:1] (spp_stream4) possible EVASIVE RST detection [**]
12/23-23:31:28.419182 192.168.221.106:37609 -> 192.168.37.180:80
TCP TTL:127 TOS:0x0 ID:24842 IpLen:20 DgmLen:40 DF
*****R** Seq: 0x28EEFD53 Ack: 0xE49F981E Win: 0x0 TcpLen: 20


おはようございます。W32.Dasherの亜種?について、お知らせします。

先日紹介した、Port1025へのアクセス増加はウイルスによるものでした。

http://ameblo.jp/amaterasu/entry-10006985800.html

その後、MS05-051以外にMS04-045、MS02-056の脆弱性に対しても攻撃を行っているように見えます。

これが亜種であるか?もしくは攻撃元が複数のボットワームに感染しているのかは不明です。


■検知ログ

High 2005-12-18 05:11:51 JST WINS_PointerHijack 218.55.218.162
High 2005-12-18 05:13:10 JST WINS_PointerHijack 218.55.218.162
High 2005-12-18 05:15:11 JST MSRPC_MSDTC_Message_BO 218.55.218.162
High 2005-12-18 05:43:36 JST SQL_PreAuth_Overflow 218.55.218.162
High 2005-12-18 05:43:37 JST SQL_PreAuth_Overflow 218.55.218.162
High 2005-12-18 05:44:38 JST SQL_PreAuth_Overflow 218.55.218.162
High 2005-12-18 06:20:01 JST WINS_PointerHijack 218.55.218.162
High 2005-12-18 06:20:02 JST WINS_PointerHijack 218.55.218.162
High 2005-12-18 06:21:03 JST WINS_PointerHijack 218.55.218.162
High 2005-12-18 06:24:07 JST MSRPC_MSDTC_Message_BO 218.55.218.162
High 2005-12-18 06:25:12 JST MSRPC_MSDTC_Message_BO 218.55.218.162
High 2005-12-18 06:38:46 JST SQL_PreAuth_Overflow 218.55.218.162
High 2005-12-18 06:38:47 JST SQL_PreAuth_Overflow 218.55.218.162
High 2005-12-18 06:39:48 JST SQL_PreAuth_Overflow 218.55.218.162


■感染ホスト情報

ほとんどが中国からの攻撃でした。対象ホストがウィルスに感染している可能性が高いです。

日本での感染は、確認しておりません。Port1025は、日本ではFWで遮断されている為だと推測します。


58.20.96.212 China CNCGROUP-HN
58.240.80.197 China Xingyue-MANSION
59.52.28.204 China CHINANET-JX
60.4.137.126 China CNCGROUP-HE
60.28.249.22 China hylanda-com-tj
61.142.246.36 China FS-NATIONAL-SHIPPING-LTD
61.153.22.219 China BEILUN-MEIRI-LTD
61.237.17.150 China CRTC
61.240.131.102 China UNICOM
61.242.97.99 China UNICOM
61.243.229.222 China UNICOM
202.98.197.230 China CHINANET-GZ
202.107.233.41 China JIAXING-TELECOM-LTD
210.21.56.240 China guangzhou-suichu-kejian-corp
211.90.106.146 China UNICOM
211.91.125.137 China UNICOM
211.91.150.228 China UNICOM
211.92.10.69 China UNICOM
211.94.169.18 China UNICOM
211.94.206.75 China UNICOM
211.95.121.141 China UNICOM
211.102.91.131 China CNNIC
211.136.104.24 China CMNET-shanghai
211.137.140.70 China CMNET-shanxi
211.138.170.184 China CMNET-hainan
211.139.7.99 China CMNET-guizhou
211.162.39.106 China GWBN-XM-HUANJINDASHA
218.16.124.210 China CHINANET-GD
218.64.64.70 China CHINANET-JX
218.64.180.141 China CHINANET-JX
218.75.231.175 China CHINANET-HN-XT
218.95.72.65 China CHINANET-JX
218.98.159.116 China XIMEN-XSCYJ4
218.104.72.138 China hefei-xinhua-shudian
218.104.74.106 China hefei-guotong-tech-corp
218.108.62.93 China fuyangguangdian
218.200.182.47 China CMNET-sichuan
218.204.136.20 China CMNET-jiangxi
218.206.88.24 China CMNET-beijing
219.141.38.134 China CHINANET-GZ
220.168.64.195 China CHINANET-HN-CS
220.175.5.24 China CHINANET-JX
220.175.7.174 China CHINANET-JX
220.175.104.20 China CHINANET-JX
220.176.205.142 China CHINANET-JX
220.194.59.166 China UNICOM
220.194.241.7 China UNICOM
220.194.249.34 China UNICOM
220.248.199.124 China CNC-Jiangxi-Province
221.15.37.18 China CNCGROUP-HA
222.94.82.45 China CHINANET-JS
222.240.250.89 China CHINANET-HN-CS
222.241.79.42 China CHINANET-HN
222.243.12.25 China CHINANET-HN-HH
203.251.202.88 Korea, Republic Of SHINBIRO-INFRA-KR
218.55.218.162 Korea, Republic Of HANANET
208.4.52.133 USA - Georgia SPRINTLINK


■ウィルスベンダー

ウィルスベンダーサイトを確認したところ、以下は、MS05-051の脆弱性を利用したウィルスの情報になります。


W32.Dasher(シマンテック)
http://www.symantec.com/region/jp/avcenter/venc/data/jp-w32.dasher.c.html

WORM_DASHER.B(トレンド)

http://www.trendmicro.co.jp/vinfo/virusencyclo/default5.asp?VName=WORM%5FDASHER%2EB

WORM_DASHER.A(トレンド)

http://www.trendmicro.co.jp/vinfo/virusencyclo/default5.asp?VName=WORM%5FDASHER%2EA


ウィルスベンダーサイトを確認したところ、以下は、MS04-045の脆弱性を利用したウィルスの情報になります。
WORM_SHODABOT.J(トレンド)
http://www.trendmicro.co.jp/vinfo/virusencyclo/default5.asp?VName=WORM%5FSHODABOT%2EJ

----------------------------
■不正なアクセス(日本を送信元とした攻撃)
----------------------------
自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。

61.116.142.167 SKNfa-03p3-167.ppp11.odn.ad.jp
61.117.11.135 M011135.ppp.dion.ne.jp
61.118.53.35 p8035-adsao01sappo2-acca.hokkaido.ocn.ne.jp
61.121.230.86 dhcp-1103.nava21.ne.jp
61.123.89.222 AOBfb-02p1-222.ppp11.odn.ad.jp
61.124.9.92 ntngsk015092.ngsk.nt.adsl.ppp.infoweb.ne.jp
61.124.32.192 ntehme003192.ehme.nt.isdn.ppp.infoweb.ne.jp
61.124.202.21 ntfkok015021.fkok.nt.adsl.ppp.infoweb.ne.jp
61.124.243.184 ntsaga003184.saga.nt.isdn.ppp.infoweb.ne.jp
61.125.35.127 z127.61-125-35.ppp.wakwak.ne.jp
61.125.65.19 zaq3d7d4113.zaq.ne.jp
61.125.79.234 zaq3d7d4fea.zaq.ne.jp
61.125.82.73 zaq3d7d5249.zaq.ne.jp
61.125.85.143 zaq3d7d558f.zaq.ne.jp
61.125.89.199 zaq3d7d59c7.zaq.ne.jp
61.125.90.85 zaq3d7d5a55.zaq.ne.jp
61.125.93.180 zaq3d7d5db4.zaq.ne.jp
61.125.95.93 zaq3d7d5f5d.zaq.ne.jp
61.125.95.142 zaq3d7d5f8e.zaq.ne.jp
61.125.101.29 zaq3d7d651d.zaq.ne.jp
61.125.101.63 zaq3d7d653f.zaq.ne.jp
61.125.103.83 zaq3d7d6753.zaq.ne.jp
61.125.105.31 zaq3d7d691f.zaq.ne.jp
61.125.105.122 zaq3d7d697a.zaq.ne.jp
61.125.106.32 zaq3d7d6a20.zaq.ne.jp
61.125.106.100 zaq3d7d6a64.zaq.ne.jp
61.125.111.138 zaq3d7d6f8a.zaq.ne.jp
61.125.112.65 zaq3d7d7041.zaq.ne.jp
61.125.127.111 zaq3d7d7f6f.zaq.ne.jp
61.125.152.166 pc4b166.ztv.ne.jp
61.125.192.115 i192115.ppp.asahi-net.or.jp
61.125.194.95 i194095.ppp.asahi-net.or.jp
61.125.195.119 i195119.ppp.asahi-net.or.jp
61.125.197.106 i197106.ppp.asahi-net.or.jp
61.125.201.6 i201006.ppp.asahi-net.or.jp
61.125.209.246 i209246.ppp.asahi-net.or.jp
61.125.210.80 i210080.ppp.asahi-net.or.jp
61.125.211.146 i211146.ppp.asahi-net.or.jp
61.125.214.28 i214028.ppp.asahi-net.or.jp
61.125.225.176 i225176.ppp.asahi-net.or.jp
61.125.225.248 i225248.ppp.asahi-net.or.jp
61.125.226.135 i226135.ppp.asahi-net.or.jp
61.125.231.137 i231137.ppp.asahi-net.or.jp
61.125.233.190 i233190.ppp.asahi-net.or.jp
61.125.235.57 i235057.ppp.asahi-net.or.jp
61.125.255.146 i255146.ppp.asahi-net.or.jp
61.209.184.5 AKAfa-01p7-5.ppp11.odn.ad.jp
218.123.88.124 softbank218123088124.bbtec.net
220.208.135.51 p220208135051.atoyama.coralnet.or.jp


Install Date: Sun Dec 18 13:03:06 2005 Last Update: Tue Dec 20 08:43:41 2005
Activity Report

Top 10 Source Ports
Port Connections IDS events
1433 4,790 4,559
6000 17 7
1952 6 5
2243 5 4
3077 5 4
1646 5 4
4834 5 4
4152 5 4
3381 5 4
4511 4 4
Top 10 Destination Ports
Port Connections IDS events
1433 1,069 440
139 83 20
445 32 20
2616 12 12
3077 12 12
1268 12 12
1946 12 12
135 28 9
1149 9 8
4831 8 8


■Honeynetとは?

端的に言ってしまえば侵入者を欺くための「おとりサーバ」だ。攻撃者に対しては、あたかも普通に動いており、手ごろなセキュリティホールが残っているホストのように見せかけながら、いざ攻撃・侵入を仕掛けるとその挙動を監視できるような仕組みである。また、Honeywall CDROMは、だれでもハニーネットのインストールできるように自動化されたツールのことです。


■Honeynetインストール手順
①ダウロード→ http://www.honeynet.org/tools/cdrom/roo/iso/current/
②ダウロードしたisoファイルをCD焼き焼きで、イメージからCDRに焼く。
②焼いたCDRでCDブートして、インストール開始 (20分ほど待つ)
③インストール終了後再起動
④インストール作業終了※CDを入れておくとそのままBootしてインストールが開始するので注意


■アカウント
roo(user ID 501) パスワード:honey
root(user ID 0)  パスワード:honey
※rootではログインできない。


■設定ファイル
・直接configで設定 → パス:/etc/honeywall.conf (少しメンドクサイ)

★configによる編集


・ダイアログメニュー → コマンド:/usr/sbin/menu (かなりイージー)
※ダイアログは、rootのみが使用できる。

ダイアログメニューかれの設定例を紹介します。


★Honeywall Configuratiotで各種設定を行う。

①Mode and IP Configuration(監視ネットワークに関する設定を行う。)

・IP Address(es) of your honeypots:  使用するハニーポッドIPアドレスを記述

・LAN Broadcast Address of your honeypots:ブロードキャストを記述

・LAN CIDR Prefix for your honeypots:ネットワークレンジを記述

・External Interface:eth0

・Internal Interface:eht1


②Remote Management

・Management Interface IP Address: ハニーWallを管理する為のIP設定

・Management Interface Network Mask: ハニーwallの管理側のネットワーク設定
・Management Default Gateway: ハニーwallの管理側のネットワーク設定GW
・Management DNS Domain: デフォルト値でOK
・Enter a space delimited list of DNS Servers to be used by the Management Interface:

 ドメインサーバのIPアドレスを入力

・Enter a space delimited list of IP addresses that can access the management interface:
あとネットワークレンジを指定

 ここまで設定すれば最低限動きます。


■管理Web Interfaceの使用方法
①URLへアクセス→https://***.***.***.***/walleye.pl

※注意: 3 回のログイン試行が失敗すると15 分間ブロックされる。15分経てば,再びログインが可能。

1218_02


②初期ログインした際、パスワード変更が要求される。
※パスワードポリシー
8 文字以上
1 文字は大文字にしなければならない.
1 文字は数字にしなくてはならない.
1 文字は記号にしなければならない.

※忘れないよう注意 私は2回忘れて最インストールしました。とほほほ・・・
1218_03


④HoneynetのWeb Interface

※いろいろな貴重な情報収集が可能になります。一家に一台どうですか?

1218_04


■その他ツール

インストール手順書
http://www.vogue.is.uec.ac.jp/honeynet/roo/setup.html

パケットデータからIRCの通信を抽出する為のツールです。

http://www.honeynet.org/tools/danalysis/privmsg.pl

■関連URL

Honeynet Securiy Consoleメモ

http://grin.flagbind.jp/archives/2005/11/honeynet_securi.html

【特集】ハニーポットを利用したネットワークの危機管理

http://www.atmarkit.co.jp/fsecurity/special/13honey/honey01.html
Research Survey Blog: Article: The Honeywall CD-ROM
http://netaro.ddo.jp/~sec/survey/archives/000163.html
Know Your Enemy: Honeywall CDROM
http://www.vogue.is.uec.ac.jp/secteam/honeynetpapers/cdrom/


■参考:私のconfigファイル

#####################################################################
#
# $Id: honeywall.conf,v 1.11 2005/05/12 16:53:05 harperaa Exp $
#
# This file is the Honeywall import file (aka "honeywall.conf").
# It is a list of VARIABLE=VALUE tuples (including comments as
# necessary, # such as this) and whitespace lines.
#
# note: DO NOT surround values in quotation marks
#
#####################################################################

############################
# Site variables that are #
# global to all honeywalls #
# at a site. #
############################

# Specify the IP address(es) and/or networks that are allowed to connect
# to the management interface. Specify any to allow unrestricted access.
# [Valid argument: IP address(es) | IP network(s) in CIDR notation | any]
HwMANAGER=10.10.10.0/24

# Specify the port on which SSHD will listen
# [Valid argument: TCP (port 0 - 65535)]
HwSSHD_PORT=22

# Specify whether or not to start SSHD at startup.
# [Valid argument: yes | no]
HwSSHD_STARTUP=yes

# Specify whether or not root can login remotely over SSH
# [Valid argument: yes | no]
HwSSHD_REMOTE_ROOT_LOGIN=no

# NTP Time server(s)
# [Valid argument: IP address]
HwTIME_SVR=


############################
# Local variables that are #
# specific to each #
# honeywall at a site. #
############################

# Specify the system hostname
# [Valid argument: string ]
HwHOSTNAME=roo-test

# Specify the system DNS domain
# [Valid argument: string ]
HwDOMAIN=localdomain

#Start the Honeywall on boot
# [Valid argument: yes | no]
HwHONEYWALL_RUN=yes

# To use a headless system.
# [Valid argument: yes | no]
HwHEADLESS=yes

# Specify whether or not the Honeywall will operate as either a bridge or NAT
# [Valid modes: bridge | nat]
HwMODE=bridge

# This Honeywall's public IP address(es)
# [Valid argument: IP address | space delimited IP addresses]
HwPUBLIC_IP=192.168.37.180


# DNS servers honeypots are allowed to communicate with
# [Valid argument: IP address | space delimited IP addresses]
HwDNS_SVRS=***.***.32.1

# To restrict DNS access to a specific honeypot or group of honeypots, list
# them here, otherwise leave this variable blank
# [Valid argument: IP address | space delimited IP addresses | blank]
HwDNS_HOST=

# The name of the externally facing network interface
# [Valid argument: eth* | br* | ppp*]
HwINET_IFACE=eth0

# The name of the internally facing network interface
# [Valid argument: eth* | br* | ppp*]
HwLAN_IFACE=eth1

# The IP internal connected to the internally facing interface
# [Valid argument: IP network in CIDR notation]
HwLAN_IP_RANGE=192.168.37.0/24

# The IP broadcast address for internal network
# [Valid argument: IP broadcast address]
HwLAN_BCAST_ADDRESS=192.168.37.255

# Enable QUEUE support to integrate with Snort-Inline filtering
# [Valid argument: yes | no]
HwQUEUE=yes

# The unit of measure for setting oubtbound connection limits
# [Valid argument: second, minute, hour, day, week, month, year]
HwSCALE=minute

# The number of TCP connections per unit of measure (HwScale)
# [Valid argument: integer]
HwTCPRATE=20

# The number of UDP connections per unit of measure (HwSCALE)
# [Valid argument: integer]
HwUDPRATE=20

# The number of ICMP connections per unit of measure (HwSCALE)
# [Valid argument: integer]
HwICMPRATE=50

# The number of other IP connections per unit of measure (HwSCALE)
# [Valid argument: integer]
HwOTHERRATE=10

# Enable the SEBEK collector which delivers keystroke and files
# to a remote system even if an attacker replaces daemons such as sshd
# [Valid argument: yes | no]
HwSEBEK=yes

# Enable the Walleye Web interface.
#[Valid argument: yes | no]
HwWALLEYE=yes

# Specify whether whether to drop SEBEK packets or allow them to be sent
# outside of the Honeynet.
# [Valid argument: ACCEPT | DROP]
HwSEBEK_FATE=DROP

# Specify the SEBEK destination host IP address
# [Valid argument: IP address]
HwSEBEK_DST_IP=192.168.37.1

# Specify the SEBEK destination port
# [Valid argument: port]
HwSEBEK_DST_PORT=1101

# Enable SEBEK logging in the Honeywall firewall logs
# [Valid argument: yes | no]
HwSEBEK_LOG=yes

# Specify the IP netmask for interface alises. One aliases will be created
# on the external interface for each Honeypot
# [Valid argument: IP netmask]
HwALIAS_MASK=255.255.255.0

# Space delimited list of Honeypot ips
# NOTE: MUST HAVE SAME NUMBER OF IPS AS PUBLIC_IP VARIABLE.
# [Valid argument: IP address]
#HwHPOT_IP=10.0.0.20

# Specify the IP address of the honeywall's internal (i.e. gateway
# IP for NAT) IP address. This is only used in NAT mode.
# [Valid argument: IP address]
#HwPRIV_IP=10.0.0.1

# Specify whether the dialog menu is to be started on login to TTY1
# [Valid argument: yes | no ]
HwMANAGE_DIALOG=yes

# Specify whether management port is to be activated on start or not.
# [Valid argument: yes | no ]
HwMANAGE_STARTUP=yes

# Specy the network interface for remote management. If set to br0, it will
# assign MANAGE_IP to the logical bridge interface and allow its use as a
# management interface. Set to none to disable the management interface.
# [Valid argument: eth* | br* | ppp* | none]
HwMANAGE_IFACE=eth2

# IP of management Interface
# [Valid argument: IP address]
HwMANAGE_IP=***.***.6.66

# Netmask of management Interface
# [Valid argument: IP netmask]
HwMANAGE_NETMASK=255.255.255.0

# Default Gateway of management Interface
# [Valid argument: IP address]
HwMANAGE_GATEWAY=***.***.6.106

# DNS Servers of management Interface
# [Valid argument: space delimited IP addresses]
HwMANAGE_DNS=***.***.32.2

# TCP ports allowed into the management interface. If SSH is used this list
# must include the port SSHD is listening on.
# [Valid argument: space delimited list of TCP ports]
HwALLOWED_TCP_IN=22 443

# Specify whether or not the Honeywall will restrict outbound network
# connections to specific destination ports. When bridge mode is utilized,
# a management interface is required to restrict outbound network connections.
# [Valid argument: yes | no]
HwRESTRICT=yes

# Specity the TCP destination ports Honeypots can send network traffic to.
# [Valid argument: space delimited list of UDP ports]
HwALLOWED_TCP_OUT=22 25 43 80 443

# Specity the UDP destination ports Honeypots can send network traffic to.
# [Valid argument: space delimited list of UDP ports]
HwALLOWED_UDP_OUT=53 123

# Specify whether or not to start swatch and email alerting.
# [Valid argument: yes | no]
HwALERT=no

# Specify email address to use for email alerting.
# [Valid argument: any email address]
HwALERT_EMAIL=*******@***.ne.jp

# NIC Module List - Set this to the number and order you wish
# to load NIC drivers, such that you get the order you want
# for eth0, eth1, eth2, etc.
# [Valid argument: list of strings]
#
# Example: eepro100 8139too
HwNICMODLIST=

# Blacklist, Whitelist, and Fencelist features.
# [Valid argument: string ]
HwFWBLACK=/etc/blacklist.txt

# [Valid argument: string ]
HwFWWHITE=/etc/whitelist.txt

# [Valid argument: string ]
HwFWFENCE=/etc/fencelist.txt

# [Valid argument: yes | no]
HwBWLIST_ENABLE=no

# [Valid argument: yes | no]
HwFENCELIST_ENABLE=no

# The following feature allows the roo to allow attackers into the
# honeypots but they can't send packets out...
# [Valid argument: yes | no]
HwROACHMOTEL_ENABLE=no

# This capability is not yet implemented in roo. The variable
# has been commented out for this reason. dittrich - 02/08/05
# Options for hard drive tuning (if needed).
# [Valid argument: string ]
# Example: -c 1 -m 16 -d
HwHWPARMOPTS=

# Should we swap capslock and control keys?
HwSWAP_CAPSLOCK_CONTROL=no

# End of honeywall.conf parameters

#
# Newly defined variables as of Sat Jul 2 18:45:24 GMT 2005
#
HwHFLOW_DB=1.1


----------------------------
■国別攻撃分布グラフ
----------------------------

1218_01


----------------------------
■不正なアクセス(日本を送信元とした攻撃)
----------------------------

2005年12月16日 http://ameblo.jp/amaterasu/entry-10007159163.html
2005年12月15日 http://ameblo.jp/amaterasu/entry-10007130470.html
2005年12月14日 http://ameblo.jp/amaterasu/entry-10007098512.html
2005年12月13日 http://ameblo.jp/amaterasu/entry-10007068290.html
2005年12月12日 http://ameblo.jp/amaterasu/entry-10007035697.html


----------------------------
■MS05-051の脆弱性を利用した攻撃
----------------------------
■検知内容
この攻撃は、主に中国を送信元とした攻撃を確認しております。この攻撃のパケット内容から感染に必要なプログラムは確認されておりません。攻撃に対する影響として、サービスが停止する事を確認しております。また、今後この攻撃がBotワームに発展する可能性があるため、注意深く観察していく必要があります。


■攻撃の詳細

http://ameblo.jp/amaterasu/entry-10006985800.html


■感染ホスト

優先度 シグネチャ名 送信元件数 攻撃件数
High MSRPC_MSDTC_Message_BO 25 111


----------------------------
■PHPおよびAwstasts脆弱性に対する攻撃
----------------------------
PHPで利用される XML_RPCの脆弱性を利用した攻撃および、Awstasts(Webインターフェースを持つフリーのログ解析ツール)
に対する攻撃です。攻撃の内容を分析すると、Linux上で稼動しているApache PHPの組み合わせをターゲットにしたもので、
UNIX系のシステムをターゲットとした、ワームまたはボットによる攻撃で、感染が広がっている状況にあると考えられます。

■攻撃の詳細

http://ameblo.jp/amaterasu/entry-10006960722.html


■感染ホスト

優先度 シグネチャ名 感染件数 攻撃件数
High HTTP_AWStats_ConfigDir_Exec 7 18
High XML_RPC_PHP_CmdExec 7 58 7 58


----------------------------
■MS05-039脆弱性に対する攻撃
----------------------------
プラグ アンド プレイ サービスは、デバイスのインストール、設定、および新規デバイスの通知を担当する
Windows DCE-RPC サービスです。最近のバージョンの Windowsオペレーティング システムでは、このサービス
が自動的に起動し、デフォルト設定で動作します。この脆弱性を利用したbotワームも確認されております。

■攻撃の詳細

http://ameblo.jp/amaterasu/entry-10007130733.html


■感染ホスト

優先度 シグネチャ名 感染件数 攻撃件数
High PlugAndPlay_BO 59 72


----------------------------
■botワームの検知状況
----------------------------
■検知内容
このワームは、アクセス可能なネットワーク共有、またはセキュリティが不十分なネットワーク共有で繁殖します。MS04-007の弱性を悪用します。
亜種のいくつかは、リモートのIRCサーバに接続して、特定のIRCチャネルに参加しようとします。接続すると、ボットとして機能し、ハッカーからのリモートコマンドを待ちます。亜種によって機能はさまざまですが、
一般的には、他のリモートファイルをダウンロードして実行しようとします。


■攻撃の詳細

N/A


■感染ホスト

優先度 シグネチャ名 感染件数 攻撃件数
High ASN1_Constr_BitStr_Heap_Corruption 99 141


-------------------------------------
■Blaster(bot)ワームの検知状況
-------------------------------------
■検知内容
自宅ハニーポッドサーバに対して、Microsoft RPC サービスの脆弱点MS03-039に対する攻撃を検知しました。
送信元IPアドレスは、恐らくこの脆弱性を利用して拡散するBlaster(bot)ワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。


■攻撃の詳細

N/A


■感染ホスト 

優先度 シグネチャ名 感染件数 攻撃件数
High MSRPC_RemoteActivate_Bo 293 952


----------------------------
■Sasserワームの検知状況
----------------------------
■検知内容
自宅ハニーポッドサーバに対する。Sasserワームによる攻撃の検知状況についてお知らせします。Sasser.Worm は、マイクロソフト セキュリティ情報 MS04-011 で解説されている脆弱性の悪用を試みるワームです。このワームは、ランダムに選択された IP アドレスを持つコンピュータをスキャンすることによって、上述の脆弱性に未対応のシステムを探し出して拡散します。
送信元IPアドレスは、恐らくSasserワームに感染していると思われます。
自分の管理するグローバルIPアドレスが含まれている場合は、至急ウィルススキャンを実行して下さい。


■攻撃の詳細

N/A


■感染ホスト

優先度 シグネチャ名 感染件数 攻撃件数
High MSRPC_LSASS_Bo 8 19


-------------------------------------
■Slammerワームの検知状況
-------------------------------------
■検知内容
自宅のハニーポッドサーバに対して、SQL Server2000のMS02-039脆弱性を利用した、攻撃を検知しました。送信元IPアドレスは、この脆弱性を利用して拡散を行う、Slammerワームに感染していると思われます。
読者の皆様は、以下のホスト一覧に、管理されているグローバルIPアドレスが含まれていないか確認をお願いいたします。含まれている場合は、至急ウィルススキャンなどを実施される事をお勧めいたします。


■脆弱性の詳細情報
http://www.microsoft.com/japan/technet/security/bulletin/MS02-039.mspx


■感染ホスト一覧

優先度 シグネチャ名 感染件数 攻撃件数
High SQL_SSRP_Slammer_Worm 51 86


----------------------------
■SMBへのパスワードクラッキングの検知状況
----------------------------
■検知内容
アカウントとしては、administratorおよびgestアカウントなどに対して、ランダムなIPアドレスからSMBのサービスが起動しているサーバを探し出し、パスワードクラッキングしてログインしようとする試みになります。一般的にユーザがよく使われるパスワードのリストを持っていて、そのパスワードで次々にログインを試みる。推測されやすいパスワードを設定している場合は、侵入を許してしまうことになる。
読者の皆様は、以下のホスト一覧に、管理されているグローバルIPアドレスが含まれていないか確認をお願いいたします。含まれている場合は、至急ウィルススキャンなどを実施される事をお勧めいたします。


■攻撃の詳細

N/A


■感染ホスト

優先度 シグネチャ名 送信元件数 攻撃件数 コメント
High SMB_Empty_Password_Failed 45 5107 ブランクパスワードによるアクセス
High SMB_Guessable_Password 1 35 同一のパスワードとアカウントによるアクセス


----------------------------
■MessengerServiceを利用したスパムの検知状況
----------------------------
■検知内容
自宅のハニーポッドサーバに対して、マイクロソフトのMessenger Serviceを利用した、スパムメッセージを検知しました。


■攻撃の詳細

N/A


■送信元IPアドレス

優先度 シグネチャ名 送信元件数 検知件数
Low MSRPC_Popup_Message 60 632


----------------------------
■情報
----------------------------

support@microsoft.com からフィッシングメールについて
http://ameblo.jp/amaterasu/entry-10007174537.html


----------------------------
■Proventia
----------------------------

WINS_PointerHijack
http://ameblo.jp/amaterasu/entry-10007159193.html

HTTP_Spyki_PhpInclude_Worm

http://ameblo.jp/amaterasu/entry-10007098582.html

HTTP_Netscape_Method_Overflow

http://ameblo.jp/amaterasu/entry-10006974213.html


■コメント

過去数カ月、明らかに偽の「support@microsoft.com 」からメッセージをリレーする試みを受けている。
この活動は去年の10月に最初に、検出されました。
試みは 深川、広東(中国)のCHINANET広東州ネットワークから来るように見えます。
フィッシングメールの種類であるかもしれません。
別の可能性は、繁殖するように同じアドレスからくる場合、 W32.Sobig.Bウィルスの送信を検出しているということです。
しかし、実際のメッセージがないので、本当にこの「攻撃」の本質はわかりません。


■IDSログ

2005-12-12 07:04:12 JST TCP_Probe_Proxy 1935 8000
2005-12-12 07:03:52 JST TCP_Probe_Other 1461 6588
2005-12-12 07:03:52 JST TCP_Probe_Socks 2848 1080 socks
2005-12-12 07:03:28 JST Email_To 4800 25 support@microsoft.com
2005-12-12 07:03:27 JST Email_From 4800 25 support@microsoft.com
2005-12-12 07:03:11 JST TCP_Probe_Proxy 1935 8000
2005-12-12 07:02:57 JST TCP_Probe_Proxy 1923 3128
2005-12-12 07:02:42 JST TCP_Probe_Other 1461 6588
2005-12-12 07:02:28 JST TCP_Probe_Socks 2848 1080 socks
2005-12-12 07:01:56 JST TCP_Probe_Proxy 1923 3128
2005-12-12 07:01:56 JST HTTP_Connect 1849 80 smtp.rol.ru
2005-12-12 07:01:56 JST HTTP_Connect_Proxy_Bypass_SMTP 1849 80 Microsoft-IIS/5.0 smtp.rol.ru 501
2005-12-12 07:01:56 JST HTTP_Server_ID 1849 80 Microsoft-IIS/5.0 Microsoft-IIS/5.0


■パケット

No. Time Source Destination Protocol Info
7853 2005-12-12 16:01:19.449820 ***.***.7.140 192.168.37.180 TCP 1849 > http [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7853 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1849 (1849), Dst Port: http (80), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7854 2005-12-12 16:01:19.450484 192.168.37.180 ***.***.7.140 TCP http > 1849 [SYN, ACK] Seq=0 Ack=1 Win=64240 Len=0 MSS=1460 WS=0

Frame 7854 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: http (80), Dst Port: 1849 (1849), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7855 2005-12-12 16:01:19.647854 ***.***.7.140 192.168.37.180 TCP 1849 > http [ACK] Seq=1 Ack=1 Win=32767 Len=0

Frame 7855 (54 bytes on wire, 54 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1849 (1849), Dst Port: http (80), Seq: 1, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7856 2005-12-12 16:01:19.659593 ***.***.7.140 192.168.37.180 HTTP CONNECT smtp.rol.ru:25 HTTP/1.0

Frame 7856 (89 bytes on wire, 89 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1849 (1849), Dst Port: http (80), Seq: 1, Ack: 1, Len: 35
Hypertext Transfer Protocol

No. Time Source Destination Protocol Info
7857 2005-12-12 16:01:19.662901 192.168.37.180 ***.***.7.140 HTTP HTTP/1.1 501 Not Supported (text/html)

Frame 7857 (290 bytes on wire, 290 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: http (80), Dst Port: 1849 (1849), Seq: 1, Ack: 36, Len: 236
Hypertext Transfer Protocol
Line-based text data: text/html

No. Time Source Destination Protocol Info
7858 2005-12-12 16:01:19.663528 192.168.37.180 ***.***.7.140 TCP http > 1849 [FIN, ACK] Seq=237 Ack=36 Win=64205 Len=0

Frame 7858 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: http (80), Dst Port: 1849 (1849), Seq: 237, Ack: 36, Len: 0

No. Time Source Destination Protocol Info
7859 2005-12-12 16:01:19.864604 ***.***.7.140 192.168.37.180 TCP 1849 > http [ACK] Seq=36 Ack=238 Win=32531 Len=0

Frame 7859 (54 bytes on wire, 54 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1849 (1849), Dst Port: http (80), Seq: 36, Ack: 238, Len: 0

No. Time Source Destination Protocol Info
7860 2005-12-12 16:01:19.866749 ***.***.7.140 192.168.37.180 TCP 1849 > http [FIN, ACK] Seq=36 Ack=238 Win=32531 Len=0

Frame 7860 (54 bytes on wire, 54 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1849 (1849), Dst Port: http (80), Seq: 36, Ack: 238, Len: 0

No. Time Source Destination Protocol Info
7861 2005-12-12 16:01:19.867318 192.168.37.180 ***.***.7.140 TCP http > 1849 [ACK] Seq=238 Ack=37 Win=64205 Len=0

Frame 7861 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: http (80), Dst Port: 1849 (1849), Seq: 238, Ack: 37, Len: 0

No. Time Source Destination Protocol Info
7862 2005-12-12 16:01:19.867644 ***.***.7.140 192.168.37.180 TCP 1923 > 3128 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7862 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1923 (1923), Dst Port: 3128 (3128), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7863 2005-12-12 16:01:19.868096 192.168.37.180 ***.***.7.140 TCP 3128 > 1923 [RST, ACK] Seq=0 Ack=0 Win=0 Len=0

Frame 7863 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 3128 (3128), Dst Port: 1923 (1923), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7864 2005-12-12 16:01:20.501285 ***.***.7.140 192.168.37.180 TCP 1923 > 3128 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7864 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1923 (1923), Dst Port: 3128 (3128), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7865 2005-12-12 16:01:20.501832 192.168.37.180 ***.***.7.140 TCP 3128 > 1923 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7865 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 3128 (3128), Dst Port: 1923 (1923), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7866 2005-12-12 16:01:21.202372 ***.***.7.140 192.168.37.180 TCP 1923 > 3128 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7866 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1923 (1923), Dst Port: 3128 (3128), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7867 2005-12-12 16:01:21.203047 192.168.37.180 ***.***.7.140 TCP 3128 > 1923 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7867 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 3128 (3128), Dst Port: 1923 (1923), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7868 2005-12-12 16:01:34.866586 ***.***.7.140 192.168.37.180 TCP 4741 > 8080 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7868 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 4741 (4741), Dst Port: 8080 (8080), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7869 2005-12-12 16:01:34.867254 192.168.37.180 ***.***.7.140 TCP 8080 > 4741 [RST, ACK] Seq=0 Ack=0 Win=0 Len=0

Frame 7869 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 8080 (8080), Dst Port: 4741 (4741), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7870 2005-12-12 16:01:35.520784 ***.***.7.140 192.168.37.180 TCP 4741 > 8080 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7870 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 4741 (4741), Dst Port: 8080 (8080), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7871 2005-12-12 16:01:35.521435 192.168.37.180 ***.***.7.140 TCP 8080 > 4741 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7871 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 8080 (8080), Dst Port: 4741 (4741), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7872 2005-12-12 16:01:36.225770 ***.***.7.140 192.168.37.180 TCP 4741 > 8080 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7872 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 4741 (4741), Dst Port: 8080 (8080), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7873 2005-12-12 16:01:36.226383 192.168.37.180 ***.***.7.140 TCP 8080 > 4741 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7873 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 8080 (8080), Dst Port: 4741 (4741), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7874 2005-12-12 16:01:49.866575 ***.***.7.140 192.168.37.180 TCP 2848 > 1080 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7874 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 2848 (2848), Dst Port: 1080 (1080), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7875 2005-12-12 16:01:49.867356 192.168.37.180 ***.***.7.140 TCP 1080 > 2848 [RST, ACK] Seq=0 Ack=0 Win=0 Len=0

Frame 7875 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 1080 (1080), Dst Port: 2848 (2848), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7876 2005-12-12 16:01:50.538359 ***.***.7.140 192.168.37.180 TCP 2848 > 1080 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7876 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 2848 (2848), Dst Port: 1080 (1080), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7877 2005-12-12 16:01:50.538932 192.168.37.180 ***.***.7.140 TCP 1080 > 2848 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7877 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 1080 (1080), Dst Port: 2848 (2848), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7878 2005-12-12 16:01:51.260878 ***.***.7.140 192.168.37.180 TCP 2848 > 1080 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7878 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 2848 (2848), Dst Port: 1080 (1080), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7879 2005-12-12 16:01:51.261483 192.168.37.180 ***.***.7.140 TCP 1080 > 2848 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7879 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 1080 (1080), Dst Port: 2848 (2848), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7880 2005-12-12 16:02:04.866530 ***.***.7.140 192.168.37.180 TCP 1461 > 6588 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7880 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1461 (1461), Dst Port: 6588 (6588), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7881 2005-12-12 16:02:04.867192 192.168.37.180 ***.***.7.140 TCP 6588 > 1461 [RST, ACK] Seq=0 Ack=0 Win=0 Len=0

Frame 7881 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 6588 (6588), Dst Port: 1461 (1461), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7882 2005-12-12 16:02:05.559770 ***.***.7.140 192.168.37.180 TCP 1461 > 6588 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7882 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1461 (1461), Dst Port: 6588 (6588), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7883 2005-12-12 16:02:05.560379 192.168.37.180 ***.***.7.140 TCP 6588 > 1461 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7883 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 6588 (6588), Dst Port: 1461 (1461), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7884 2005-12-12 16:02:06.280382 ***.***.7.140 192.168.37.180 TCP 1461 > 6588 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7884 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1461 (1461), Dst Port: 6588 (6588), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7885 2005-12-12 16:02:06.281132 192.168.37.180 ***.***.7.140 TCP 6588 > 1461 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7885 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 6588 (6588), Dst Port: 1461 (1461), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7886 2005-12-12 16:02:19.868460 ***.***.7.140 192.168.37.180 TCP 3823 > 7212 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7886 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 3823 (3823), Dst Port: 7212 (7212), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7887 2005-12-12 16:02:19.869086 192.168.37.180 ***.***.7.140 TCP 7212 > 3823 [RST, ACK] Seq=0 Ack=0 Win=0 Len=0

Frame 7887 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 7212 (7212), Dst Port: 3823 (3823), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7888 2005-12-12 16:02:20.510932 ***.***.7.140 192.168.37.180 TCP 3823 > 7212 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7888 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 3823 (3823), Dst Port: 7212 (7212), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7889 2005-12-12 16:02:20.511555 192.168.37.180 ***.***.7.140 TCP 7212 > 3823 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7889 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 7212 (7212), Dst Port: 3823 (3823), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7890 2005-12-12 16:02:21.202230 ***.***.7.140 192.168.37.180 TCP 3823 > 7212 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7890 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 3823 (3823), Dst Port: 7212 (7212), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7891 2005-12-12 16:02:21.202841 192.168.37.180 ***.***.7.140 TCP 7212 > 3823 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7891 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 7212 (7212), Dst Port: 3823 (3823), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7894 2005-12-12 16:02:34.870365 ***.***.7.140 192.168.37.180 TCP 1935 > 8000 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7894 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1935 (1935), Dst Port: 8000 (8000), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7895 2005-12-12 16:02:34.871029 192.168.37.180 ***.***.7.140 TCP 8000 > 1935 [RST, ACK] Seq=0 Ack=0 Win=0 Len=0

Frame 7895 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 8000 (8000), Dst Port: 1935 (1935), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7896 2005-12-12 16:02:35.518668 ***.***.7.140 192.168.37.180 TCP 1935 > 8000 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7896 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1935 (1935), Dst Port: 8000 (8000), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7897 2005-12-12 16:02:35.519277 192.168.37.180 ***.***.7.140 TCP 8000 > 1935 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7897 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 8000 (8000), Dst Port: 1935 (1935), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7898 2005-12-12 16:02:36.211956 ***.***.7.140 192.168.37.180 TCP 1935 > 8000 [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7898 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 1935 (1935), Dst Port: 8000 (8000), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7899 2005-12-12 16:02:36.212581 192.168.37.180 ***.***.7.140 TCP 8000 > 1935 [RST, ACK] Seq=0 Ack=1 Win=0 Len=0

Frame 7899 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: 8000 (8000), Dst Port: 1935 (1935), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7902 2005-12-12 16:02:49.875635 ***.***.7.140 192.168.37.180 TCP 4800 > smtp [SYN] Seq=0 Ack=0 Win=32767 Len=0 MSS=1414 WS=0

Frame 7902 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 4800 (4800), Dst Port: smtp (25), Seq: 0, Ack: 0, Len: 0

No. Time Source Destination Protocol Info
7903 2005-12-12 16:02:49.876487 192.168.37.180 ***.***.7.140 TCP smtp > 4800 [SYN, ACK] Seq=0 Ack=1 Win=64240 Len=0 MSS=1460 WS=0

Frame 7903 (66 bytes on wire, 66 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: smtp (25), Dst Port: 4800 (4800), Seq: 0, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7904 2005-12-12 16:02:50.090955 ***.***.7.140 192.168.37.180 TCP 4800 > smtp [ACK] Seq=1 Ack=1 Win=32767 Len=0

Frame 7904 (54 bytes on wire, 54 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 4800 (4800), Dst Port: smtp (25), Seq: 1, Ack: 1, Len: 0

No. Time Source Destination Protocol Info
7905 2005-12-12 16:02:50.219457 192.168.37.180 ***.***.7.140 SMTP Response: 220 TEST-LR0IS30UAX Microsoft ESMTP MAIL Service, Version: 5.0.2172.1 ready at Mon, 12 Dec 2005 07:02:32 +0900

Frame 7905 (168 bytes on wire, 168 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: smtp (25), Dst Port: 4800 (4800), Seq: 1, Ack: 1, Len: 114
Simple Mail Transfer Protocol
Response: 220 TEST-LR0IS30UAX Microsoft ESMTP MAIL Service, Version: 5.0.2172.1 ready at Mon, 12 Dec 2005 07:02:32 +0900 \r\n
Response code: 220
Response parameter: TEST-LR0IS30UAX Microsoft ESMTP MAIL Service, Version: 5.0.2172.1 ready at Mon, 12 Dec 2005 07:02:32 +0900

No. Time Source Destination Protocol Info
7906 2005-12-12 16:02:50.469784 ***.***.7.140 192.168.37.180 SMTP Command: HELO 218.45.174.173

Frame 7906 (75 bytes on wire, 75 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 4800 (4800), Dst Port: smtp (25), Seq: 1, Ack: 115, Len: 21
Simple Mail Transfer Protocol
Command: HELO 218.45.174.173\r\n
Command: HELO
Request parameter: 218.45.174.173

No. Time Source Destination Protocol Info
7907 2005-12-12 16:02:50.554878 192.168.37.180 ***.***.7.140 SMTP Response: 250 TEST-LR0IS30UAX Hello [***.***.7.140]

Frame 7907 (96 bytes on wire, 96 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: smtp (25), Dst Port: 4800 (4800), Seq: 115, Ack: 22, Len: 42
Simple Mail Transfer Protocol
Response: 250 TEST-LR0IS30UAX Hello [***.***.7.140]\r\n
Response code: 250
Response parameter: TEST-LR0IS30UAX Hello [***.***.7.140]

No. Time Source Destination Protocol Info
7908 2005-12-12 16:02:50.786178 ***.***.7.140 192.168.37.180 SMTP Command: MAIL FROM: <support@microsoft.com >

Frame 7908 (90 bytes on wire, 90 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 4800 (4800), Dst Port: smtp (25), Seq: 22, Ack: 157, Len: 36
Simple Mail Transfer Protocol
Command: MAIL FROM: <support@microsoft.com>\r\n
Command: MAIL
Request parameter: FROM: <support@microsoft.com >

No. Time Source Destination Protocol Info
7909 2005-12-12 16:02:50.851908 192.168.37.180 ***.***.7.140 SMTP Response: 250 2.1.0 support@microsoft.com....Sender OK

Frame 7909 (100 bytes on wire, 100 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: smtp (25), Dst Port: 4800 (4800), Seq: 157, Ack: 58, Len: 46
Simple Mail Transfer Protocol
Response: 250 2.1.0 support@microsoft.com....Sender OK\r\n
Response code: 250
Response parameter: 2.1.0 support@microsoft.com....Sender OK

No. Time Source Destination Protocol Info
7910 2005-12-12 16:02:51.061505 ***.***.7.140 192.168.37.180 SMTP Command: RCPT TO: <support@microsoft.com >

Frame 7910 (88 bytes on wire, 88 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 4800 (4800), Dst Port: smtp (25), Seq: 58, Ack: 203, Len: 34
Simple Mail Transfer Protocol
Command: RCPT TO: <support@microsoft.com>\r\n
Command: RCPT
Request parameter: TO: <support@microsoft.com >

No. Time Source Destination Protocol Info
7911 2005-12-12 16:02:51.093340 192.168.37.180 ***.***.7.140 SMTP Response: 550 5.7.1 Unable to relay for support@microsoft.com

Frame 7911 (107 bytes on wire, 107 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: smtp (25), Dst Port: 4800 (4800), Seq: 203, Ack: 92, Len: 53
Simple Mail Transfer Protocol
Response: 550 5.7.1 Unable to relay for support@microsoft.com\r\n
Response code: 550
Response parameter: 5.7.1 Unable to relay for support@microsoft.com

No. Time Source Destination Protocol Info
7912 2005-12-12 16:02:51.305616 ***.***.7.140 192.168.37.180 TCP 4800 > smtp [FIN, ACK] Seq=92 Ack=256 Win=32512 Len=0

Frame 7912 (54 bytes on wire, 54 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 4800 (4800), Dst Port: smtp (25), Seq: 92, Ack: 256, Len: 0

No. Time Source Destination Protocol Info
7913 2005-12-12 16:02:51.306232 192.168.37.180 ***.***.7.140 TCP smtp > 4800 [ACK] Seq=256 Ack=93 Win=64149 Len=0

Frame 7913 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: smtp (25), Dst Port: 4800 (4800), Seq: 256, Ack: 93, Len: 0

No. Time Source Destination Protocol Info
7914 2005-12-12 16:02:51.306810 192.168.37.180 ***.***.7.140 TCP smtp > 4800 [FIN, ACK] Seq=256 Ack=93 Win=64149 Len=0

Frame 7914 (60 bytes on wire, 60 bytes captured)
Ethernet II, Src: 00:0c:29:5f:e0:5b, Dst: 00:d0:c9:96:61:5d
Internet Protocol, Src Addr: 192.168.37.180 (192.168.37.180), Dst Addr: ***.***.7.140 (***.***.7.140)
Transmission Control Protocol, Src Port: smtp (25), Dst Port: 4800 (4800), Seq: 256, Ack: 93, Len: 0

No. Time Source Destination Protocol Info
7915 2005-12-12 16:02:51.504795 ***.***.7.140 192.168.37.180 TCP 4800 > smtp [ACK] Seq=93 Ack=257 Win=32512 Len=0

Frame 7915 (54 bytes on wire, 54 bytes captured)
Ethernet II, Src: 00:d0:c9:96:61:5d, Dst: 00:0c:29:5f:e0:5b
Internet Protocol, Src Addr: ***.***.7.140 (***.***.7.140), Dst Addr: 192.168.37.180 (192.168.37.180)
Transmission Control Protocol, Src Port: 4800 (4800), Dst Port: smtp (25), Seq: 93, Ack: 257, Len: 0