
■セキュリティチェックツールです。
ポートスキャン、脆弱性チェック、DoSチェックなどが含まれています。
くれぐれも管理外のサイトへは、実施しないで下さい。
Shadow Security Scanner 7.58 Build 129.rar
http://www.xfocus.net/tools/200510/Shadow%20Security%20Scanner%207.58%20Build%20129.rar

■セキュリティチェックツールです。
ポートスキャン、脆弱性チェック、DoSチェックなどが含まれています。
くれぐれも管理外のサイトへは、実施しないで下さい。
Shadow Security Scanner 7.58 Build 129.rar
http://www.xfocus.net/tools/200510/Shadow%20Security%20Scanner%207.58%20Build%20129.rar
----------------------------
■不正なアクセス(日本を送信元とした攻撃)
----------------------------
2006年1月7日 http://ameblo.jp/amaterasu/entry-10007804939.html
2006年1月8日 http://ameblo.jp/amaterasu/entry-10007836287.html
2006年1月10日 http://ameblo.jp/amaterasu/entry-10007898909.html
2006年1月11日 http://ameblo.jp/amaterasu/entry-10007931738.html
2006年1月12日 http://ameblo.jp/amaterasu/entry-10007964165.html
2006年1月13日 http://ameblo.jp/amaterasu/entry-10008027381.html
2006年1月14日 http://ameblo.jp/amaterasu/entry-10008027485.html
----------------------------
■PHPの脆弱性を利用したボットワームの検知状況
----------------------------
・検知内容
PHPの脆弱性を利用した攻撃です。UNIX系のシステムをターゲットとした、ワームまたはボットによる攻撃と考えられます。
・攻撃の詳細
http://ameblo.jp/amaterasu/entry-10007098582.html
・検知件数
| 優先度 | シグネチャ名 | 感染件数 | 攻撃件数 |
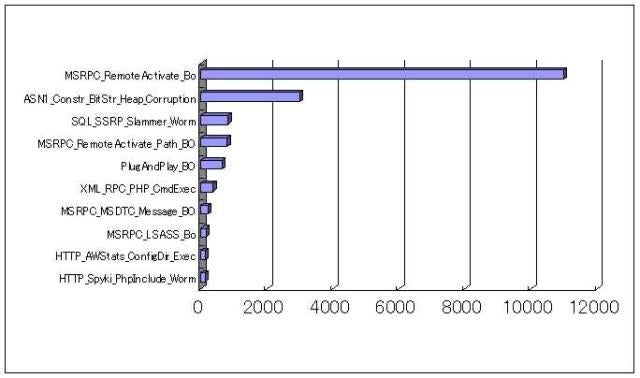
| High | HTTP_Spyki_PhpInclude_Worm | 1 | 6 |
----------------------------
■PHPおよびAwstasts脆弱性に対する攻撃
----------------------------
PHPで利用される XML_RPCの脆弱性を利用した攻撃および、Awstasts(Webインターフェースを持つフリーのログ解析ツール)
に対する攻撃です。攻撃の内容を分析すると、Linux上で稼動しているApache PHPの組み合わせをターゲットにしたもので、
UNIX系のシステムをターゲットとした、ワームまたはボットによる攻撃で、感染が広がっている状況にあると考えられます。
・攻撃の詳細
http://ameblo.jp/amaterasu/entry-10006960722.html
・検知件数
| 優先度 | シグネチャ名 | 感染件数 | 攻撃件数 |
| High | HTTP_AWStats_ConfigDir_Exec | 2 | 6 |
| High | XML_RPC_PHP_CmdExec 7 58 | 2 | 20 |
----------------------------
■MS05-039脆弱性に対する攻撃
----------------------------
プラグ アンド プレイ サービスは、デバイスのインストール、設定、および新規デバイスの通知を担当する
Windows DCE-RPC サービスです。最近のバージョンの Windowsオペレーティング システムでは、このサービス
が自動的に起動し、デフォルト設定で動作します。この脆弱性を利用したbotワームも確認されております。
・攻撃の詳細
http://ameblo.jp/amaterasu/entry-10007130733.html
・検知件数
| 優先度 | シグネチャ名 | 感染件数 | 攻撃件数 |
| High | PlugAndPlay_BO | 52 | 70 |
----------------------------
■botワームの検知状況
----------------------------
・検知内容
このワームは、アクセス可能なネットワーク共有、またはセキュリティが不十分なネットワーク共有で繁殖します。MS04-007の弱性を悪用します。
亜種のいくつかは、リモートのIRCサーバに接続して、特定のIRCチャネルに参加しようとします。接続すると、ボットとして機能し、ハッカーからのリモートコマンドを待ちます。亜種によって機能はさまざまですが、
一般的には、他のリモートファイルをダウンロードして実行しようとします。
・攻撃の詳細
N/A
・検知件数
| 優先度 | シグネチャ名 | 感染件数 | 攻撃件数 |
| High | ASN1_Constr_BitStr_Heap_Corruption | 164 | 398 |
-------------------------------------
■Blaster(bot)ワームの検知状況
-------------------------------------
・検知内容
Microsoft RPC サービスの脆弱点MS03-039に対する攻撃を検知しました。送信元IPアドレスは、恐らくこの脆弱性を利用して拡散するBlaster(bot)ワームに感染していると思
われます。
・攻撃の詳細
N/A
・検知件数
| 優先度 | シグネチャ名 | 感染件数 | 攻撃件数 |
| High | MSRPC_RemoteActivate_Bo | 343 | 1044 |
----------------------------
■Sasserワームの検知状況
----------------------------
・検知内容
Sasserワームによる攻撃の検知状況についてお知らせします。Sasser.Worm は、マイクロソフト セキュリティ情報 MS04-011 で解説されている脆弱性の悪用を試みるワームです。このワームは、ランダムに選択された IP アドレスを持つコンピュータをスキャンすることによって、上述の脆弱性に未対応のシステムを探し出して拡散します。
・攻撃の詳細
N/A
・検知件数
| 優先度 | シグネチャ名 | 感染件数 | 攻撃件数 |
| High | MSRPC_LSASS_Bo | 30 | 82 |
-------------------------------------
■Slammerワームの検知状況
-------------------------------------
・検知内容
自宅のハニーポッドサーバに対して、SQL Server2000のMS02-039脆弱性を利用した、攻撃を検知しました。送信元IPアドレスは、この脆弱性を利用して拡散を行う、Slammerワームに感染していると思われます。
・脆弱性の詳細情報
http://www.microsoft.com/japan/technet/security/bulletin/MS02-039.mspx
・検知件数
| 優先度 | シグネチャ名 | 感染件数 | 攻撃件数 |
| High | SQL_SSRP_Slammer_Worm | 47 | 78 |
----------------------------
■SQLサーバへの不正侵入の検知状況
----------------------------
・検知内容
SQLサーバの脆弱点MS02-056に対する攻撃を検知しました。この脆弱性を利用してSQLサーバへの不正侵入の試みを検知しています。
・攻撃の詳細
http://ameblo.jp/amaterasu/entry-10007276553.html
・検知件数
| 優先度 | シグネチャ名 | 感染件数 | 攻撃件数 |
| High | SQL_PreAuth_Overflow | 11 | 19 |
----------------------------
■SMBへのパスワードクラッキングの検知状況
----------------------------
・検知内容
アカウントとしては、administratorおよびgestアカウントなどに対して、ランダムなIPアドレスからSMBのサービスが起動しているサーバを探し出し、パスワードクラッキングしてログインしようとする試みになります。一般的にユーザがよく使われるパスワードのリストを持っていて、そのパスワードで次々にログインを試みる。推測されやすいパスワードを設定している場合は、侵入を許してしまうことになる。
・攻撃の詳細
N/A
・検知件数
| 優先度 | シグネチャ名 | 送信元件数 | 攻撃件数 | コメント |
| High | SMB_Empty_Password_Failed | 55 | 22130 | ブランクパスワードによるアクセス |
| High | SMB_Guessable_Password | 1 | 9 | 同一のパスワードとアカウントによるアクセス |
----------------------------
■SQLサーバへの不正アクセスの検知状況
----------------------------
・検知内容
アカウントとしては、saなどに対して、ランダムなIPアドレスからSQLサービスが起動しているサーバを探し出し、ログインしようとする試みになります。推測されやすいパスワードを設定している場合は、侵入を許してしまうことになる。
・攻撃の詳細
http://ameblo.jp/amaterasu/entry-10007276390.html
・検知件数
| 優先度 | シグネチャ名 | 送信元件数 | 攻撃件数 |
| Medium | SQL_Auth_Failed | 4 | 5341 |
| High | SQL_Empty_Password | 29 | 47 |
| Low | SQL_Empty_Password_Failed | 0 | 0 |
| Low | SQL_Login | 29 | 47 |
----------------------------
■MessengerServiceを利用したスパムの検知状況
----------------------------
・検知内容
マイクロソフトのMessenger Serviceを利用した、スパムメッセージを検知しました。
・攻撃の詳細
N/A
・検知件数
| 優先度 | シグネチャ名 | 送信元件数 | 検知件数 |
| Low | MSRPC_Popup_Message | 95 | 1882 |
----------------------------
■あまてらす
----------------------------
今日は天気も良いので奥様と映画見て、お食事して、デートしましょう。
自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。
| 219.121.203.182 | adsl-west-6482.enjoy.ne.jp |
| 219.121.204.231 | adsl-west-6831.enjoy.ne.jp |
| 219.121.232.142 | isd232142.flets.incl.ne.jp |
| 219.121.233.22 | isd233022.flets.incl.ne.jp |
| 219.121.233.254 | isd233254.flets.incl.ne.jp |
| 219.121.236.162 | isd236162.flets.incl.ne.jp |
| 219.121.237.33 | isd237033.flets.incl.ne.jp |
| 219.121.238.46 | isd238046.flets.incl.ne.jp |
| 219.122.131.80 | 219-122-131-80.eonet.ne.jp |
| 219.126.71.74 | i1071074.icntv.ne.jp |
| 219.164.84.243 | i219-164-84-243.s02.a027.ap.plala.or.jp |
| 219.165.54.105 | p22105-adsau18honb3-acca.tokyo.ocn.ne.jp |
| 219.167.19.112 | i219-167-19-112.s02.a009.ap.plala.or.jp |
| 219.167.38.113 | i219-167-38-113.s02.a027.ap.plala.or.jp |
| 220.220.246.226 | i220-220-246-226.s02.a010.ap.plala.or.jp |
| 60.36.200.22 | i60-36-200-22.s02.a040.ap.plala.or.jp |
| 61.125.231.198 | i231198.ppp.asahi-net.or.jp |
| 61.213.71.96 | j071096.ppp.asahi-net.or.jp |
| 61.213.71.132 | j071132.ppp.asahi-net.or.jp |
| 125.30.2.63 | 63.2.30.125.dy.iij4u.or.jp |
| 210.132.193.34 | p84c122.hrsmnt01.ap.so-net.ne.jp |
| 210.161.200.5 | |
| 218.41.5.51 | p290533.chibnt01.ap.so-net.ne.jp |
| 218.42.226.35 | 218-42-226-35.eonet.ne.jp |
| 218.42.239.154 | 218-42-239-154.eonet.ne.jp |
| 218.43.46.154 | p4154-ipbf411marunouchi.tokyo.ocn.ne.jp |
| 218.43.135.187 | p5187-ipad12sasajima.aichi.ocn.ne.jp |
| 218.43.152.102 | p3102-ipad01kagawa.kagawa.ocn.ne.jp |
| 218.44.31.197 | i218-44-31-197.s04.a013.ap.plala.or.jp |
| 218.44.100.101 | i218-44-100-101.s02.a038.ap.plala.or.jp |
| 218.44.118.21 | i218-44-118-21.s01.a006.ap.plala.or.jp |
| 218.45.56.62 | ptak62.wind.ne.jp |
| 218.45.92.30 | 218.45.92.30.eo.eaccess.ne.jp |
| 218.45.105.40 | flets-a-west-10-40.dsn.jp |
| 218.45.106.210 | flets-a-west-11-210.dsn.jp |
| 218.45.108.146 | flets-a-west-13-146.dsn.jp |
| 218.45.109.78 | flets-a-west-14-78.dsn.jp |
| 218.45.110.199 | flets-a-west-15-199.dsn.jp |
| 218.45.138.4 | u21845138004.hctv.ne.jp |
| 218.45.165.28 | k165028.ppp.asahi-net.or.jp |
| 218.45.165.41 | k165041.ppp.asahi-net.or.jp |
| 218.45.169.34 | k169034.ppp.asahi-net.or.jp |
| 218.45.171.102 | k171102.ppp.asahi-net.or.jp |
| 218.45.171.123 | k171123.ppp.asahi-net.or.jp |
| 218.45.173.115 | k173115.ppp.asahi-net.or.jp |
| 218.45.178.43 | k178043.ppp.asahi-net.or.jp |
| 218.223.114.207 | adsl-west-2907.enjoy.ne.jp |
----------------------------
■あまてらす
----------------------------
本日は、友達数名を呼んで、新年会&UNO大会をしました。
皆、雨の中遊びに来てくれてありがとう。楽しかったです。
また近々UNO大会で召集する予定です。
自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。
| 219.56.76.159 | softbank219056076159.bbtec.net |
| 219.66.14.89 | FNAfa-03p5-89.ppp11.odn.ad.jp |
| 219.98.186.116 | p62ba74.kmmtnt01.ap.so-net.ne.jp |
| 219.106.21.94 | ntt8-ppp1364.east.sannet.ne.jp |
| 219.107.223.225 | FLA1Abx225.tky.mesh.ad.jp |
| 219.110.240.217 | h219-110-240-217.catv02.itscom.jp |
| 219.111.172.171 | p6facab.narant01.ap.so-net.ne.jp |
| 219.111.176.142 | p6fb08e.tokynt01.ap.so-net.ne.jp |
| 219.111.216.2 | ONI-219-111-216-2.oninet.ne.jp |
| 219.112.16.27 | 27.16.112.219.ap.yournet.ne.jp |
| 219.114.228.14 | zaqdb72e40e.zaq.ne.jp |
| 219.116.106.32 | ntfksm028032.fksm.nt.adsl.ppp.infoweb.ne.jp |
| 219.117.40.20 | r-219-117-40-20.commufa.jp |
| 219.120.163.172 | 219x120x163x172.ap219.ftth.ucom.ne.jp |
| 219.121.21.143 | m021143.ppp.asahi-net.or.jp |
| 219.121.47.52 | m047052.ppp.asahi-net.or.jp |
| 219.121.47.227 | m047227.ppp.asahi-net.or.jp |
| 219.121.55.236 | m055236.ppp.asahi-net.or.jp |
| 219.121.62.46 | m062046.ppp.asahi-net.or.jp |
| 219.121.66.32 | z32.219-121-66.ppp.wakwak.ne.jp |
| 219.121.67.146 | z146.219-121-67.ppp.wakwak.ne.jp |
| 219.121.67.215 | z215.219-121-67.ppp.wakwak.ne.jp |
| 219.121.68.115 | z115.219-121-68.ppp.wakwak.ne.jp |
| 219.121.69.185 | z185.219-121-69.ppp.wakwak.ne.jp |
| 219.121.71.226 | z226.219-121-71.ppp.wakwak.ne.jp |
| 219.121.72.63 | z63.219-121-72.ppp.wakwak.ne.jp |
| 219.121.77.37 | z37.219-121-77.ppp.wakwak.ne.jp |
| 219.121.78.73 | z73.219-121-78.ppp.wakwak.ne.jp |
| 219.121.79.7 | z7.219-121-79.ppp.wakwak.ne.jp |
| 219.121.82.1 | z1.219-121-82.ppp.wakwak.ne.jp |
| 219.121.82.156 | z156.219-121-82.ppp.wakwak.ne.jp |
| 219.121.83.156 | z156.219-121-83.ppp.wakwak.ne.jp |
| 219.121.99.126 | usr028.bb139-01.udj.im.wakwak.ne.jp |
| 219.121.99.156 | usr024.bb006-01.udc.im.wakwak.ne.jp |
| 219.121.99.228 | usr034.pial024-01.wpb.im.wakwak.ne.jp |
| 219.121.106.81 | usr015.bb049-02.ude.im.wakwak.ne.jp |
| 219.121.106.115 | usr049.bb049-02.ude.im.wakwak.ne.jp |
| 219.121.107.53 | usr019.bb011-04.udc.im.wakwak.ne.jp |
| 219.121.108.141 | usr139.pial059-01.wpd.im.wakwak.ne.jp |
| 219.121.110.235 | usr041.bb020-04.udd.im.wakwak.ne.jp |
| 219.121.113.218 | usr024.bb044-06.udf.im.wakwak.ne.jp |
| 219.121.115.216 | usr022.bb082-01.udg.im.wakwak.ne.jp |
| 219.121.118.174 | usr044.bb054-01.udf.im.wakwak.ne.jp |
| 219.121.120.140 | usr010.bb124-02.udi.im.wakwak.ne.jp |
| 219.121.123.171 | usr041.bb022-01.udd.im.wakwak.ne.jp |
| 219.121.126.29 | usr027.pial057-01.wpd.im.wakwak.ne.jp |
| 219.121.127.222 | usr026.pial015-01.wpb.im.wakwak.ne.jp |
| 219.121.192.107 | ymgc-adsl-1307.enjoy.ne.jp |
| 219.121.198.3 | ymgc-adsl-1503.enjoy.ne.jp |
| 219.121.200.6 | adsl-west-5706.enjoy.ne.jp |
| 219.121.200.203 | adsl-west-5903.enjoy.ne.jp |
| 219.121.201.20 | adsl-west-6020.enjoy.ne.jp |
| 219.121.201.52 | adsl-west-6052.enjoy.ne.jp |
| 219.121.201.209 | adsl-west-6209.enjoy.ne.jp |
| 219.121.202.159 | bf-west-459.enjoy.ne.jp |
■コメント
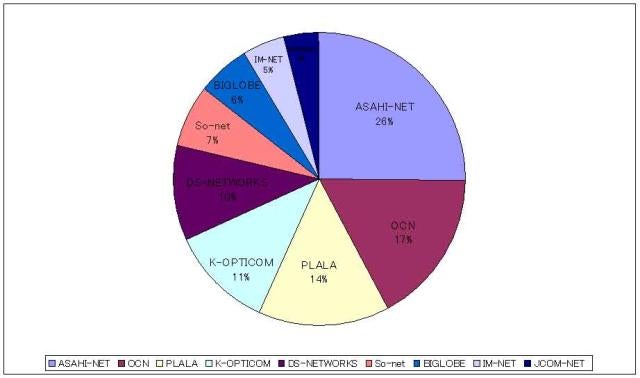
プロバイダー別ウィルス&ワーム感染件数を算出しました。
期間:2005年11月1日~12月31日までになります。
調査手法:ハニーポッドに対するウィルスもしくは、ワームの攻撃元IPアドレスをWhoisより管理プロバイダーを調べ件数を算出しました。
■プロバイダー別感染比率
■攻撃の推移

■攻撃手法TOP10
■プロバイダー別感染件数
| プロバイダー名 | 感染件数 | URL |
| ASAHI-NET | 626 | http://www.asahi-net.or.jp/ |
| OCN | 423 | http://www.ocn.ne.jp/ |
| PLALA | 360 | http://www.plala.or.jp/index.shtml |
| K-OPTICOM | 286 | http://www.k-opti.com/ |
| DS-NETWORKS | 260 | http://www.ds-networks.com/ |
| So-net | 174 | http://www.so-net.ne.jp/ |
| BIGLOBE | 144 | http://www.biglobe.ne.jp/ |
| IM-NET | 119 | http://www.nnc.or.jp |
| JCOM-NET | 97 | http://www.jcom.co.jp/ |
| INFOWEB | 77 | http://menu.infoweb.ne.jp/ |
| EACCESS | 57 | http://www.eaccess.net/ |
| XEPHION | 41 | http://www.xephion.ne.jp/ |
| ODN | 41 | http://www.odn.ne.jp/ |
| DION | 14 | http://www.dion.ne.jp/ |
| INCL | 14 | http://ics.incl.ne.jp/ |
| SOFTBANK | 14 | http://www.softbank.co.jp/ |
| NETFOREST | 12 | http://www.netforest.ad.jp/ |
| NET296 | 8 | http://www.catv296.ne.jp/ |
| IIJNET | 7 | http://www.iij.ad.jp/ |
| その他 | 117 |
■コメント
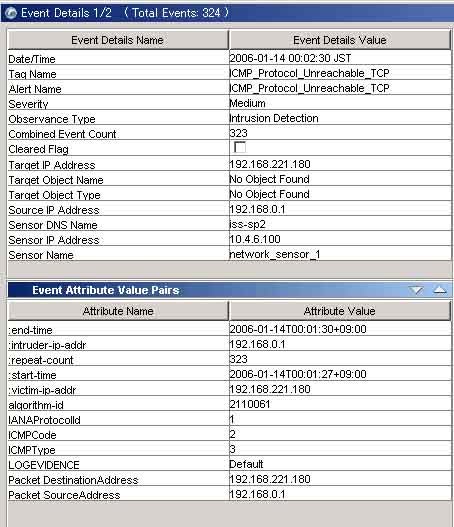
複数のベンダーでTCP/IPに脆弱性があり、サービス不能攻撃を受ける恐れがあります。
この脆弱性を利用した攻撃を検知する為のシグネチャです。
■シグネチャの説明
ICMPタイプ3(目的地手の届かない)コード2(プロトコル手の届かない)を検出します。
http://www.iss.net/security_center/static/17170.php
■実証コード
[root@linux ICMP_Protocol_Unreachable_TCP]# ./HOD-icmp-attacks-poc
(MS05-019) (CISCO:20050412)
ICMP attacks against TCP (Proof-of-Concept)
Copyright (c) 2004-2005 .: houseofdabus :.
Usage:
./HOD-icmp-attacks-poc <-fi:SRC-IP> <-ti:VICTIM-IP> <-fi:SRC-PORT> [-tp:int] [-a:int] [-n:int]
-fi:IP From (sender) IP address
-ti:IP To (target) IP address
-fp:int Target open TCP port number
(for example - 21, 25, 80)
-tp:int Inicial value for bruteforce (sender) TCP port number
(default: 0 = range of ports 0-65535)
-n:int Number of packets
-a:int ICMP attacks:
1 - Blind connection-reset attack
(ICMP protocol unreachable)
2 - Path MTU discovery attack
(slow down the transmission rate)
3 - ICMP Source Quench attack
[root@linux ICMP_Protocol_Unreachable_TCP]# ./HOD-icmp-attacks-poc -ti:192.168.221.180 -tp:80
(MS05-019) (CISCO:20050412)
ICMP attacks against TCP (Proof-of-Concept)
Copyright (c) 2004-2005 .: houseofdabus :.
[*] From IP: <192.168.0.1>, port: 80
[*] To IP: <192.168.221.180>, port: 80
[*] Count: 1
■Proventiaでの検知(IDS)
■参考情報
Internet-Draft of ICMP attacks
ICMP attacks against TCP draft-gont-tcpm-icmp-attacks-00.txt
http://www.ietf.org/internet-drafts/draft-gont-tcpm-icmp-attacks-00.txt
OpenBSD 3.4 errata Web site
027: RELIABILITY FIX: August 25, 2004
http://www.openbsd.org/errata34.html
LWN.net Web site
LWN: 2.6.9-rc3 long-format changelog
http://lwn.net/Articles/104532/
Cisco Web site
Cisco IP Phone 7970G Release Notes for Firmware Release 6.0(1) SR1 for Cisco CallManager Versions 3.3 and 4.0
http://www.cisco.com/univercd/cc/td/doc/product/voice/c_ipphon/english/ipp7970/relnote/797060s1.htm
Gont's Web site
ICMP attacks against TCP
http://www.gont.com.ar/drafts/icmp-attacks-against-tcp.html
NISCC Vulnerability Advisory 532967
Vulnerability Issues in ICMP packets with TCP payloads
http://www.niscc.gov.uk/niscc/docs/re-20050412-00303.pdf?lang=en
Cisco Security Advisory 2005 April 12 1200 UTC (GMT)
Crafted ICMP Messages Can Cause Denial of Service
http://www.cisco.com/warp/public/707/cisco-sa-20050412-icmp.shtml
Microsoft Security Bulletin MS05-019
Vulnerabilities in TCP/IP Could Allow Remote Code Execution and Denial of Service (893066)
http://www.microsoft.com/technet/security/Bulletin/MS05-019.mspx
Secunia Security Advisory: SA14904
Cisco Various Products ICMP Message Handling Denial of Service
http://secunia.com/advisories/14904/
CERT Vulnerability Note VU#222750
Network Appliance Information for VU#222750
http://www.kb.cert.org/vuls/id/JGEI-69DM7V
NetApp Web site
NetApp On the Web
http://now.netapp.com/
Secunia Security Advisory: Sa14950
Juniper Networks JUNOS ICMP Message Handling Denial of Service
http://secunia.com/advisories/14950/
Secunia Security Advisory: SA14937
Network Appliance Data ONTAP ICMP Message Handling Denial of Service
http://secunia.com/advisories/14937/
Internet-Draft of ICMP attacks
ICMP attacks against TCP draft-gont-tcpm-icmp-attacks-03.txt
http://www.ietf.org/internet-drafts/draft-gont-tcpm-icmp-attacks-03.txt
SecurityTracker Alert ID: 1013696
VxWorks ICMP Processing Errors Let Remote Users Deny Service
http://www.securitytracker.com/alerts/2005/Apr/1013696.html
SecurityTracker Alert ID: 1013698
WatchGuard Firebox ICMP Processing Errors Let Remote Users Deny Service
http://www.securitytracker.com/alerts/2005/Apr/1013698.html
CIAC INFORMATION BULLETIN P-177
Vulnerabilities in TCP-IP (893066)
http://www.ciac.org/ciac/bulletins/p-177.shtml
CIAC INFORMATION BULLETIN P-181
Cisco Products Vulnerable to DoS via Crafted ICMP Messages
http://www.ciac.org/ciac/bulletins/p-181.shtml
BugTraq Mailing List, Thu May 26 2005 - 12:08:50 CDT
[security bulletin] SSRT4884 rev.0 - HP-UX TCP/IP Remote Denial of Service (DoS)
http://archives.neohapsis.com/archives/bugtraq/2005-05/0301.html
Hewlett-Packard Company Web site
IT Resource Center - login / register
http://www1.itrc.hp.com/service/cki/secBullArchive.do?admint=-682735245+1116276188578+28353475
SecurityTracker Alert ID: 1014505
HP Tru64 TCP/IP ISN and ICMP Processing Flaws Let Remote Users Deny Service
http://www.securitytracker.com/alerts/2005/Jul/1014505.html
Secunia Security Advisory: SA16126
Blue Coat Products ICMP Message Handling Denial of Service
http://secunia.com/advisories/16126/
Blue Coat Security Advisory July 19, 2005
Security Advisory: ICMP Error Message Vulnerabilities
http://www.bluecoat.com/support/knowledge/advisory_icmp_error_message_vulnerabilities.html
SecurityTracker Alert ID: 1014534
Blue Coat ProxySG Error in Processing TCP Sequence Numbers in ICMP Messages Lets Remote Users Deny Service
http://www.securitytracker.com/alerts/2005/Jul/1014534.html
BlueCoat Download Web page
ProxySG Secure Proxy Appliance
http://download.bluecoat.com/release/SGOS3/index.html
SecurityTracker Alert ID: 1014533
Blue Coat Spyware Interceptor Error in Processing TCP Sequence Numbers in ICMP Messages Lets Remote Users Deny Service
http://www.securitytracker.com/alerts/2005/Jul/1014533.html
SecurityTracker Alert ID: 1014532
Blue Coat Director Error in Processing TCP Sequence Numbers in ICMP Messages Lets Remote Users Deny Service
http://www.securitytracker.com/alerts/2005/Jul/1014532.html
CVE
CVE-2004-0790
http://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2004-0790
----------------------------
■あまてらす
----------------------------
自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。
| 61.125.252.36 | i252036.ppp.asahi-net.or.jp |
| 60.36.115.16 | i60-36-115-16.s02.a013.ap.plala.or.jp |
| 58.0.131.99 | nttkyo313099.tkyo.nt.adsl.ppp.infoweb.ne.jp |
| 219.66.14.89 | FNAfa-03p5-89.ppp11.odn.ad.jp |
| 219.167.38.113 | i219-167-38-113.s02.a027.ap.plala.or.jp |
| 219.164.84.209 | i219-164-84-209.s02.a027.ap.plala.or.jp |
| 219.122.131.80 | 219-122-131-80.eonet.ne.jp |
| 219.121.99.156 | usr024.bb006-01.udc.im.wakwak.ne.jp |
| 219.121.99.126 | usr028.bb139-01.udj.im.wakwak.ne.jp |
| 219.121.99.12 | usr008.bb003-01.udc.im.wakwak.ne.jp |
| 219.121.81.173 | z173.219-121-81.ppp.wakwak.ne.jp |
| 219.121.77.37 | z37.219-121-77.ppp.wakwak.ne.jp |
| 219.121.77.235 | z235.219-121-77.ppp.wakwak.ne.jp |
| 219.121.77.215 | z215.219-121-77.ppp.wakwak.ne.jp |
| 219.121.74.222 | z222.219-121-74.ppp.wakwak.ne.jp |
| 219.121.52.72 | m052072.ppp.asahi-net.or.jp |
| 219.121.47.227 | m047227.ppp.asahi-net.or.jp |
| 219.121.29.253 | m029253.ppp.asahi-net.or.jp |
| 219.121.27.200 | m027200.ppp.asahi-net.or.jp |
| 219.121.237.139 | isd237139.flets.incl.ne.jp |
| 219.121.234.180 | isd234180.flets.incl.ne.jp |
| 219.121.232.142 | isd232142.flets.incl.ne.jp |
| 219.121.22.251 | m022251.ppp.asahi-net.or.jp |
| 219.121.207.119 | adsl-ngsk-119.fk.enjoy.ne.jp |
| 219.121.205.24 | adsl-west-6924.enjoy.ne.jp |
| 219.121.203.71 | adsl-west-6371.enjoy.ne.jp |
| 219.121.203.250 | adsl-west-6550.enjoy.ne.jp |
| 219.121.202.236 | bf-west-536.enjoy.ne.jp |
| 219.121.201.118 | adsl-west-6118.enjoy.ne.jp |
| 219.121.200.203 | adsl-west-5903.enjoy.ne.jp |
| 219.121.198.52 | ymgc-adsl-1552.enjoy.ne.jp |
| 219.121.198.28 | ymgc-adsl-1528.enjoy.ne.jp |
| 219.121.198.195 | ymgc-adsl-1695.enjoy.ne.jp |
| 219.121.195.35 | adsl-west-5135.enjoy.ne.jp |
| 219.121.195.26 | adsl-west-5126.enjoy.ne.jp |
| 219.121.193.229 | AirH-128K-829.enjoy.ne.jp |
| 219.121.192.107 | ymgc-adsl-1307.enjoy.ne.jp |
| 219.121.127.222 | usr026.pial015-01.wpb.im.wakwak.ne.jp |
| 219.121.126.29 | usr027.pial057-01.wpd.im.wakwak.ne.jp |
| 219.121.114.229 | usr035.bb048-01.ude.im.wakwak.ne.jp |
| 219.121.114.114 | usr016.bb045-01.ude.im.wakwak.ne.jp |
| 219.121.113.218 | usr024.bb044-06.udf.im.wakwak.ne.jp |
| 219.121.112.31 | usr027.bb001-01.udb.im.wakwak.ne.jp |
| 219.121.108.141 | usr139.pial059-01.wpd.im.wakwak.ne.jp |
| 219.121.107.53 | usr019.bb011-04.udc.im.wakwak.ne.jp |
| 219.121.106.81 | usr015.bb049-02.ude.im.wakwak.ne.jp |
| 219.121.106.115 | usr049.bb049-02.ude.im.wakwak.ne.jp |
| 219.121.103.171 | usr041.bb012-03.udc.im.wakwak.ne.jp |
| 219.121.101.150 | usr020.pial030-01.wpc.im.wakwak.ne.jp |
| 219.120.163.172 | 219x120x163x172.ap219.ftth.ucom.ne.jp |
| 219.118.132.59 | CATV-219-118-132-059.medias.ne.jp |
| 219.116.18.217 | eaoska169217.adsl.ppp.infoweb.ne.jp |
| 219.111.216.2 | ONI-219-111-216-2.oninet.ne.jp |
| 219.110.240.217 | h219-110-240-217.catv02.itscom.jp |
| 219.104.174.141 | ohta136141.catv.ppp.infoweb.ne.jp |
| 219.102.18.237 | pl749.nas921.o-tokyo.nttpc.ne.jp |
| 219.101.45.82 | ns1.mecore.co.jp |
| 218.45.165.28 | k165028.ppp.asahi-net.or.jp |
| 218.227.210.151 | FLA1Abv151.tky.mesh.ad.jp |
| 211.19.93.213 | z213.211-19-93.ppp.wakwak.ne.jp |
| 210.159.206.188 | PPPf90.hokkaido-ip.dti.ne.jp |
■コメント
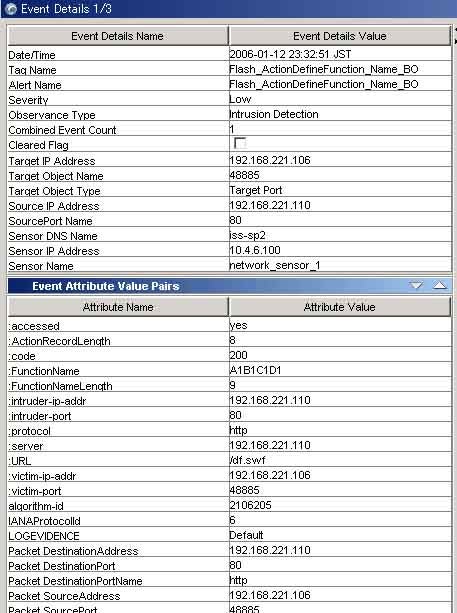
Macromedia Flashバージョン7.0 .19 .0には、脆弱性があり、特殊に作られたDoActionタグを入れてある悪意があるSWFファイルがロードされる事によりサービス妨害を引き起こす恐れがあります。
■シグネチャの説明
http://www.iss.net/security_center/static/23022.php
このシグネチャは、2005年1月11日にXPU24.27がリリースされました。
http://www.isskk.co.jp/support/XPressUpdates/proventiaG/RSNS7X24_27RNj.html
■実証コード
・コード:広く一般に公開されております。
・影響:コードが実行された場合、ieがエラーを吐いて落ちます。
■Proventiaでの検知(IDS)
■参考情報
SEC-CONSULT Security Advisory 20051107-1
Macromedia Flash Player ActionDefineFunction Memory Corruption
http://www.sec-consult.com/226.html
Macromedia Flash Player Download Center Web page
Macromedia Flash Player Download Center Windows
http://www.macromedia.com/shockwave/download/download.cgi?P1_Prod_Version=ShockwaveFlash
Macromedia Security Bulletin MPSB05-07
Flash Player 7 Improper Memory Access Vulnerability
http://www.macromedia.com/devnet/security/security_zone/mpsb05-07.html
CVE
CVE-2005-3591
http://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2005-3591
----------------------------
■あまてらす
----------------------------
自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。
| 219.107.208.99 | FLA1Abf099.kng.mesh.ad.jp |
| 219.115.106.229 | zaqdb736ae5.zaq.ne.jp |
| 219.118.132.44 | CATV-219-118-132-044.medias.ne.jp |
| 219.120.163.172 | 219x120x163x172.ap219.ftth.ucom.ne.jp |
| 219.121.21.167 | m021167.ppp.asahi-net.or.jp |
| 219.121.22.126 | m022126.ppp.asahi-net.or.jp |
| 219.121.46.210 | m046210.ppp.asahi-net.or.jp |
| 219.121.47.220 | m047220.ppp.asahi-net.or.jp |
| 219.121.55.241 | m055241.ppp.asahi-net.or.jp |
| 219.121.61.155 | m061155.ppp.asahi-net.or.jp |
| 219.121.66.143 | z143.219-121-66.ppp.wakwak.ne.jp |
| 219.121.68.140 | z140.219-121-68.ppp.wakwak.ne.jp |
| 219.121.71.69 | z69.219-121-71.ppp.wakwak.ne.jp |
| 219.121.77.230 | z230.219-121-77.ppp.wakwak.ne.jp |
| 219.121.99.156 | usr024.bb006-01.udc.im.wakwak.ne.jp |
| 219.121.101.138 | usr008.pial030-01.wpc.im.wakwak.ne.jp |
| 219.121.102.88 | usr022.bb238-02.udn.im.wakwak.ne.jp |
| 219.121.103.171 | usr041.bb012-03.udc.im.wakwak.ne.jp |
| 219.121.107.53 | usr019.bb011-04.udc.im.wakwak.ne.jp |
| 219.121.108.133 | usr131.pial059-01.wpd.im.wakwak.ne.jp |
| 219.121.108.141 | usr139.pial059-01.wpd.im.wakwak.ne.jp |
| 219.121.113.218 | usr024.bb044-06.udf.im.wakwak.ne.jp |
| 219.121.114.114 | usr016.bb045-01.ude.im.wakwak.ne.jp |
| 219.121.117.121 | usr021.bb011-03.udb.im.wakwak.ne.jp |
| 219.121.118.174 | usr044.bb054-01.udf.im.wakwak.ne.jp |
| 219.121.125.209 | usr013.bb015-04.udb.im.wakwak.ne.jp |
| 219.121.126.29 | usr027.pial057-01.wpd.im.wakwak.ne.jp |
| 219.121.192.226 | ymgc-adsl-1426.enjoy.ne.jp |
| 219.121.193.250 | AirH-128K-850.enjoy.ne.jp |
| 219.121.194.81 | adsl-west-4881.enjoy.ne.jp |
| 219.121.195.168 | adsl-west-5268.enjoy.ne.jp |
| 219.121.197.137 | adsl-west-12437.enjoy.ne.jp |
| 219.121.203.146 | adsl-west-6446.enjoy.ne.jp |
| 219.121.203.160 | adsl-west-6460.enjoy.ne.jp |
| 219.121.204.136 | adsl-west-6736.enjoy.ne.jp |
| 219.121.206.148 | AirH-32K-2848.enjoy.ne.jp |
| 219.121.234.198 | isd234198.flets.incl.ne.jp |
| 219.121.235.53 | isd235053.flets.incl.ne.jp |
| 219.121.235.85 | isd235085.flets.incl.ne.jp |
| 219.121.236.77 | isd236077.flets.incl.ne.jp |
| 219.121.237.228 | isd237228.flets.incl.ne.jp |
| 219.121.239.9 | isd239009.flets.incl.ne.jp |
| 219.126.70.84 | i1070084.icntv.ne.jp |
■脆弱性の説明MSMS05-053
http://www.microsoft.com/japan/technet/security/Bulletin/MS05-053.mspx
http://xforce.iss.net/xforce/bulletins/microsoft/MS05-053
■テスト環境
・攻撃元(受動的攻撃)
192.168.221.110 RedHat
・攻撃対象
10.4.6.106 WinXP(日本語)
■実証コード
[root@linux ]# ./MS05-053
[*] Adding Metafile header
[*] Adding Metafile records
[*] Adding EOF record
[*] Creating Metafile (MS053.wmf)
■Proventia検知
Event Number : 1
Date/Time : 2006-01-11 23:32:42 JST
Tag Name : Image_WMF_RecordSize_Overflow
Alert Name : Image_WMF_RecordSize_Overflow
Severity : High
Tag Brief Description :
Observance Type : Intrusion Detection
Combined Event Count : 1
Cleared Flag : No
Target DNS Name :
Target IP Address : 192.168.221.106
Target Object Name : 33231
Target Object Type : Target Port
Target Service :
Source DNS Name :
Source IP Address : 192.168.221.110
SourcePort Name : 80
Sensor DNS Name : iss-sp2
Sensor IP Address : 10.4.6.100
Sensor Name : network_sensor_1
Attribute Value Pairs for Event Number : 1
Attribute Name : :accessed
Attribute Value : yes
Attribute Name : :code
Attribute Value : 200
Attribute Name : :intruder-ip-addr
Attribute Value : 192.168.221.110
Attribute Name : :intruder-port
Attribute Value : 80
Attribute Name : :MaxRecordSize
Attribute Value : -1
Attribute Name : :protocol
Attribute Value : http
Attribute Name : :server
Attribute Value : 192.168.221.110
Attribute Name : :URL
Attribute Value : /MS053.wmf
Attribute Name : :victim-ip-addr
Attribute Value : 192.168.221.106
Attribute Name : :victim-port
Attribute Value : 33231
Attribute Name : algorithm-id
Attribute Value : 2116026
Attribute Name : IANAProtocolId
Attribute Value : 6
Attribute Name : LOGEVIDENCE
Attribute Value : Default
Attribute Name : Packet DestinationAddress
Attribute Value : 192.168.221.110
Attribute Name : Packet DestinationPort
Attribute Value : 80
Attribute Name : Packet DestinationPortName
Attribute Value : http
Attribute Name : Packet SourceAddress
Attribute Value : 192.168.221.106
Attribute Name : Packet SourcePort
Attribute Value : 33231
■snort検知
Local Overflowの為、検知なし